Hur Tiquo och Stripe driver globala betalningar för ledande hotellkoncerner
Ett hotell kan också ha restaurang, spa, coworking och butik. För en medlemsklubb kan samma kund köpa middag, boka ett pass och betala en medlemsavgift.
Betalningarna behöver kunna följas tillbaka till rätt köp, plats och bolag.
Betalningsproblemet få pratar om
Om bokningar, kortbetalningar och medlemsavgifter hanteras separat behöver ekonomiteamet matcha uppgifterna. Börja med att kartlägga vilka system som registrerar köpet, tar emot betalningen och visar utbetalningen.
Det visar var ni behöver överföra uppgifter och var kontroller saknas.
Tiquo samlar bokningar, beställningar, kunduppgifter och betalningar. Stripe hanterar betalningsinfrastrukturen för de marknader och betalningsmetoder som stöds.
Så här ser det ut i praktiken
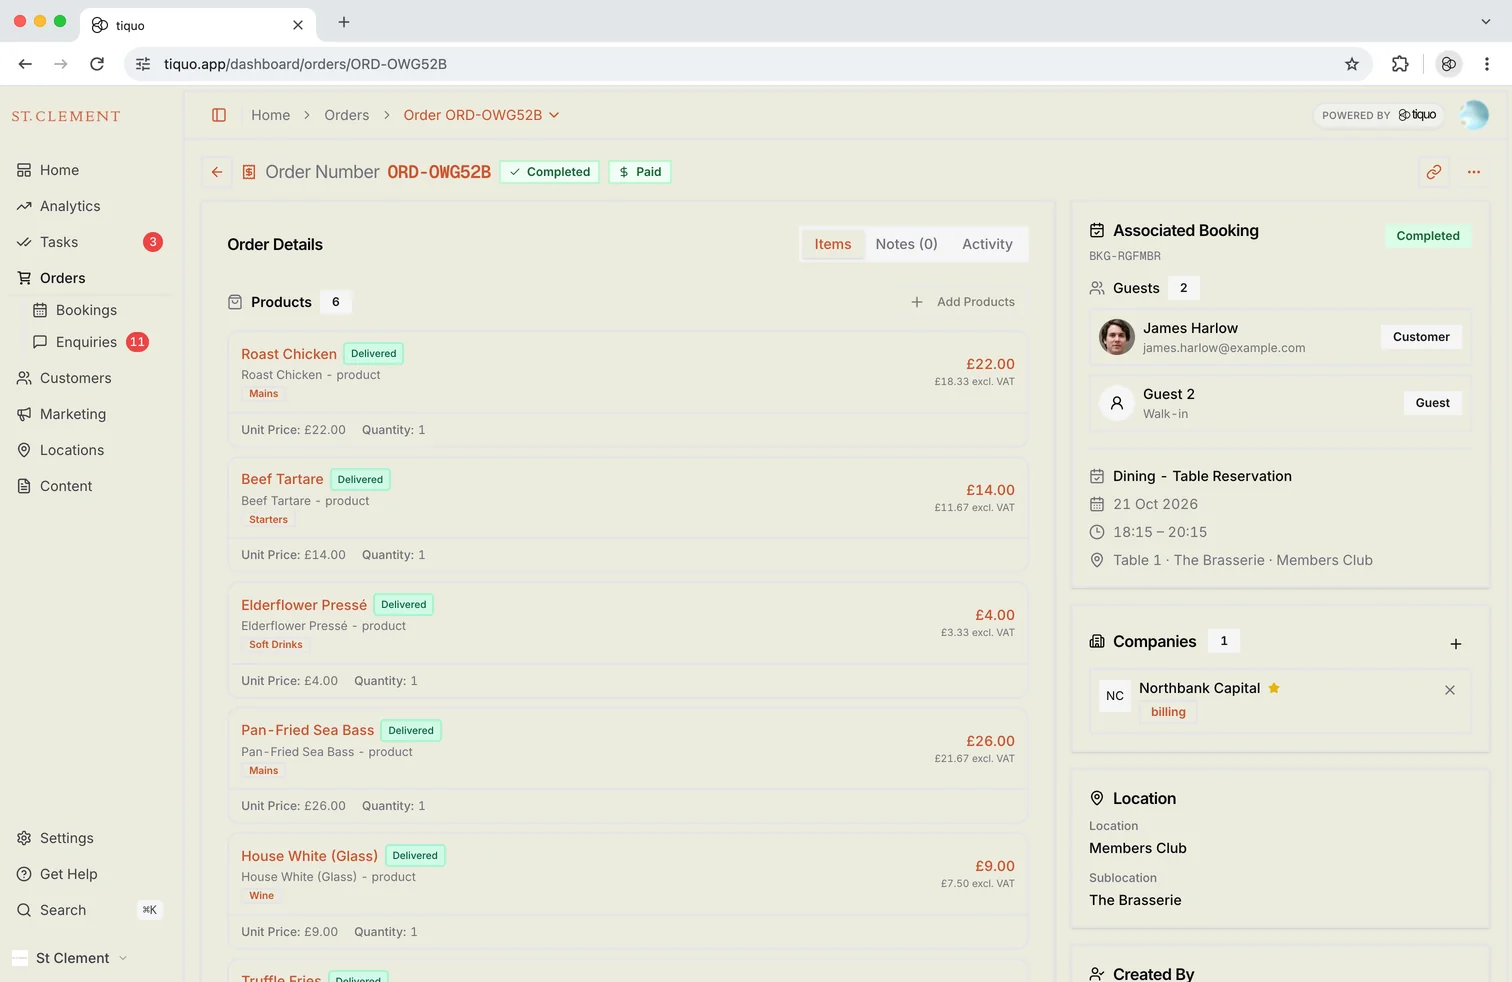
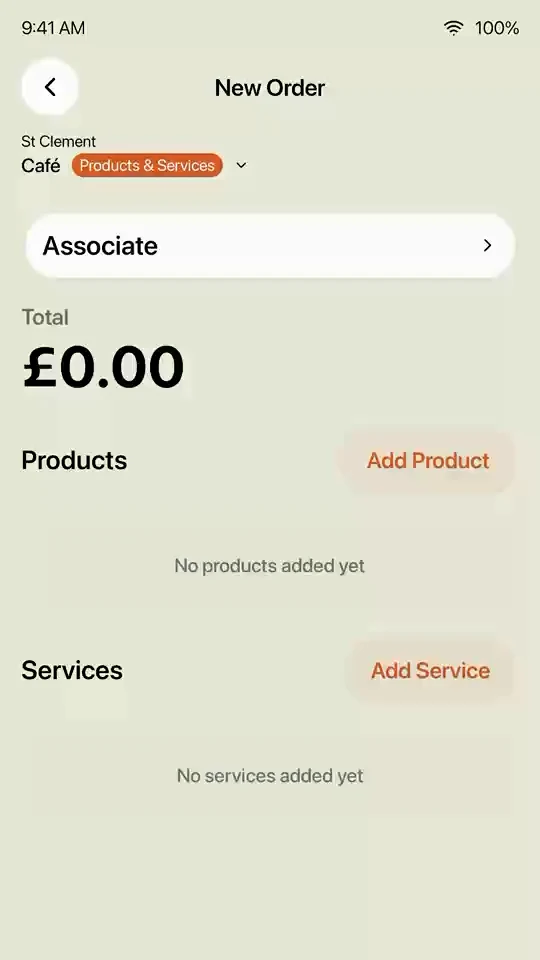
Tiquo omfattar bland annat bokningar, medlemskap, kassa, butik, förfrågningar och kundregister. Betalningen kan kopplas till den beställning eller bokning den gäller.
Beroende på konfiguration kan ni arbeta med betalningar online och på plats, förskottsbetalningar, kortreservationer, återkommande debitering, presentkort, öppna notor, delade betalningar, fakturor, betalningslänkar och återbetalningar.
Det ger personal och ekonomi ett gemensamt underlag. Vid införandet behöver ni bestämma hur varje betalningsflöde ska registreras och kontrolleras.
Betalningar som fungerar över gränser
En grupp med verksamhet i London, Paris och New York behöver planera för olika valutor, lokala betalningsmetoder och regler.
Tiquo använder Stripe för dessa betalningar. Kontrollera stöd för varje land, juridisk enhet, valuta och önskad betalningsmetod innan ni planerar lanseringen.
En kund kan exempelvis betala en rumsbokning online och en behandling på plats. Båda köpen kan kopplas till kundprofilen så att behörig personal får tillgång till historiken.
Hotellet kan också låta gästen lägga köp på rumsnotan om upplägget stöder det. Ett separat alternativ är att kunden använder ett förbetalt saldo. Bestäm vilka köp som får debiteras på vilket sätt och hur de ska stämmas av.
Betalningar på plats som inte bryter flödet
Prova hela arbetsflödet på den utrustning personalen ska använda. Ta med ändrade beställningar, delad nota och återbetalning i testet.
Tiquos app kan användas på terminalerna S700, S710 och T600 samt med Tap to Pay på iPhone där det stöds. Tillgänglighet och funktioner behöver kontrolleras för vald enhet och marknad.
I restaurangen kan personalen ta en beställning och betalning vid bordet. För öppna notor behöver ni också ställa in vem som får se och ändra dem i olika delar av verksamheten.
Kvitton och fakturor kopplas till den ursprungliga beställningen eller bokningen, vilket underlättar när ett köp ska följas upp.
Lösningen på multi-enhets-huvudvärken
När flera juridiska enheter delar en plats behöver betalningsreglerna spegla bolagsstrukturen.
Rummen kan tillhöra ett bolag, spaet ett annat och restaurangen ett tredje. Gå igenom hur varje bolags försäljning, avgifter och återbetalningar ska redovisas.
Om gästen ska kunna betala flera köp tillsammans behöver ni bestämma hur beloppet fördelas och vilka betalningskonton som används.
Tiquo kan fördela betalningar enligt konfigurerade regler. Upplägget behöver godkännas och testas för de berörda kontona och juridiska enheterna.
Automatisk fördelning kan minska manuellt arbete, men ekonomiteamet behöver fortfarande stämma av utbetalningar, avgifter och avvikelser.
Tiquo stöder också delning av en nota i lika delar, valda belopp, procent eller artiklar. Gå igenom hur serviceavgifter och delbetalningar för exempelvis evenemang ska hanteras.
Medlemskap, återkommande fakturering och förbetalt saldo
Medlemsklubbar, träningsverksamheter och coworking behöver ofta ta betalt återkommande och följa upp misslyckade debiteringar.
Tiquo använder Stripe för återkommande betalningar och hantering av sparade betalningsmetoder. Medlemskapet är kopplat till kundprofilen och kan användas tillsammans med bokningar och kassa.
Kunden laddar ett förbetalt saldo som kan användas i de delar av verksamheten där ni har aktiverat det. Bestäm hur påfyllning, användning och återbetalning ska fungera.
Säkerhet utan onödig komplexitet
Betalningssäkerhet omfattar både den tekniska lösningen och hur personalen använder den.
Kortuppgifter hanteras av Stripe och lagras inte direkt i Tiquo. Stripe tillhandahåller bland annat tokenisering och stöd för stark kundautentisering. Ni behöver ändå fastställa ert eget ansvar för PCI-krav, behörigheter och interna rutiner.
Den dolda kostnaden som försvinner
För ekonomiteamet är det viktigt att kunna följa ett köp från beställning till betalning och utbetalning.
När flera system och bolag är inblandade behöver referenser och rapportperioder stämma överens. Skillnader kan annars kräva manuell utredning.
I Tiquo kan ekonomi följa försäljning och betalningar per plats eller enhet samt granska förskottsbetalningar och återbetalningar. Rapporternas tillförlitlighet beror på registreringen och de regler ni har ställt in.
Testa en hel avstämningsperiod före införandet. Ta med avgifter, återbetalningar och köp som betalas vid en annan tidpunkt än de registreras.
Varför partnerskapet spelar roll
Börja med de betalningssätt kunderna använder och de uppgifter ekonomiteamet behöver för sin uppföljning.
Tiquo kopplar verksamhetens bokningar och beställningar till betalningar via Stripe. Omfattningen avgörs av era funktioner, marknader, konton och inställningar.
Be om en genomgång med era egna exempel. Då kan ni bedöma både kundens betalning och arbetet som följer efteråt.

Senaste artiklarna

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.