Hoppa till huvudinnehåll

Skala utan gränser.

Samla kassa, beställningar, bokningar, kunduppgifter, medlemskap, formulär, marknadsföring, lager, betalningar och analys. Anpassa behörigheter, API-anslutningar och införande efter organisationen.
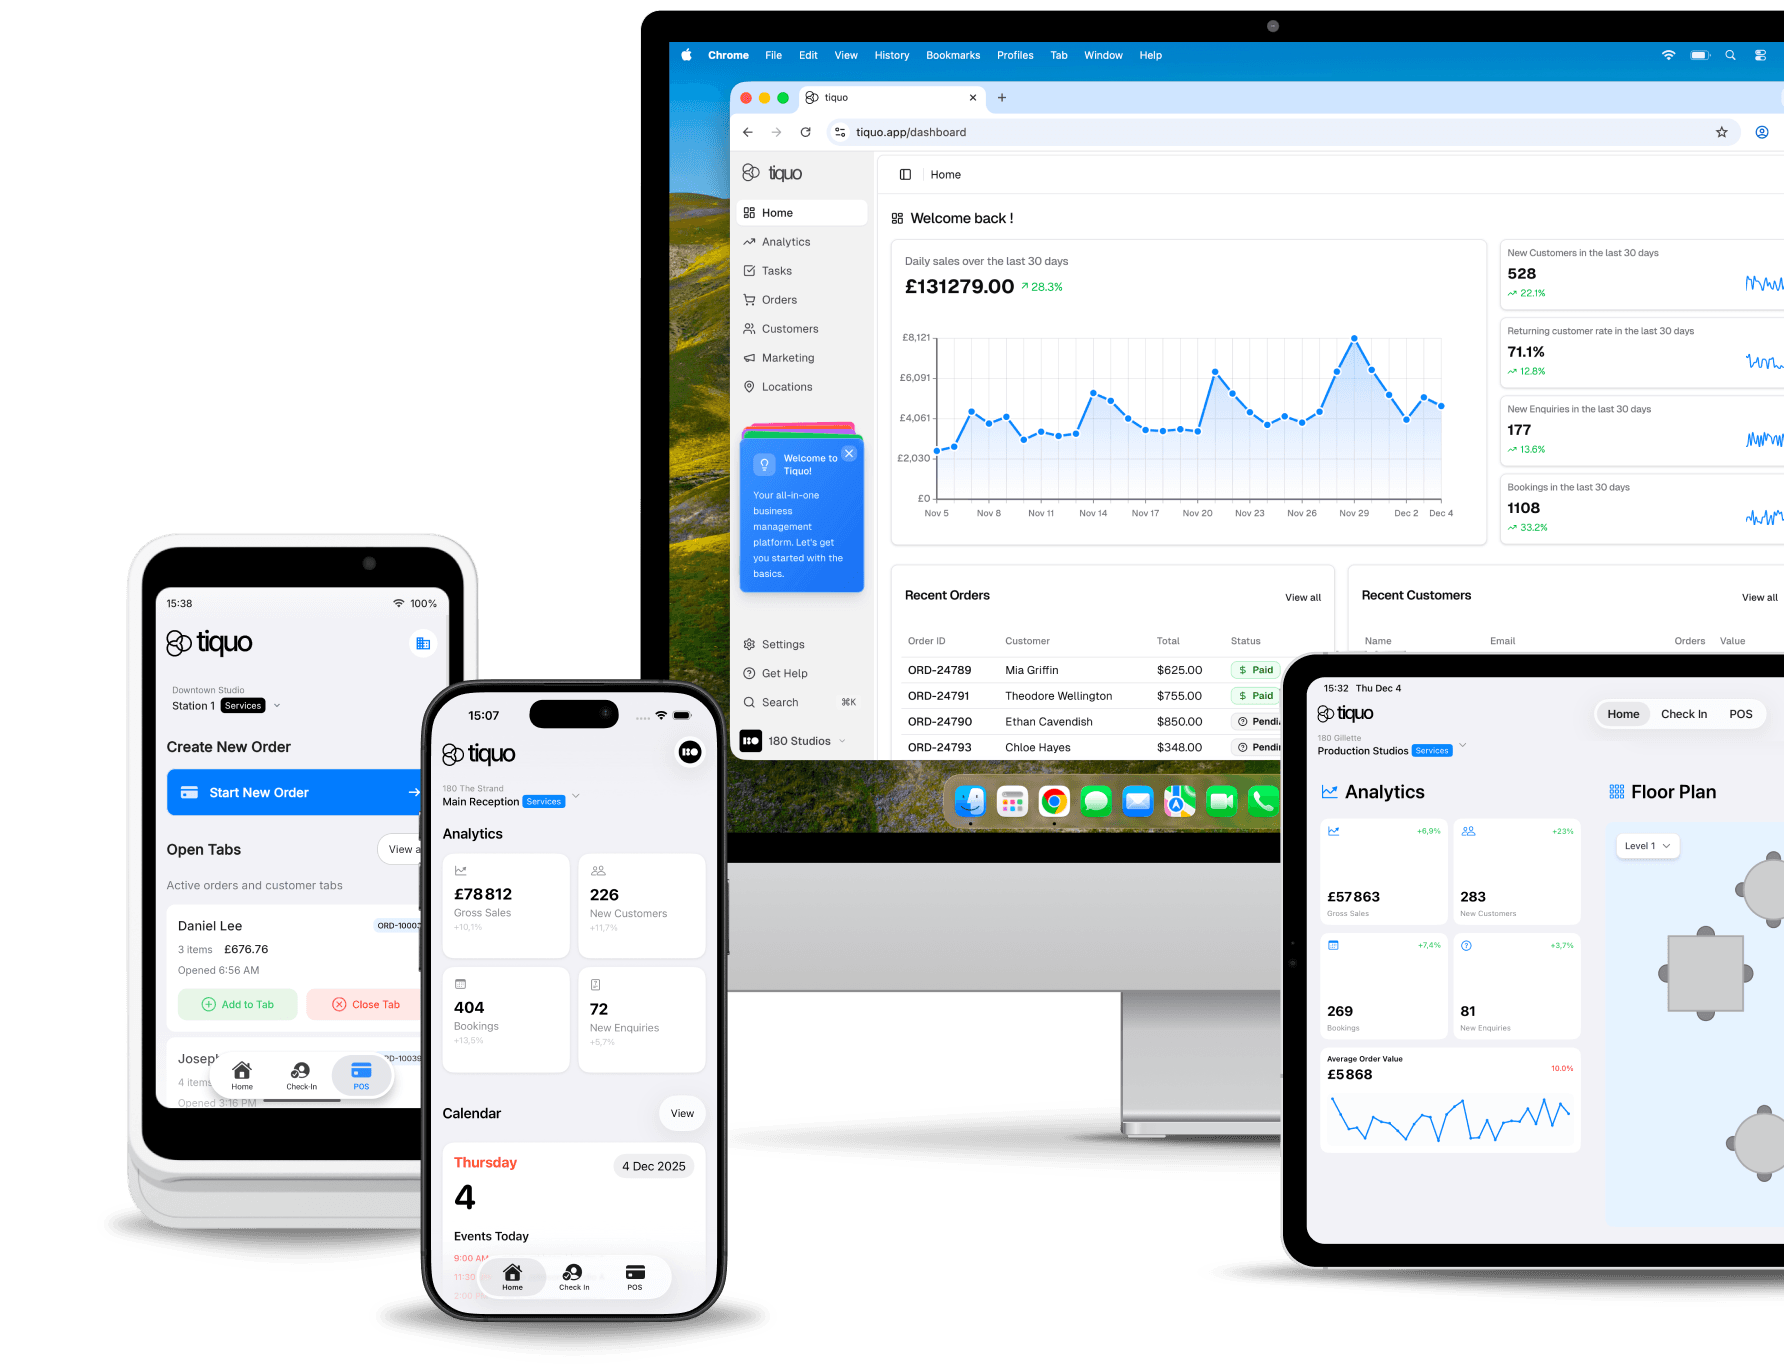
Byggd för skala. Designad för komplexitet.

För en grupp med 10 eller 1 000 platser behöver struktur, behörigheter och införande planeras. Vi går igenom kraven och hur gemensamma och lokala inställningar ska fungera.

Företagssäkerhet.

SOC 2 Type II-revisionen pågår. Använd SSO, aktivitetsloggar och rollbaserad åtkomst. Behörigheter styr vilka uppgifter varje del av organisationen får se.

Globala operationer.

Ställ in språk, valutor, skatter och betalningsmetoder för varje marknad. Följ verksamheten gemensamt och anpassa lokala processer.

Flervarumärkesarkitektur.

Låt varumärken ha egna priser och gästflöden och välj vilka data och regler de ska dela.

API-först-plattform.

Använd REST API för anslutningar till ERP, CRM, PMS, datalager och egna arbetsflöden.

Dedikerad support.

Enterprise omfattar prioriterad support och egen kundansvarig. Supporttider, svarsmål, införandetjänster och eventuell anpassad SLA fastställs i avtalet.

Avancerad analys.

Jämför platser och varumärken, följ gemensamma nyckeltal och exportera underlag för vidare analys.

En plattform. Obegränsad skala.

Hierarkisk organisation.

Organisera regioner, varumärken, anläggningstyper, juridiska enheter och platser och välj vad rapporterna ska omfatta.

Centraliserade standarder, lokal flexibilitet.

Använd gemensamma priser, regler och arbetsflöden där det passar. Bestäm vilka inställningar som får ändras på varje plats.

Gästigenkänning över fastigheter.

Dela gästprofiler, lojalitetsstatus, preferenser och historik mellan de platser och roller som ska ha tillgång.

Konsoliderade finansiella operationer.

Koppla betalningar till beställningar och fördela dem mellan konfigurerade mottagare. Använd rapporterna som underlag för avstämning och redovisning.

Anslutna Stripe-konton

Hantera betalkonton för dina platser

Harbour Hotels Ltd

StandardAktivt

accounts@harbourgroup.com

Hantera konto
Konto-ID
acct_1Q8xK2HbR4vT9mLe
Land
Storbritannien
Valuta
GBP
Momsregistreringsnummer
GB 284 5517 63
Anslutna underplatser
SpaRestaurangRum

Harbour Clubs Ltd

Aktivt

finance@quayclub.com

Hantera konto
Konto-ID
acct_1R2bN7QcW5pZ3kYd
Land
Storbritannien
Valuta
GBP
Momsregistreringsnummer
GB 391 2208 47
Anslutna underplatser
BarGym

Betrodd av ledande grupper.

500+

platser på ett enda konto

99,99%

plattformens drifttids-SLA

300+

integrationer

Förtroende i företagsklass.

SOC 2

SOC 2 Type II

Säkerhetskontrollerna är utformade för SOC 2 Type II. En oberoende revision pågår.

PCI

PCI DSS

Kortuppgifter hanteras via Stripe, en PCI DSS Level 1-tjänsteleverantör.

GDPR

GDPR-kompatibel

Funktioner för behörigheter och personuppgifter stödjer organisationens arbete med dataskydd.

Kryptering

Kryptering vid lagring och överföring.

Vanliga frågor

Redo att skala?

Vi går igenom era platser, system och krav tillsammans.

© 2026 Tiquo. "Tiquo" och Tiquo-logotypen är registrerade varumärken tillhörande Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Bokningar, betalningar och kunduppgifter för hotell, spa, restauranger och andra verksamheter.

Tiquo Ltd
London, Storbritannien

LinkedInTop Performer Spring

Vi använder cookies

Välj om du vill tillåta cookies för analys och reklam. Du kan godkänna eller avvisa dem. Om du stänger meddelandet avvisas de.

Läs mer