Alternativ till OfficeRnD: när hyfsad workspace-mjukvara inte längre räcker
En coworkingverksamhet behöver hantera medlemskap, arbetsplatser, mötesrum och fakturering. När du jämför OfficeRnD med andra system bör du börja med hur dessa uppgifter fungerar för personal och medlemmar i ert nuvarande upplägg.
Om ni också driver restaurang, träning eller boende tillkommer fler krav. Kartlägg hur uppgifter och betalningar ska hänga ihop mellan verksamhetsområdena.
Begränsningen handlar om kvalitet och omfattning
Ett systembyte är ett omfattande arbete. Det är lättare att bedöma nyttan när ni kan beskriva vilka arbetsuppgifter som tar tid eller inte fungerar som ni behöver.
En medlem kanske bokar ett skrivbord, betalar för lunch och går på ett träningspass samma dag. Personalen kan behöva se medlemsförmåner och köp tillsammans. Ekonomiteamet behöver veta hur försäljningen ska redovisas.
Be OfficeRnD och andra leverantörer visa hur just dessa flöden fungerar i den konfiguration de erbjuder. Skilj på inbyggda funktioner, anslutningar och steg som personalen gör manuellt.
Där friktionen vanligtvis börjar
Börja med ett vanligt ärende och följ det hela vägen.
Ta exempelvis en företagskund som tecknar medlemskap, bokar mötesrum och beställer mat. Kontrollera hur kunduppgifter, avtal, bokningar och betalningar registreras och vem som ansvarar för varje steg.
Om flera system används, dokumentera vad de delar och hur fel upptäcks. En anslutning kan vara rätt lösning, men ni behöver veta hur ändringar, dubbletter och avbrott hanteras.
Varför det ofta är svårare att arbeta i OfficeRnD än det ser ut
En funktionslista visar inte hur mycket arbete konfigurationen kräver.
Be om en konkret införandeplan för medlemsplaner, priser, fakturering och bokningsregler. Klargör vilka uppgifter ni måste förbereda, vilken hjälp som ingår och vad som kostar extra.
Låt personalen testa de enheter och anslutningar ni använder. Om exempelvis passersystem eller bokföring ingår, prova både nya poster och ändringar. Kontrollera även vad medlemmen ser på mobilen.
Ge en ny användare några vanliga uppgifter och se var stöd behövs. Den tiden ger ett bättre underlag för utbildningsplanen än ett allmänt löfte om att programmet är lätt att använda.
Varumärkesproblemet
Öppna medlemsportalen och bokningsflödet i den version som ingår i offerten. Granska vilka texter, färger, avsändare och domäner ni kan anpassa.
Prova hela flödet från registrering till faktura. Kontrollera också språk, mobilvisning och hur medlemmen får hjälp när något blir fel.
Tiquo har gränssnitt som kan anpassas till verksamhetens varumärke. Be att få se de specifika medlems-, boknings- och betalningsflöden ni vill använda.
Tecken på att det kan vara dags att titta på alternativ
Återkommande dubbelregistrering, saknade uppgifter mellan avdelningar och rapporter som kräver flera exporter är skäl att granska systemupplägget. Samla konkreta exempel och uppskatta hur mycket tid de tar.
Gör samma sak med utbildning och support. Jämför kostnaden för att förbättra befintliga inställningar och anslutningar med kostnaden för ett byte, inklusive migrering och övergångsperiod.
Hur Tiquo jämförs
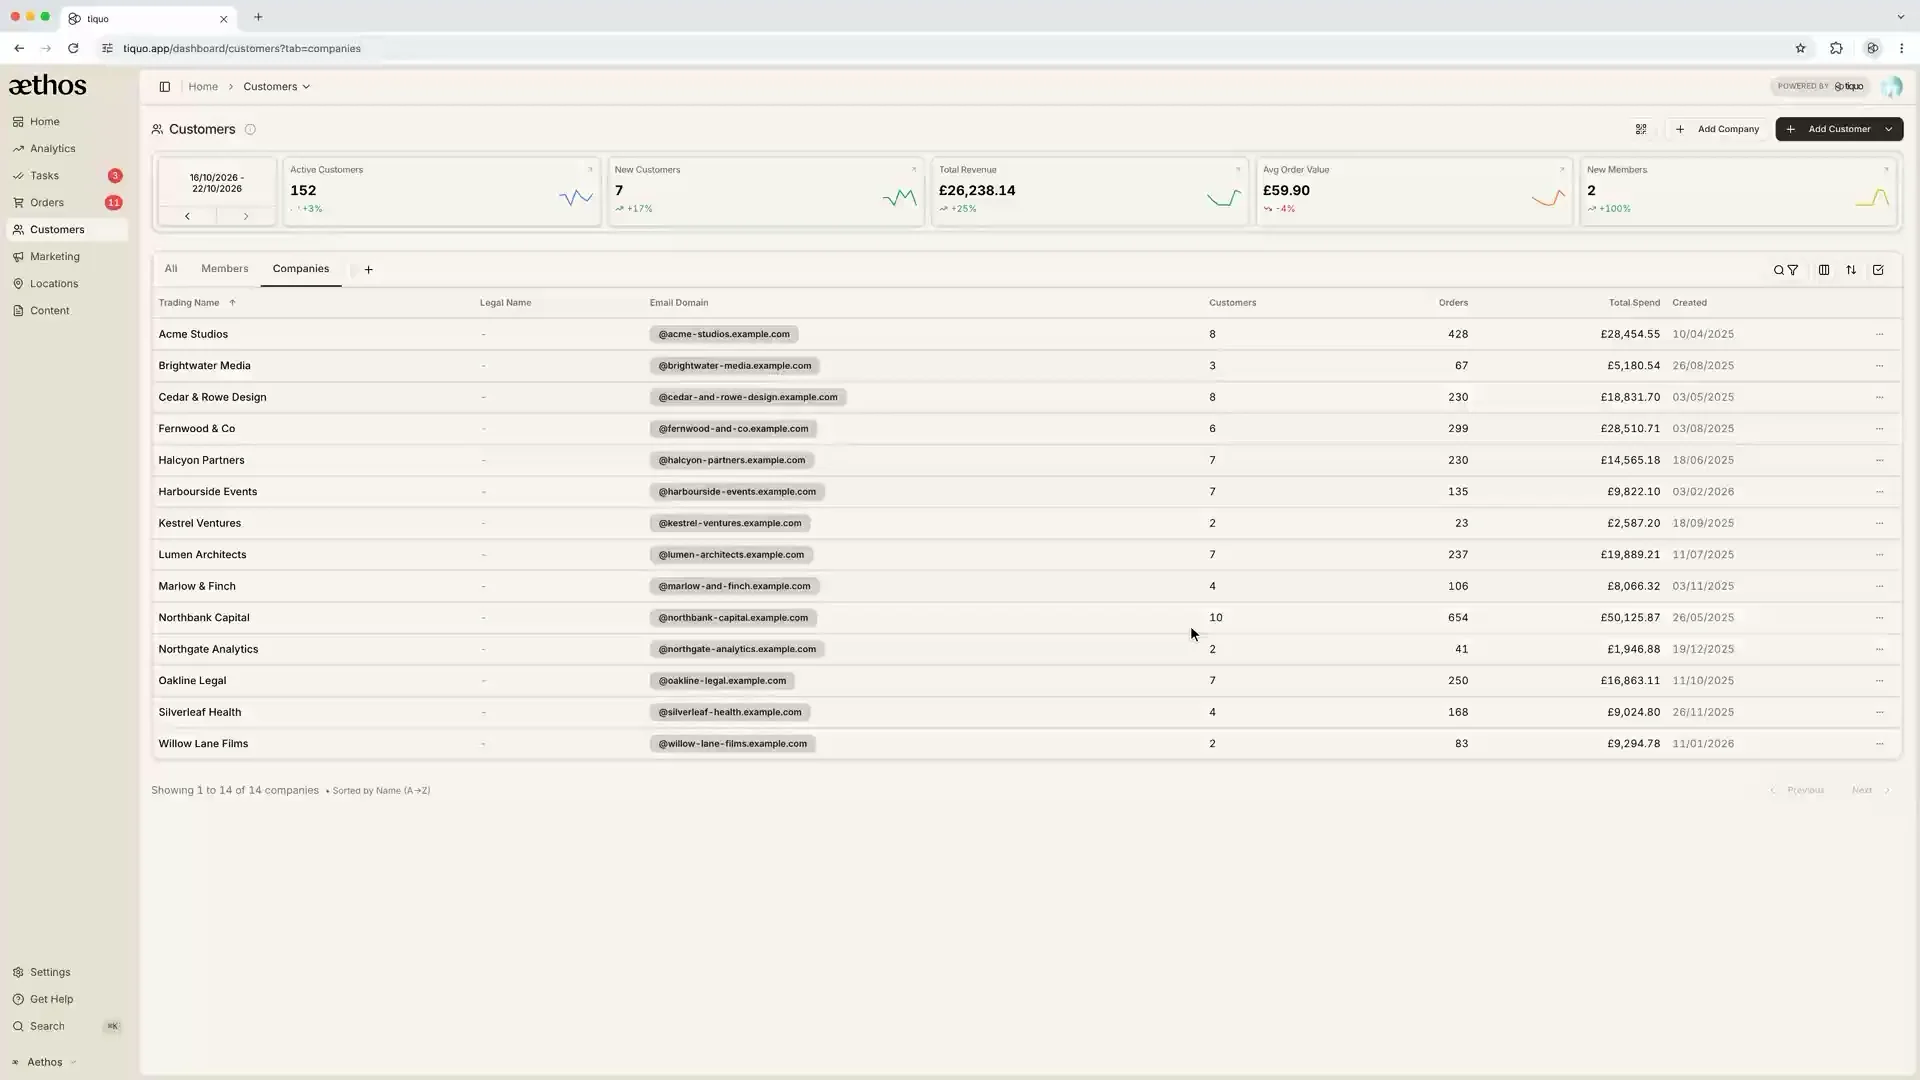
Tiquo kombinerar bokningar, produkter, tjänster, formulär, avtal, medlemskap och betalningar. Det är relevant att undersöka när coworking delar kunder och ekonomi med andra verksamhetsområden.
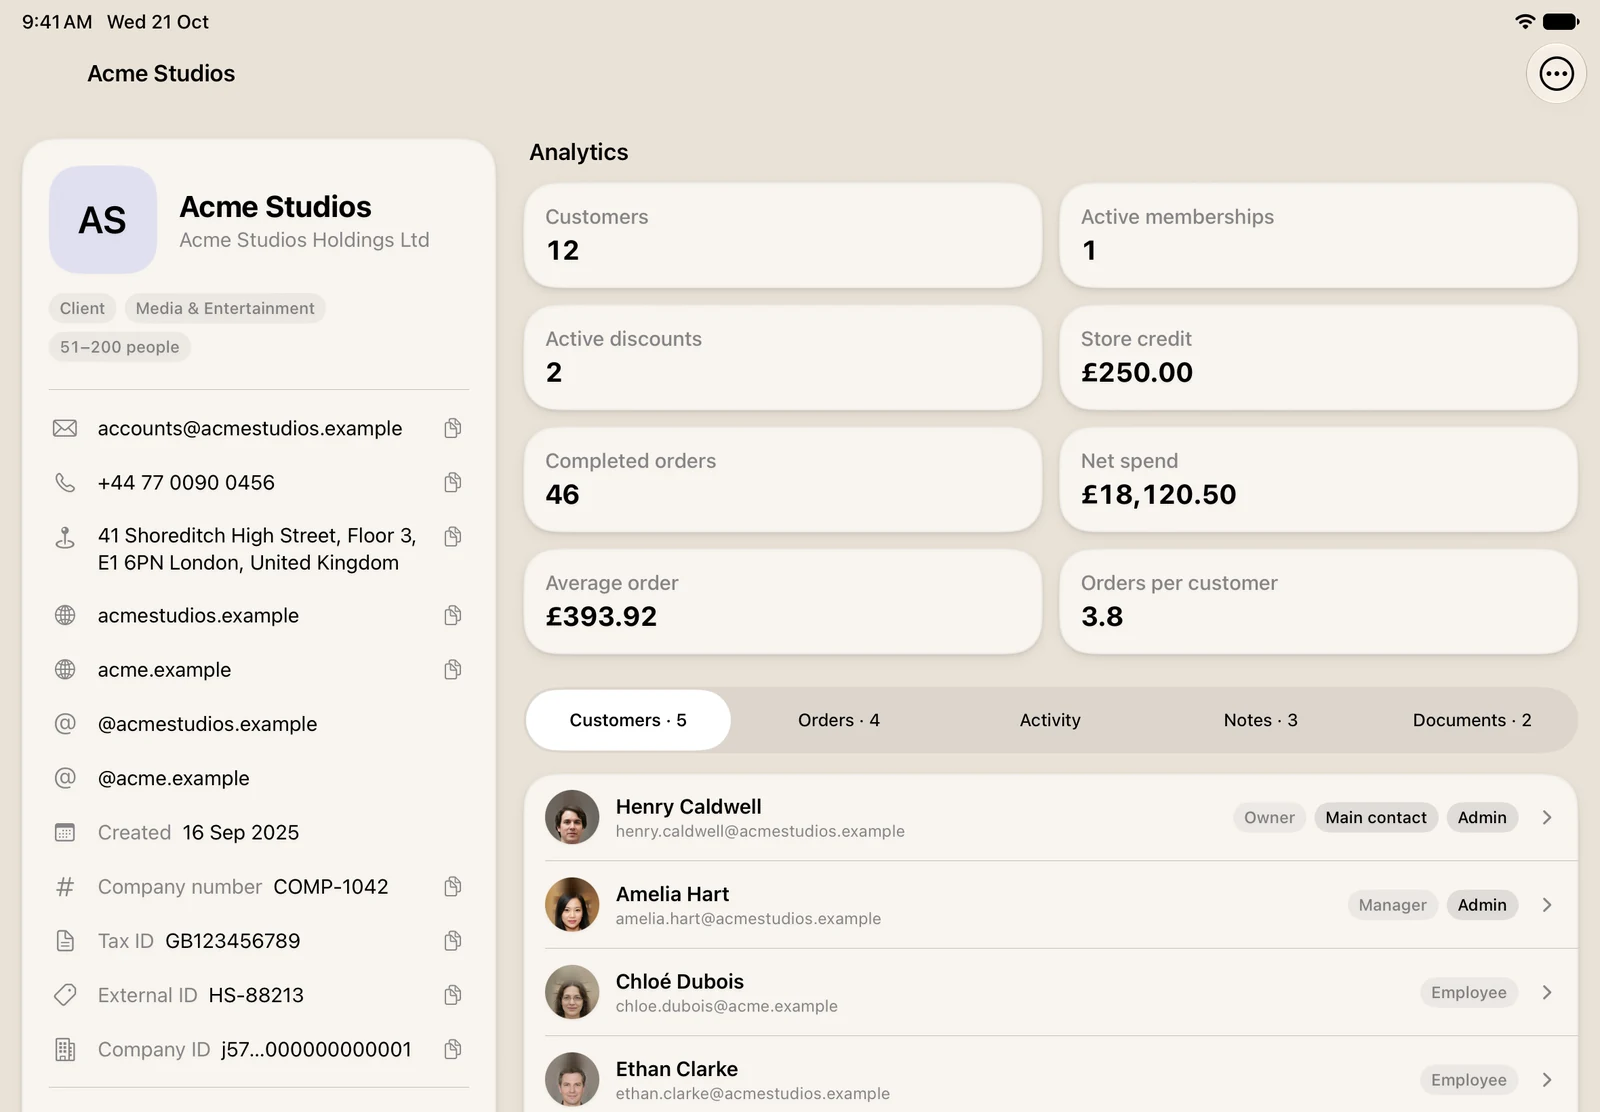
Kundprofilen kan samla registrerade bokningar, köp och medlemsaktivitet från de funktioner ni använder. Uppskattat kundlivstidsvärde och intervall för nästa beställning ger ett kompletterande underlag som behöver bedömas tillsammans med historiken. Social Graph visar registrerade relationer mellan kunder.
För berättigade och konfigurerade Stripe-konton kan Tiquo fördela betalningsbelopp mellan flera mottagare och koppla fördelningen till beställningen. Tiquo stöder också förbetalt saldo för tillåtna produkter och tjänster. Gruppbetalningar kan delas lika, per artikel, procentuellt eller med valda belopp.
Medlems- och lojalitetsregler kan gälla i flera delområden. Verksamheten anger vilka förmåner som ingår och var presentkort får lösas in.
Tiquo har funktioner för kassor, hotell, spa, träning, evenemang och biljetter. De kan använda samma kunduppgifter som coworking. Kontrollera de kombinationer och undantag ni behöver under en genomgång.
Prova arbetsuppgifterna på era datorer, telefoner, surfplattor och kassaterminaler. Vilka funktioner som kan användas beror på enhet och konfiguration. Utbildningsbehovet bör bedömas för de roller som ska arbeta i systemet.
Gemensamma uppgifter kan användas för rapporter över platser och delområden. Stäm av definitioner, behörigheter och ekonomiska regler innan ni jämför resultat mellan verksamheter.
Att fatta beslutet
Låt både nuvarande och möjliga nya leverantörer visa era vanligaste medlems-, boknings- och faktureringsflöden. Ta med ändringar och undantag som faktiskt förekommer.
För en verksamhet som kombinerar coworking med andra tjänster behöver testet även omfatta hur gästen identifieras och hur köp, förmåner och rapporter hänger ihop. Dokumentera vilka steg personalen måste göra utanför systemet.
Välj det upplägg som täcker era krav med en hanterbar kostnad och införandeplan. Det kan innebära att förbättra OfficeRnD-konfigurationen eller att samla fler funktioner i Tiquo.


Senaste artiklarna

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.