Hoppa till huvudinnehåll

En plattform för alla dina affärsenheter.

Låt platser, varumärken och juridiska enheter ha egna regler i en gemensam plattform. Styr behörigheter och se resultaten för varje del och för verksamheten som helhet.
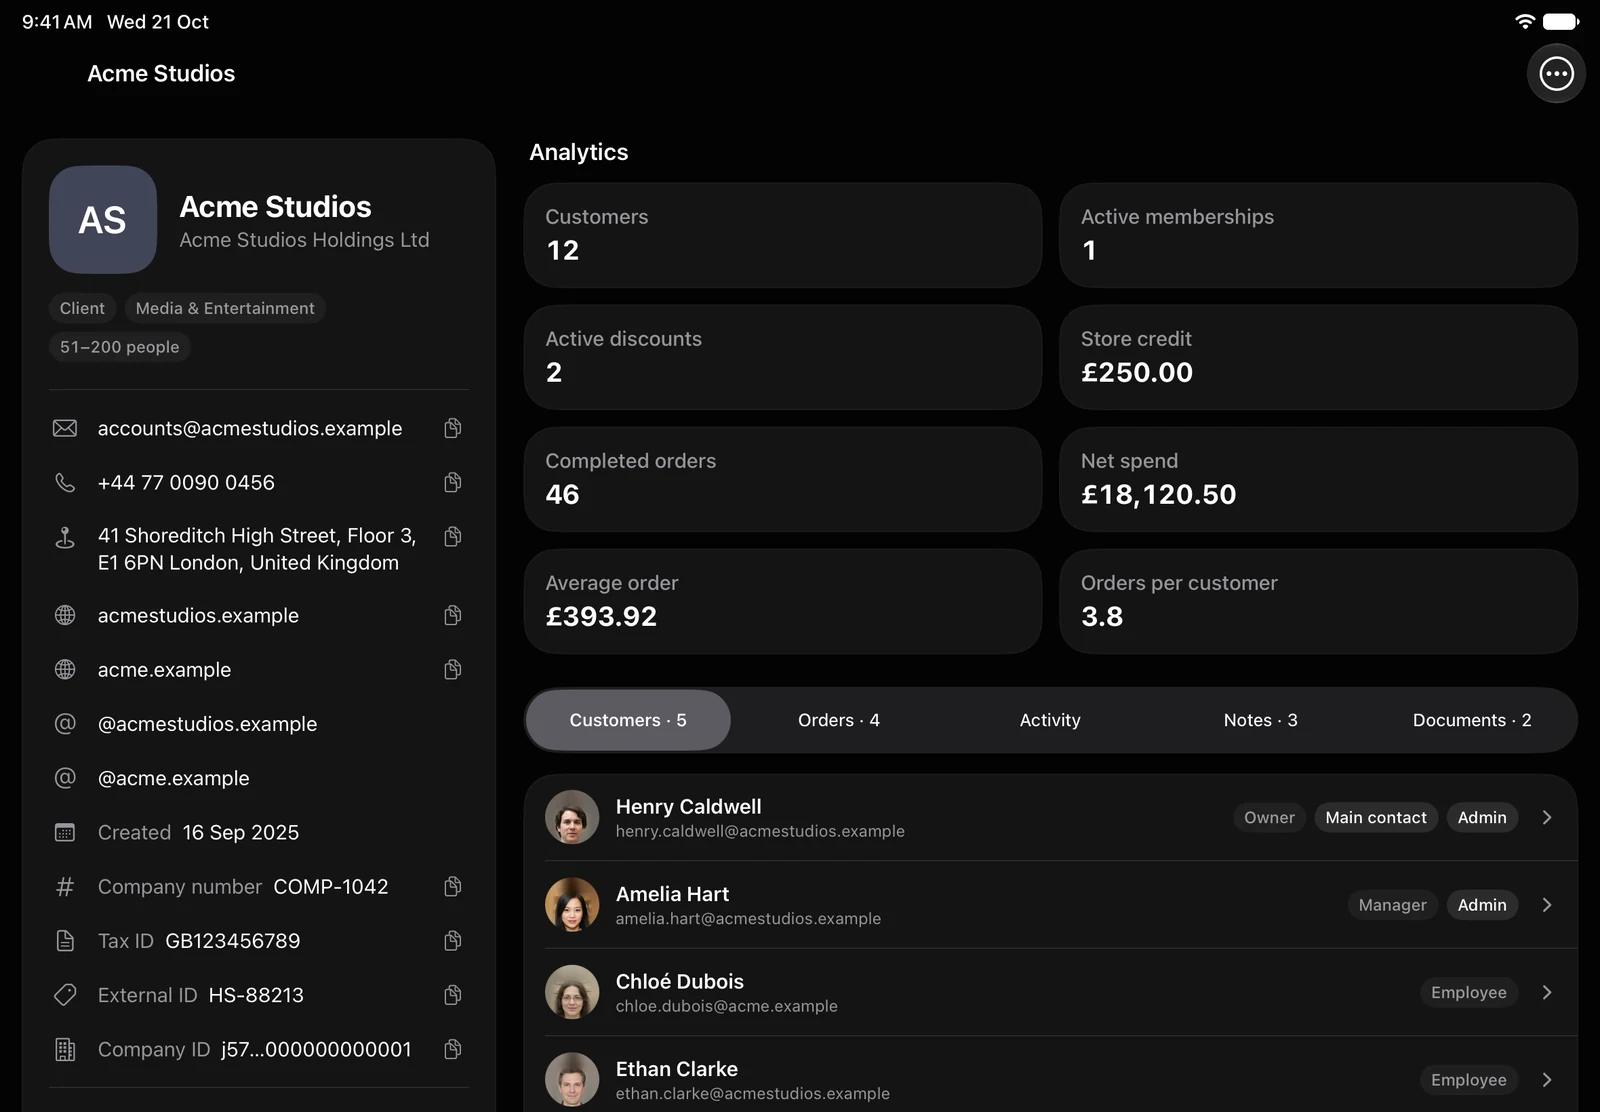
Central styrning, lokal identitet.

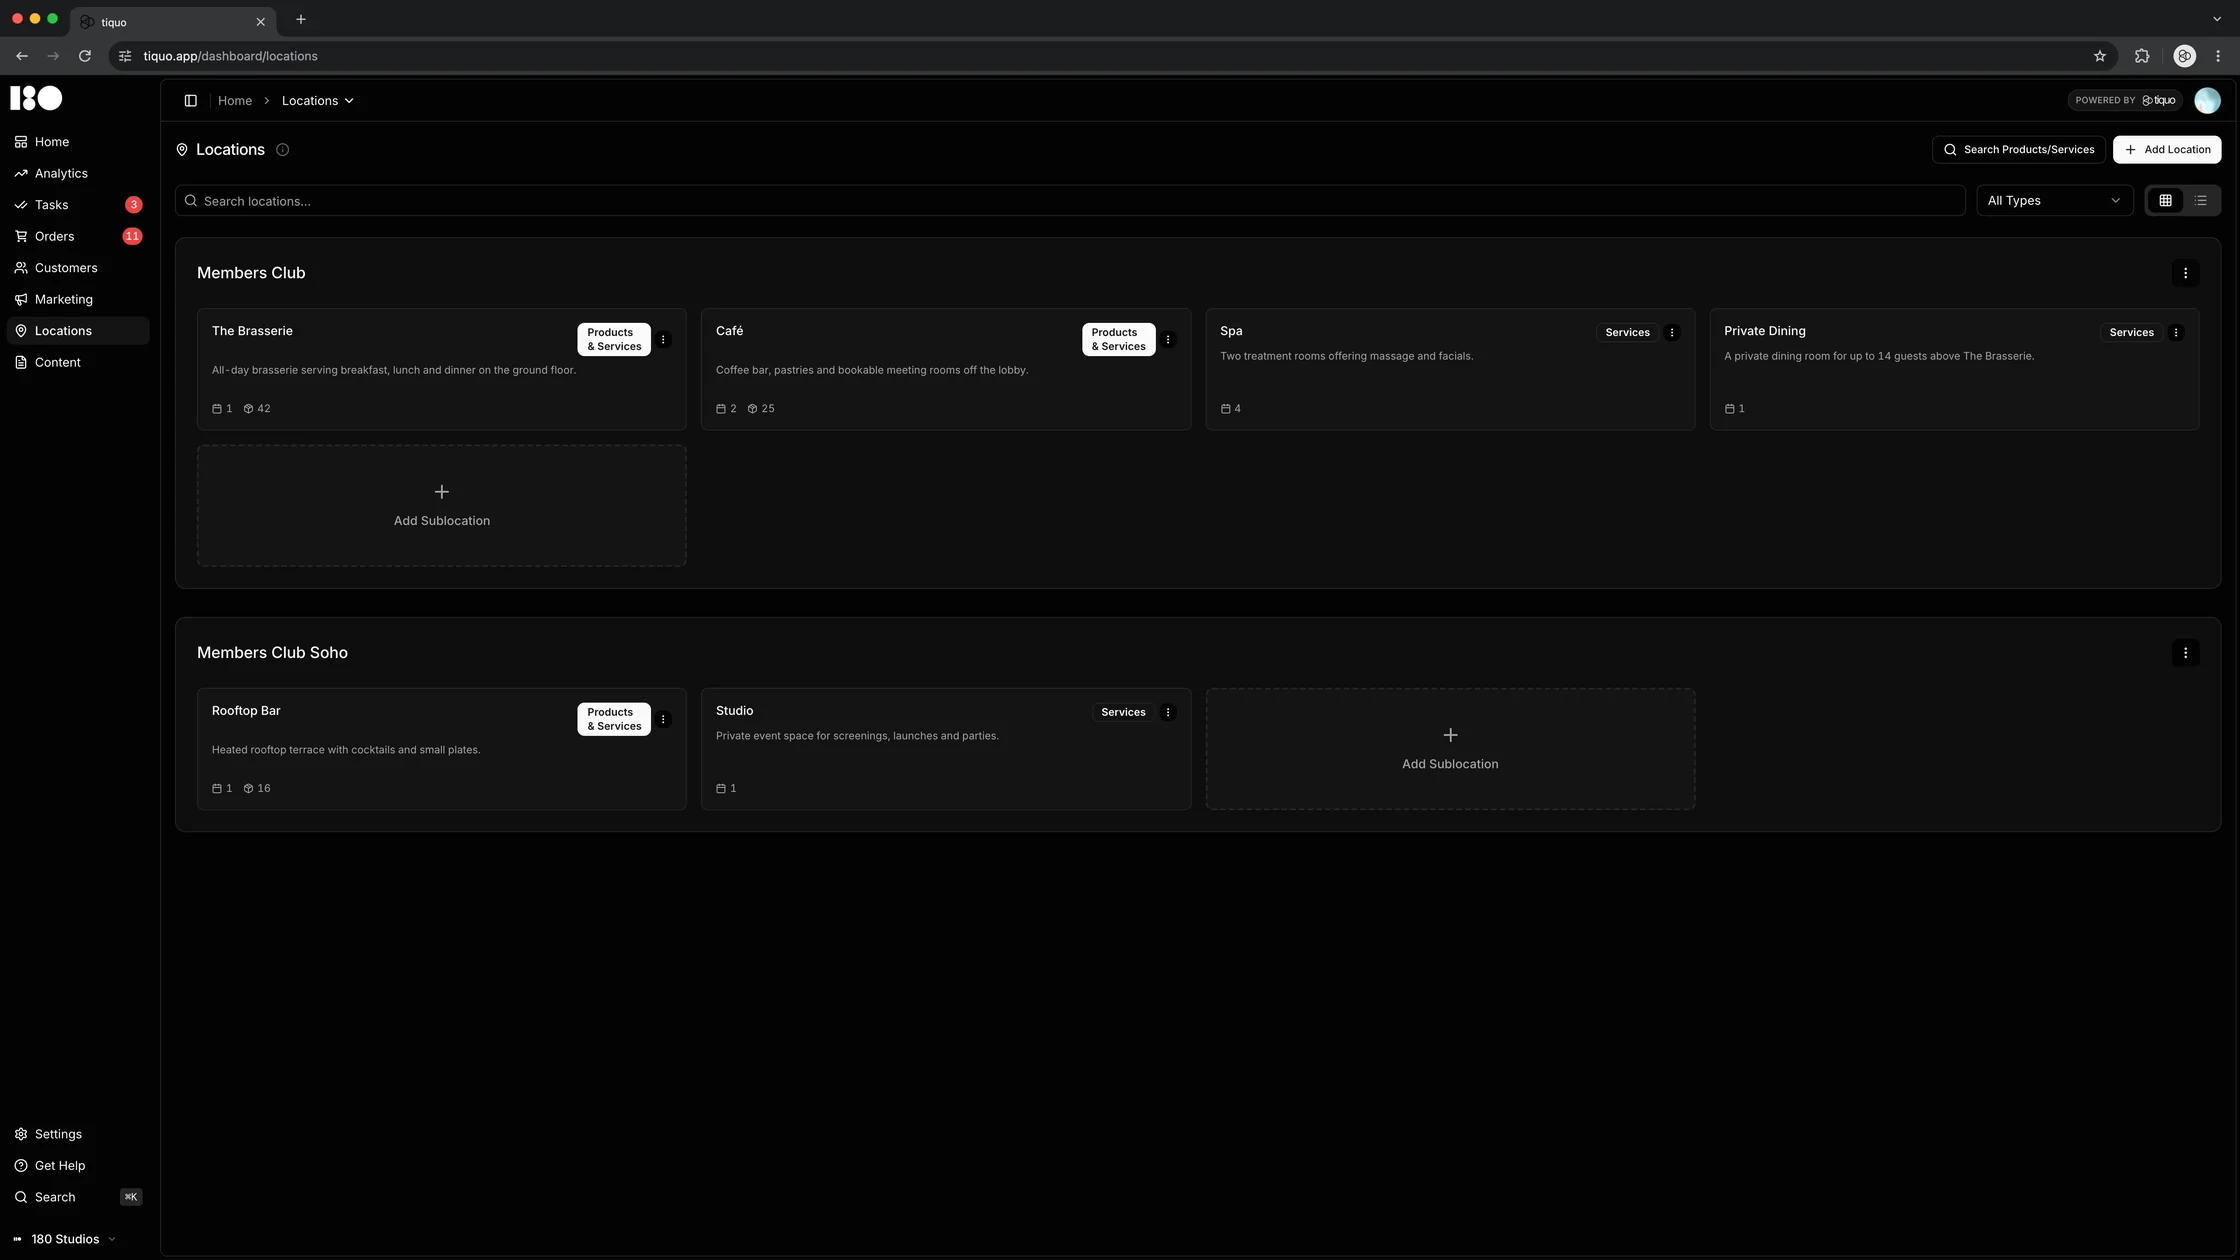
Platser

Lägg till plats
Sök platser...

Harbour House Hotel

Spa

Behandlingar, dagspass och spamedlemskap

12
Restaurang

Bordsbokningar och restaurangens meny

486
Rum

Gästrum och sviter

6
Lägg till underplats

The Quay Club

Bar

Drycker och barmat

64
Gym

Pass och personlig träning

18
Lägg till underplats

Hantera enheter med precision.

Lägg upp juridiska enheter, platser, varumärken och delområden enligt hur organisationen arbetar.

Delade standarder med lokal anpassning.

Använd gemensamma regler för priser, tjänster och rapporter. Anpassa dem för en viss plats där det behövs.

Centraliserade policyer med lokal tillämpning.

Använd gemensamma regler för utvalda delar av organisationen och bestäm vilka inställningar som får ändras lokalt.

Mer överblick, mindre overhead.

Upp till

70%

mindre administration för flera platser

Upp till

5×

snabbare rapportering för hela gruppen

Upp till

100+

platser i ett Tiquo-konto

En datamodell för alla enheter.

Anslutna Stripe-konton

Hantera betalkonton för dina platser

Harbour Hotels Ltd

StandardAktivt

accounts@harbourgroup.com

Hantera konto
Konto-ID
acct_1Q8xK2HbR4vT9mLe
Land
Storbritannien
Valuta
GBP
Momsregistreringsnummer
GB 284 5517 63
Anslutna underplatser
SpaRestaurangRum

Harbour Clubs Ltd

Aktivt

finance@quayclub.com

Hantera konto
Konto-ID
acct_1R2bN7QcW5pZ3kYd
Land
Storbritannien
Valuta
GBP
Momsregistreringsnummer
GB 391 2208 47
Anslutna underplatser
BarGym

Varje juridisk enhet har sitt eget Stripe-konto, sitt eget skatte-ID och sin egen fakturanumrering.

Enhetlig datamodell över entiteter.

Bokningar, betalningar, kunder, formulär, medlemskap och rapporter använder samma datastruktur.

Inga motstridiga poster.

Gemensamma poster minskar behovet av att matcha separata kopior. Teamen kan gå tillbaka till samma underlag.

Synkronisering i realtid.

Aktivitet på en plats blir tillgänglig i rapporterna för dem som har behörighet. Öppna källposterna för att se detaljerna.

Tydlig ekonomi per enhet.

Entitetsspecifika ekonomiska vyer.

Se intäkter, kostnader, avgifter och utestående saldon för varje juridisk enhet eller affärsenhet.

Förenklad intern avstämning.

Se transaktioner och avräkningar mellan enheter som underlag för avstämning och bokföring.

Konsoliderade ekonomiska rapporter.

Samla resultaten i en rapportpanel och öppna detaljerna för varje juridisk enhet.

Betalningar

Total intäkt
853 858 £
8,3 %
Transaktioner
12 172
10,1 %
Snitt per transaktion
70,15 £
−1,7 %
Lyckandegrad
98,8 %
0,2 %
Intäkter per bolag

Avstämda utbetalningar

Alla bolag

10 avstämda

Arbetsflöde och åtkomstkontroll.

Entitetsmedvetna roller och behörigheter.

Bestäm vilka åtgärder en person får utföra lokalt, inom ett team eller i den centrala administrationen.

Lokala chefer med kontrollerad befogenhet.

Välj vilka inställningar chefer får ändra lokalt och vilka regler som gäller för hela organisationen.

Spårning av teamaktivitet.

Se vem som ändrade vad och var. Tillgången till historiken styrs av behörigheter.

Växer med din organisation.

Lägg till entiteter utan att bygga om din stack.

Skapa nya varumärken, avdelningar eller platser i den gemensamma plattformen.

Konsekvent användarupplevelse för personalen.

Personal som arbetar på flera platser använder samma gränssnitt med de regler och behörigheter som gäller där.

Stöd för komplexa organisationsstrukturer.

Hantera platser, juridiska enheter och avdelningar med egna regler och rapportkrav.

Vanliga frågor

Mer överblick, mindre overhead.

© 2026 Tiquo. "Tiquo" och Tiquo-logotypen är registrerade varumärken tillhörande Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Bokningar, betalningar och kunduppgifter för hotell, spa, restauranger och andra verksamheter.

Tiquo Ltd
London, Storbritannien

LinkedInTop Performer Spring

Vi använder cookies

Välj om du vill tillåta cookies för analys och reklam. Du kan godkänna eller avvisa dem. Om du stänger meddelandet avvisas de.

Läs mer