Что на самом деле должна уметь современная гостиничная PMS в 2026 году
Выбор гостиничной системы управления, или PMS, начинается с процессов вашего отеля. Помимо номерного фонда, тарифов и заселения, учитывайте услуги, которыми гости пользуются во время проживания.
Ресторану, спа, мероприятиям, коворкингу и клубной программе могут требоваться отдельные инструменты. Важно проверить, как они связаны с гостиничной системой и что сотрудники вынуждены сверять вручную.
Ниже — требования, которые стоит обсудить с поставщиками и проверить на демонстрации.
Это должна быть операционная система, а не точечное решение
Составьте список систем для номеров, кассы, спа, профилей гостей, клубных планов, мероприятий и платежей. Отметьте, где создаётся каждая запись и куда она передаётся.
Проверьте конкретную ситуацию: видит ли администратор покупку в ресторане, а сотрудник спа — предыдущий визит гостя, потратившего в отеле четыре тысячи фунтов? Уточните, нужны ли эти сведения каждой роли и как настроен доступ.
Проследите полный счёт за проживание, процедуру, ужин и минибар. Важно, чтобы данные были связаны и доступны вовремя, независимо от того, используются общая платформа или отдельные подключения.
Она должна знать, кто ваши гости на самом деле
Определите, что сотруднику нужно видеть в профиле: контакты, историю бронирований, предпочтения, согласия и действующие привилегии.
Если у вас несколько услуг или площадок, проверьте, можно ли дополнить профиль посещениями ресторана и спа, билетами, клубными планами, баллами и подарочными картами.
Например, возвращающийся гость дважды останавливался в прошлом году и предпочитает тихий столик. Доступная администратору заметка поможет учесть это при встрече, если информация актуальна и относится к нужному человеку.
Для групп и корпоративных клиентов полезно видеть связи между профилями: кто бронирует вместе и к какому аккаунту относятся участники. Проверяйте основание этих связей и права сотрудников на их просмотр.
Tiquo дополняет историю ориентировочными прогнозами расходов клиента и срока следующего заказа. Рассматривайте их вместе с фактическими данными и обстоятельствами гостя.
Она должна обрабатывать мультиюрлицовые финансы автоматически
Проживание, ресторан и спа могут относиться к разным юридическим лицам. Если гость оплачивает их одним платежом, финансовой команде нужно понимать распределение суммы.
Покажите поставщику действующий процесс: счета, внутренние расчёты, комиссии и сверку. Уточните, какие этапы новая система сможет выполнять автоматически.
Проверьте распределение платежей между настроенными получателями, документы и возвраты. Согласуйте учёт с финансовой командой: наличие функции распределения само по себе не решает все бухгалтерские задачи.
Она должна позволять гостям обслуживать себя самостоятельно
Некоторым гостям удобнее заполнить данные и оплатить счёт с телефона. Определите, какие действия можно предложить онлайн и когда потребуется помощь сотрудника.
Проверьте вход без пароля, регистрацию перед приездом, просмотр счёта, оплату, бронирование дополнительных услуг и управление клубным планом. Уточните доступность каждого сценария в выбранной конфигурации.
Tiquo позволяет клиентам и компаниям использовать предоплаченные средства для подходящих товаров, услуг и бронирований. Пополнения, списания, изменения и возвраты связаны с профилем и отчётами.
Клубные карты Tiquo можно добавить в Apple Wallet и Google Wallet на совместимых устройствах. Возможность использовать телефон как ключ от номера нужно проверять отдельно с учётом замков и гостиничной конфигурации.
Она должна работать на любом устройстве без компромиссов
Составьте перечень оборудования, которым пользуется команда: стационарные компьютеры, планшеты, телефоны и кассовые устройства. Уточните требования к браузерам и версиям систем.
Проверьте задачи по ролям: заселение на стойке, просмотр загрузки ресторана на планшете, открытие заявки на мероприятие с телефона и обновление статуса номера на этаже.
Доступность функций может зависеть от устройства и подключения. Попросите показать нужные действия именно на том оборудовании, которое планируете использовать.
Она должна связывать весь путь гостя
Человек может сначала посетить выставку или ресторан, а позже забронировать номер. Проверьте, можно ли связать эти визиты с одним профилем без ошибочного объединения разных людей.
Общая история помогает сотрудникам понимать, какими услугами гость уже пользовался. Доступ к ней должен соответствовать роли, согласиям и правилам хранения данных.
На основе этой истории можно выбирать подходящие предложения: спа к проживанию или билет на мероприятие постоянному посетителю ресторана. Проверьте условия показа, наличие услуги и настройки маркетинговых согласий.
Она должна адаптироваться к вам, а не наоборот
Бутик-отелю на 30 номеров и конференц-отелю на 500 номеров нужны разные процессы. У комплекса с рестораном, спа и залами для мероприятий будут дополнительные требования.
Запишите нужные этапы заселения, правила тарифов, статусы уборки и категории отчётов. Отметьте обязательные требования и то, что можно изменить при переходе.
Попросите настроить эти процессы на демонстрации. Проверьте формы, документы, цифровые подписи и хранение регистрационных карт и договоров. Уточните, какие изменения доступны вашей команде самостоятельно.
Где в этом Tiquo
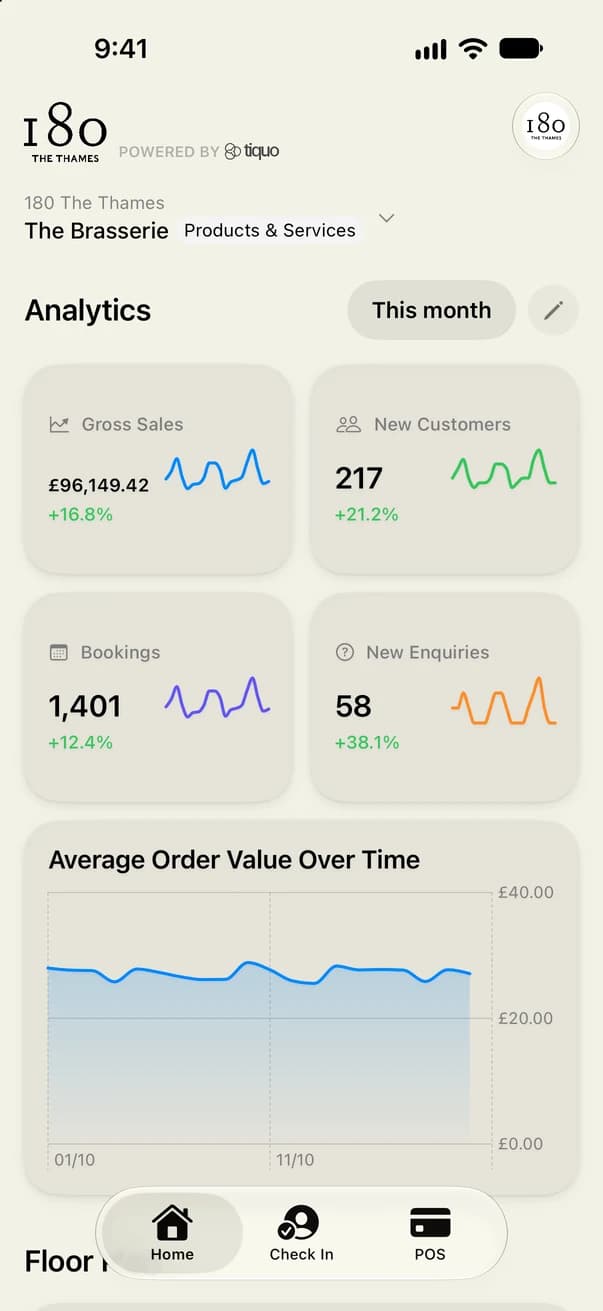
Tiquo объединяет гостиничные операции с кассой, бронированиями, билетами, клубными планами, CRM, мероприятиями, платежами и аналитикой. Эти функции используют общие записи и профили клиентов.
Для комплекса или сети это позволяет вести несколько направлений вместе. При сравнении определите, какие системы можно заменить, какие оставить и как будет устроен обмен данными.
Возможности подключения существующей PMS, распределение платежей, клиентские приложения и помощь при внедрении зависят от конфигурации и согласованного объёма работ. Проверьте их до утверждения плана перехода.




Последние статьи

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.