Перейти к основному содержанию

Масштабируйтесь без ограничений.

Объедините кассу, заказы, бронирования, клиентов, клубные программы, заявки, формы, маркетинг, запасы, платежи и отчёты для всех площадок. Настройте права доступа, API и вебхуки. План внедрения учитывает структуру вашей компании.
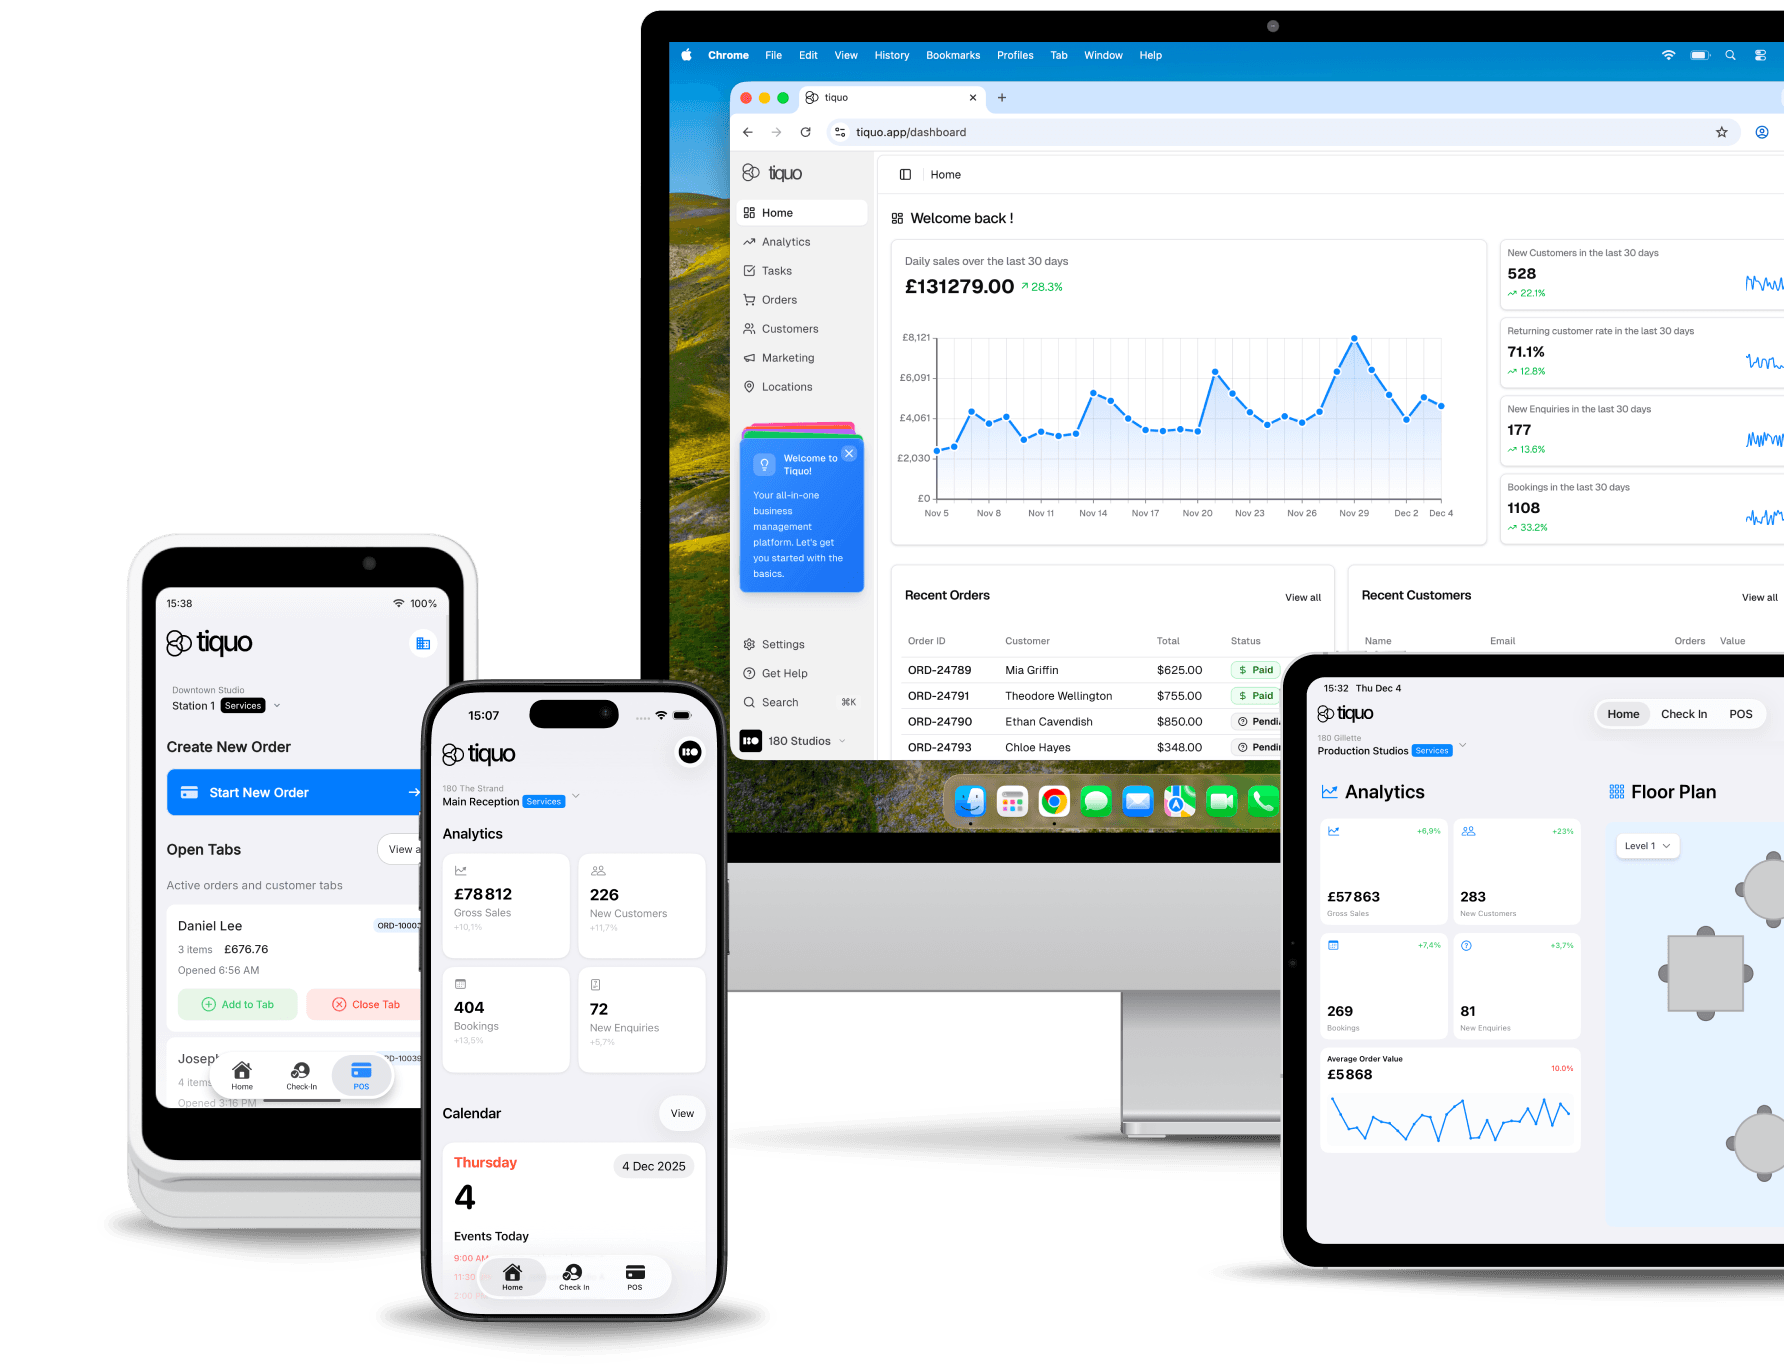
Создано для масштаба. Спроектировано для сложности.

Задавайте структуру площадок и брендов, распределяйте полномочия и проверяйте общие показатели. План внедрения учитывает размер сети и различия между подразделениями.

Корпоративная безопасность.

SSO, журналы аудита, роли и разделение данных помогают управлять доступом. Аудит SOC 2 Type II находится в процессе; подробности о PCI DSS и GDPR доступны в разделе безопасности.

Глобальные операции.

Настраивайте валюты, языки, налоги и доступные способы оплаты с учётом региона. Общие правила можно сочетать с местными настройками.

Мультибрендовая архитектура.

Используйте общую систему данных, сохраняя оформление, цены и правила обслуживания каждого бренда.

Платформа API-first.

REST API позволяет создавать подключения к ERP, CRM, PMS и хранилищам данных в пределах поддерживаемых методов.

Выделенная поддержка.

Enterprise включает приоритетную поддержку и персонального менеджера. Часы работы, целевые сроки ответа, услуги внедрения и индивидуальное SLA определяются договором.

Продвинутая аналитика.

Сравнивайте площадки и бренды на общих панелях. Экспортируйте данные для дальнейшего анализа в BI.

Одна платформа. Неограниченный масштаб.

Иерархическая организация.

Объединяйте площадки по регионам, брендам, типам объектов и юридическим лицам. Смотрите отчёты на нужном уровне.

Централизованные стандарты, локальная гибкость.

Задавайте общие цены, правила и процессы для сети. Разрешайте отдельные настройки площадок там, где это нужно.

Узнавание гостей между объектами.

Используйте общие профили, статус лояльности, предпочтения и историю гостей с учётом прав доступа.

Консолидированные финансовые операции.

Проверяйте платежи и данные для сверки по сети, сохраняя разделение по юридическим лицам.

Подключённые аккаунты Stripe

Управляйте платёжными аккаунтами ваших площадок

Harbour Hotels Ltd

По умолчаниюАктивен

accounts@harbourgroup.com

Управлять аккаунтом
ID аккаунта
acct_1Q8xK2HbR4vT9mLe
Страна
Великобритания
Валюта
GBP
Номер плательщика НДС
GB 284 5517 63
Подключённые подлокации
СпаРесторанНомера

Harbour Clubs Ltd

Активен

finance@quayclub.com

Управлять аккаунтом
ID аккаунта
acct_1R2bN7QcW5pZ3kYd
Страна
Великобритания
Валюта
GBP
Номер плательщика НДС
GB 391 2208 47
Подключённые подлокации
БарФитнес-клуб

Нам доверяют ведущие группы.

500+

площадок в одном аккаунте

99,99%

SLA доступности платформы

Более 300

интеграций в каталоге

Доверие корпоративного уровня.

SOC 2

SOC 2 Type II

Аудит SOC 2 Type II находится в процессе. Меры защиты разрабатываются с учётом требований стандарта.

PCI

PCI DSS

Платёжная инфраструктура Stripe с учётом требований PCI DSS.

GDPR

Соответствие GDPR

Средства управления персональными данными и сведения об их обработке описаны в политиках Tiquo.

Шифрование

Шифрование при хранении и передаче данных.

Часто задаваемые вопросы

Готовы масштабироваться?

Расскажите о площадках, текущих системах и требованиях к внедрению.

© 2026 Tiquo. «Tiquo» и логотип Tiquo являются зарегистрированными товарными знаками Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Бронирования, платежи и клиенты для отелей, спа, ресторанов и других объектов.

Tiquo Ltd
Лондон, Великобритания

LinkedInTop Performer Spring

Мы используем файлы cookie

Выберите, разрешать ли файлы cookie для аналитики и рекламы. Их можно принять или отклонить. Закрывая это уведомление, вы отклоняете их.

Узнать больше