Alternative la Toast: când software-ul pentru restaurante începe să taxeze totul
Pentru un restaurant, POS-ul trebuie să susțină comenzile, serviciul la masă, încasările și transmiterea comenzilor către bucătărie. Toast este una dintre platformele evaluate pentru aceste activități. Comparația trebuie să includă și comenzile online, acolo unde restaurantul le oferă.
Echipamentele și interfețele pentru clienți merită verificate înainte de semnare. Ce terminale sunt necesare? Pot fi păstrate dispozitivele existente? Ce se poate personaliza în bonuri, pagini de plată și programul de fidelizare? Răspunsurile trebuie să se refere la produsele și planul din ofertă.
Apoi trebuie calculat costul întregii configurații.
Modelul de preț cu add-on-uri
Într-o ofertă modulară, abonamentul POS nu spune cât va plăti restaurantul în total. Comenzile online, fidelizarea, cardurile cadou, marketingul, administrarea echipei și raportarea pot avea condiții diferite de includere. Oferta Toast trebuie să precizeze funcțiile necesare, echipamentele, locațiile și orice cost suplimentar.
O comparație utilă pornește de la activitatea reală a restaurantului: câte locații și dispozitive folosește, ce volum de plăți procesează și ce servicii oferă. Cereți un calcul complet pentru această configurație, inclusiv instalarea, instruirea și condițiile de modificare a tarifelor.
Procesarea plăților trebuie analizată separat. Confirmați procesatorul disponibil, comisioanele și obligațiile contractuale pentru piața în care operați. Pentru un grup, includeți și alocarea încasărilor între locații și entități juridice.
Suport când ai cu adevărat nevoie
O problemă la terminal sau la imprimanta de bucătărie poate întrerupe o tură aglomerată. Restaurantul are nevoie să știe cum contactează asistența seara și în weekend și ce poate face până la rezolvare.
Oferta de asistență trebuie să precizeze programul, canalele de contact și procedura pentru incidente urgente. Cereți să vedeți cum este tratată o defecțiune în timpul servirii, inclusiv înlocuirea echipamentului și responsabilitatea pentru problemele unei integrări.
Când afacerea depășește casa de marcat
Un POS pentru restaurante trebuie evaluat din nou atunci când afacerea adaugă alte servicii.
Cazarea, abonamentele, spa-ul și evenimentele pot aduce aplicații suplimentare alături de POS. Fiecare are propriile rezervări, clienți și rapoarte. Planul tehnic trebuie să arate cum ajung aceste date în activitatea financiară și în evidența clienților.
Un oaspete care ia masa, se cazează și rezervă un tratament spa poate apărea în mai multe sisteme. Dacă înregistrările nu sunt asociate, echipa nu vede întreaga activitate a clientului și poate repeta aceleași verificări. Acesta este un proces concret de testat în demonstrație.
Semne că ar fi timpul să te uiți la alternative
Merită să comparați alternativele dacă totalul facturilor nu mai corespunde bugetului, echipamentele limitează munca echipei sau asistența nu acoperă orele de funcționare. Notați problemele întâlnite și verificați mai întâi ce poate rezolva furnizorul actual.
Același lucru este valabil când apar mai multe aplicații pentru hotel, abonamente, wellness sau evenimente. Profilurile separate ale clienților și reconcilierea manuală lunară indică procese pe care noua configurație ar trebui să le simplifice.
Ce se schimbă cu Tiquo
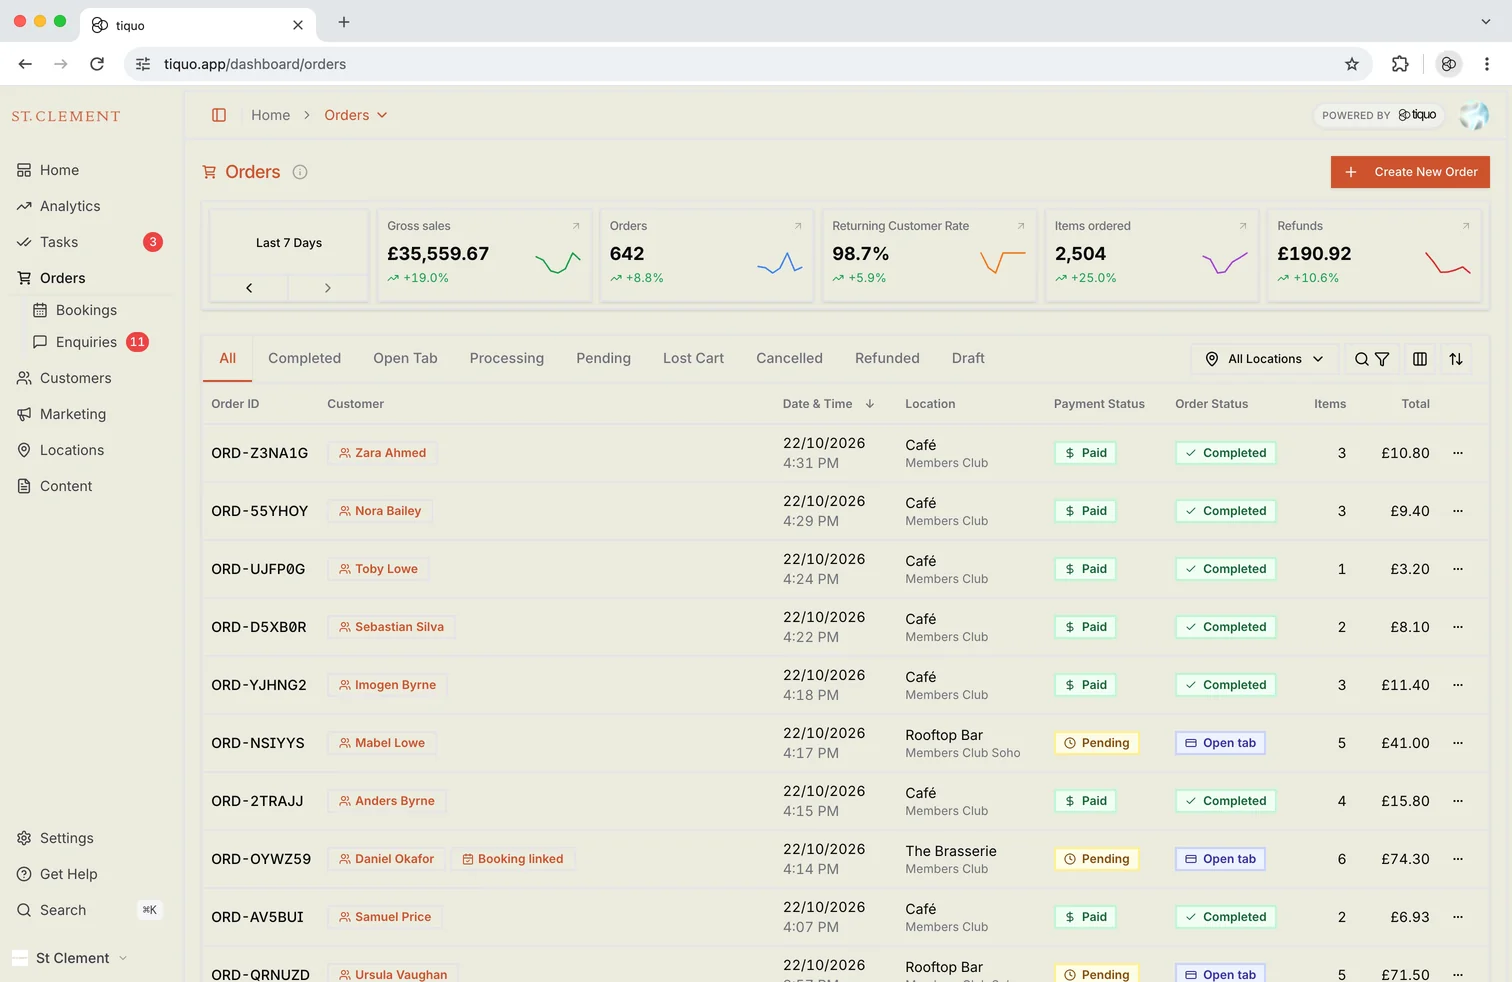
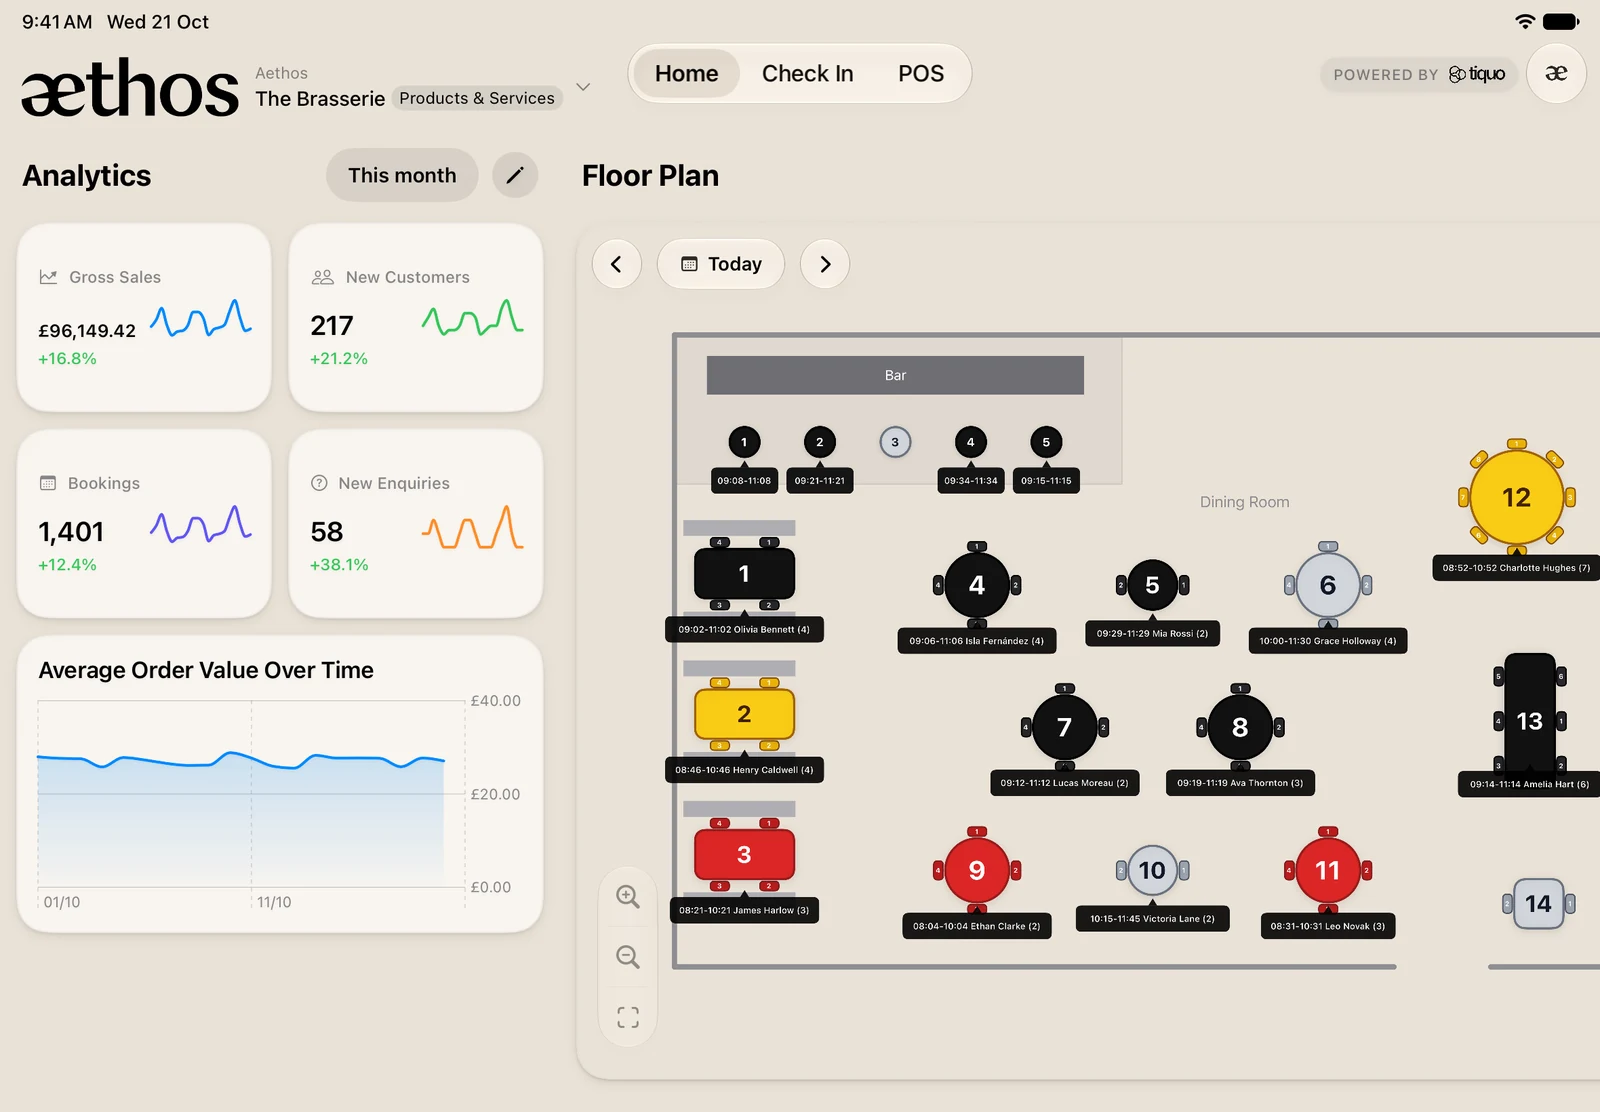
Platforma de bază Tiquo include POS, comenzi online, fidelizare, abonamente, CRM, rezervări, solicitări, evenimente, formulare, stocuri, plăți și raportare. Marketingul, mesageria, echipamentele, locațiile suplimentare, aplicațiile și site-urile personalizate, precum și implementarea pot avea costuri separate. Sunt disponibile interfețe web, pentru iPhone și iPad, alături de terminalele S700, S710 și T600; compatibilitatea trebuie verificată pentru configurația aleasă.
Interfețele Tiquo pentru rezervări, membri, fidelizare și plăți pot fi personalizate cu identitatea afacerii. Verificați în demonstrație și mesajele și documentele pe care le primește clientul.
Oferta Tiquo trebuie să precizeze ce include platforma de bază și ce servicii se plătesc separat. Tiquo nu se prezintă în prezent ca un sistem de salarizare; această nevoie trebuie acoperită în planul de aplicații al restaurantului.
Tiquo acoperă și programări spa, solicitări pentru evenimente private, bilete, abonamente între locații, CRM pentru clienți și companii, formulare, stocuri, marketing și analiză. Pentru operațiunile hoteliere, configurația poate include procese gestionate în Tiquo sau integrări PMS acceptate.
Activitatea din serviciile gestionate sau conectate poate fi asociată unui profil comun al clientului. Social Graph arată relațiile dintre clienți, companii și grupuri. Analiza adaugă estimări ale valorii relației și ale intervalului până la următoarea comandă, alături de istoricul disponibil.
Tiquo folosește Stripe pentru plăți online, la terminal și prin Tap to Pay. Pentru conturile conectate configurate, o plată poate fi alocată mai multor destinații, cu alocările asociate comenzii. Tiquo oferă și credit preplătit pentru produse și servicii eligibile.
Stabiliți cu echipa Tiquo cine asigură asistența, cum sunt raportate incidentele și ce program acoperă serviciul. Aceste detalii trebuie incluse în comparație la fel ca funcțiile și costurile.
Decizia
Schimbarea POS-ului poate fi justificată de costuri, de dificultăți operaționale sau de servicii pe care configurația actuală nu le acoperă bine. Decizia trebuie legată de aceste probleme, cu exemple pe care furnizorii le pot demonstra.
Comparați costul complet al ambelor opțiuni, inclusiv migrarea, instruirea, echipamentele și aplicațiile care rămân necesare. O platformă comună are valoare dacă reduce efectiv munca echipei și acoperă serviciile pe care le oferiți.


Ultimele povești

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.