Przejdź do głównej treści
Wszystkie artykuły
AlternativesFeb 25, 2026

Alternatywy dla Toast: gdy software restauracyjny zaczyna pobierać opłatę za wszystko
Przy ocenie Toast zacznij od pracy restauracji: obsługi stolików, szybkiej sprzedaży, zamówień online i przekazywania ich do kuchni. Sprawdź oferowaną konfigurację na własnym menu.

Następnie potwierdź wymagany sprzęt oraz wygląd widoków dla klientów. Ustal, które urządzenia musisz kupić i jakie elementy marki można dostosować.

Pełny koszt porównuj na podstawie pisemnej oferty i warunków umowy.

Model cenowy oparty na dodatkach

Wypisz potrzebne funkcje: zamówienia online, lojalność, karty podarunkowe, marketing, grafiki, catering, API i raporty. Dla każdej potwierdź dostępność oraz cenę w konkretnym planie.

Poproś o przykładowy rachunek obejmujący wszystkie urządzenia i lokalizacje. Uwzględnij wdrożenie, wsparcie, aktualizacje oraz koszty zakończenia umowy.

Warunki płatności sprawdź dla swojego rynku. Ustal operatora, stawki, opłaty dodatkowe, terminy wypłat i możliwość zmiany umowy.

Support, gdy naprawdę go potrzebujesz

Przetestuj scenariusz utraty połączenia terminala, awarii drukarki kuchennej lub niedostępności zamówień online. Zespół powinien znać sposób dalszej pracy i kontaktu ze wsparciem.

Potwierdź godziny pomocy, kanały kontaktu i zasady eskalacji. Jeśli masz własną historię zgłoszeń, uwzględnij rzeczywisty czas ich rozwiązania.

Gdy biznes wyrasta poza kasę

Dodanie hotelu, wellness lub członkostw wymaga sprawdzenia zakresu całego rozwiązania.

Wskaż, które procesy obsługuje Toast, a które pozostaną w PMS, CRM, systemie biletowym lub innych narzędziach. Zapisz potrzebne integracje i koszty ich utrzymania.

Przetestuj klienta korzystającego z kilku usług. Sprawdź wspólną historię, uprawnienia pracowników i późniejsze rozliczenie.

Sygnały, że warto szukać alternatyw

Przegląd może być przydatny, gdy wzrósł rachunek, zmieniły się potrzeby sprzętowe lub obecny zakres nie odpowiada pracy zespołu.

Inne powody to ręczne raporty, brak danych między usługami i duża liczba osobnych systemów. Zapisz konkretne problemy do sprawdzenia podczas prezentacji.

Co zmienia Tiquo

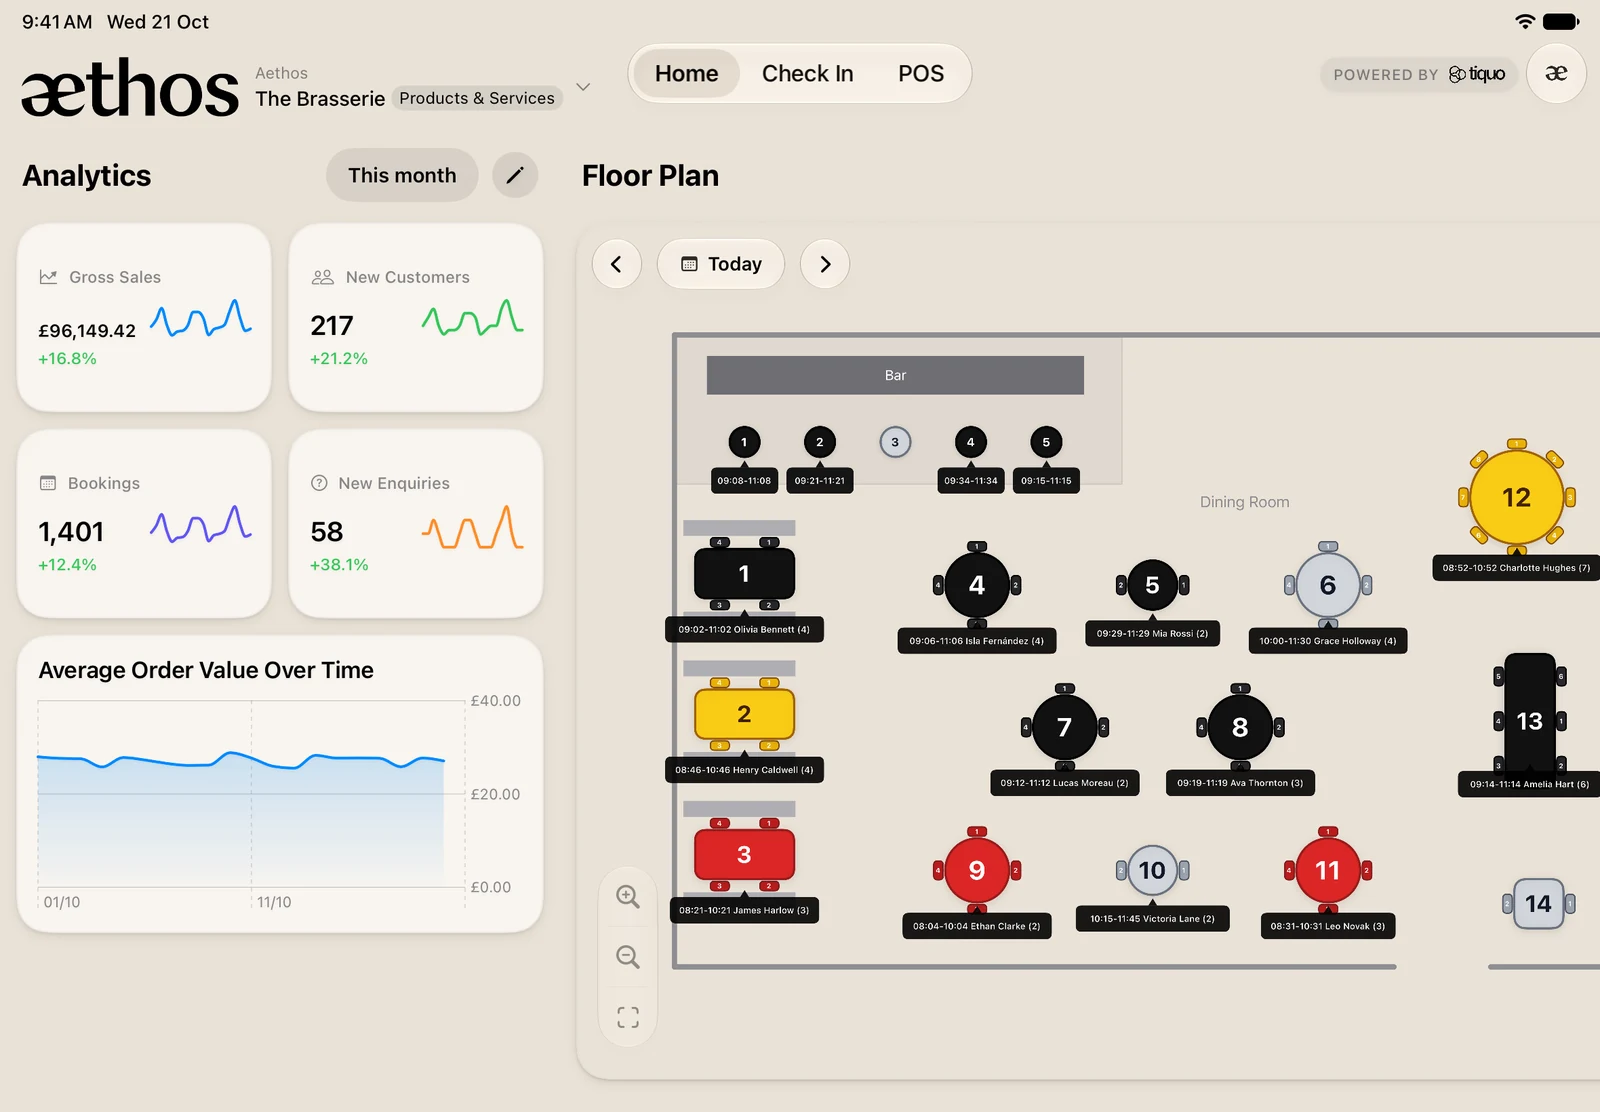
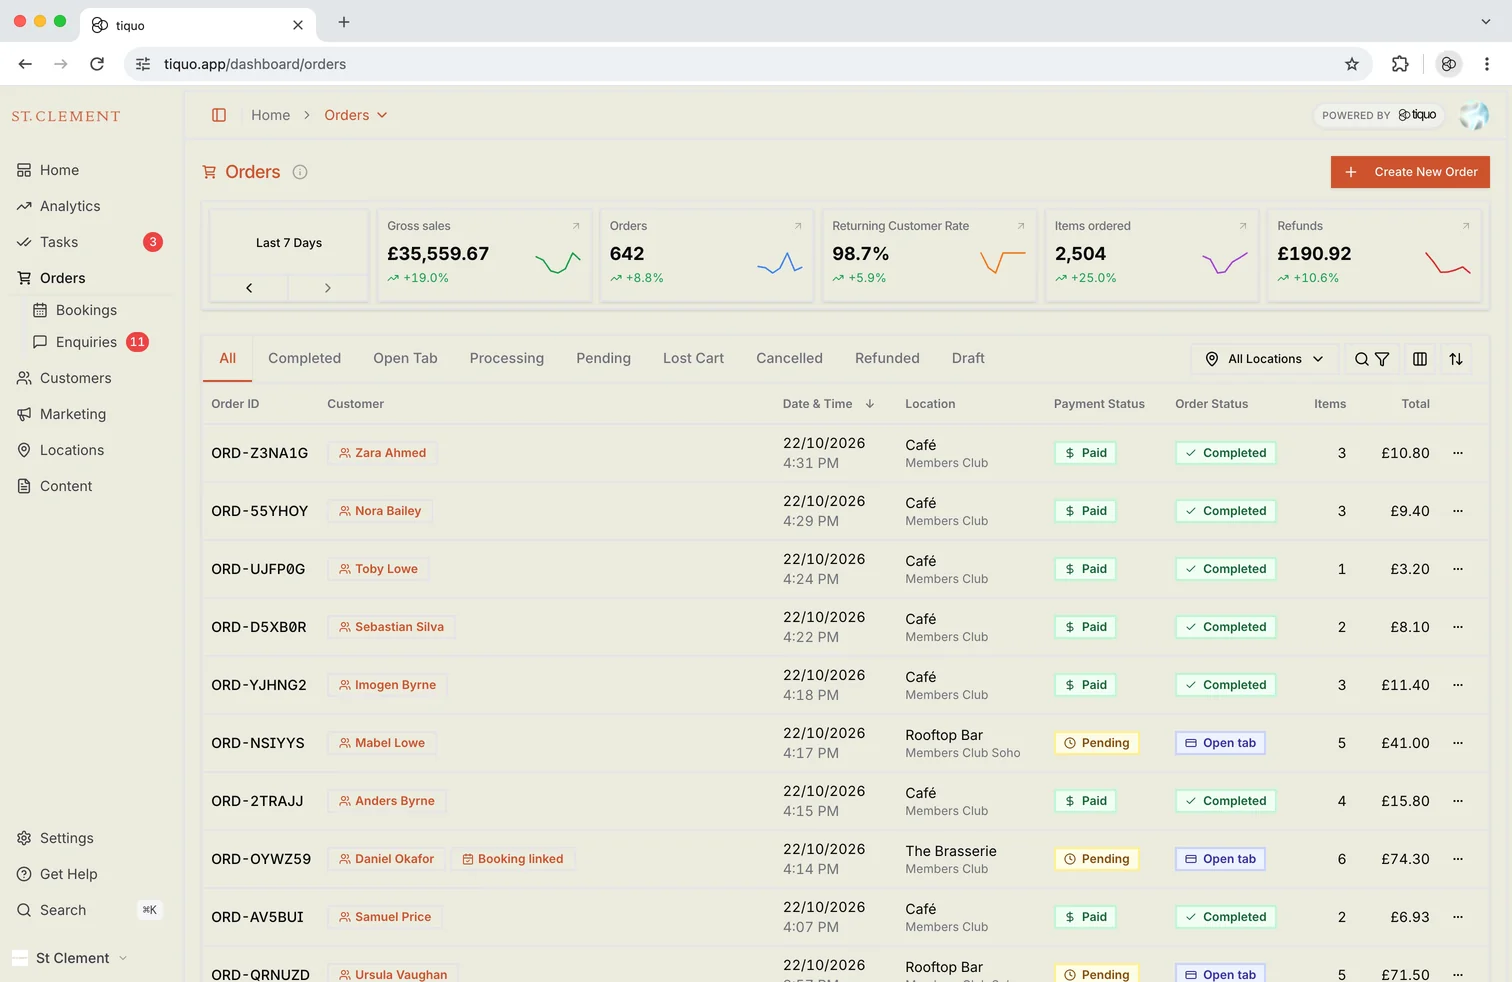
Podstawowa platforma Tiquo obejmuje sprzedaż, zamówienia online, lojalność, członkostwa, CRM, rezerwacje, zapytania, wydarzenia, formularze, zapasy, płatności i raporty. Marketing, komunikacja, sprzęt, dodatkowe lokalizacje, własne aplikacje i strony oraz wdrożenie mogą być wyceniane osobno.

Obsługiwane widoki dla klientów można dostosować do marki. Sprawdź zakres zmian w rezerwacjach, członkostwach, płatnościach i wiadomościach.

Tiquo nie jest obecnie oferowane jako system płacowy. W porównaniu uwzględnij więc narzędzia, które pozostaną potrzebne. Sprzęt obejmuje obsługiwane konfiguracje internetowe, iPhone’y, iPady oraz terminale S700, S710 i T600.

Platforma obsługuje również spa, wellness, wynajem prywatny, wydarzenia, bilety i członkostwa w kilku lokalizacjach. Hotel może korzystać z uzgodnionych procesów Tiquo lub obsługiwanej integracji PMS.

Profil klienta może łączyć aktywność z tych usług. Social Graph pokazuje relacje między profilami, a prognozy wartości i zakupów są szacunkami wymagającymi oceny.

Płatności przez Stripe obejmują dostępne konfiguracje online, terminalowe i Tap to Pay. Dla połączonych kont Tiquo może dzielić płatność między miejsca docelowe. Tiquo obsługuje też przedpłacone środki na wybrane produkty i usługi.

Ustal ze sprzedawcą zakres wsparcia Tiquo, godziny kontaktu i zasady reagowania na pilne problemy. Powinny odpowiadać godzinom pracy obiektu.

Decyzja

Porównaj te same zadania i pełne koszty obu rozwiązań. Uwzględnij sprzęt, płatności, usługi dodatkowe i narzędzia, których nowa platforma nie zastąpi.

Przed zmianą przeprowadź pilotaż i przygotuj migrację danych oraz szkolenie. Wynik powinien pokazać, czy korzyści uzasadniają pracę i koszt przejścia.

© 2026 Tiquo. "Tiquo" i logo Tiquo są zarejestrowanymi znakami towarowymi Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Jedna platforma dla hoteli, spa, zajęć, wydarzeń, restauracji i nie tylko.

Tiquo Ltd
Londyn, Wielka Brytania

LinkedInTop Performer Spring

Używamy plików cookie

Wybierz, czy zezwalasz na pliki cookie do analityki i reklam. Możesz je zaakceptować lub odrzucić. Zamknięcie tego komunikatu oznacza ich odrzucenie.

Dowiedz się więcej