Što bi suvremeni hotelski PMS u 2026. stvarno trebao raditi
Hotelski PMS treba odgovarati načinu na koji vaš objekt radi. Izgled sučelja i starost proizvoda sami ne pokazuju koliko dobro sustav vodi rezervacije, goste i naplatu.
Ako uz sobe nudite restoran, spa, događaje ili članstva, provjerite kako se te usluge povezuju s hotelskom evidencijom. Dio poslova može biti u istom sustavu, a dio u povezanim alatima.
Usporedbu organizirajte oko sljedećih zadataka i podataka.
Trebao bi biti operativni sustav, ne uska točka
Popišite gdje vodite sobe, cijene, rezervacije, restoransku prodaju, spa i događaje. Odredite koje podatke ti sustavi trebaju razmjenjivati.
Za svaku vezu provjerite identifikaciju gosta, vrijeme prijenosa i obradu pogrešaka. Recepcija i drugi timovi trebaju vidjeti podatke relevantne za svoju ulogu, uz odgovarajuće dozvole.
Pratite jedan boravak od rezervacije do odjave. Ako gost dodaje večeru i spa tretman na račun sobe, provjerite knjiženje stavki, izmjene, povrate i završnu naplatu.
Trebao bi znati tko su ti gosti zapravo
Provjerite što profil gosta stvarno sadrži: kontaktne podatke, prethodne boravke, zabilježene preferencije i povezane transakcije.
Odredite koje su vam informacije iz restorana, spa centra, događaja i članstva potrebne za uslugu. Zajednički profil treba povezivati relevantne zapise bez nepotrebnog prikupljanja podataka.
Primjerice, recepciji može biti korisna potvrđena preferencija mirnije sobe ili već rezerviran tretman. Podaci trebaju biti ažurni, razumljivi i dostupni samo osoblju koje ih treba.
Tiquov Social Graph prikazuje zabilježene odnose među gostima, grupama i računima tvrtki. Takav prikaz može pomoći organizirati grupni boravak, ali ne treba pretpostavljati odnose koje podaci ne potvrđuju.
Tiquo uz povijesne podatke prikazuje procjene buduće vrijednosti gosta i vremena sljedeće narudžbe. To su procjene koje treba tumačiti uz poslovni kontekst.
Trebao bi sam voditi financije s više entiteta
Ako sobe, restoran i spa posluju kroz različite pravne osobe, unaprijed odredite tko pruža uslugu, izdaje račun i prima uplatu.
S financijskim timom provjerite kako sustav vodi stavke, porezne oznake, isplate i ispravke. Izvještaj po odjelu nije isto što i računovodstvena evidencija po pravnoj osobi.
Za konfigurirane povezane račune Tiquo može raspodijeliti plaćanje na više odredišta i povezati raspodjelu s narudžbom. Izdavanje dokumenata, porezni tretman i usklađivanje moraju odgovarati vašoj postavi i računovodstvenim pravilima.
Trebao bi pustiti goste da sami obave poslove
Samostalna prijava, pregled računa i rezervacija dodatne usluge mogu gostima olakšati boravak. Zadržite i jasan način da dobiju pomoć osoblja.
Isprobajte prijavu u portal, potvrdu identiteta i funkcije dostupne gostu na mobitelu. Provjerite koje promjene može napraviti sam, a koje trebaju odobrenje recepcije.
Tiquo omogućuje korištenje unaprijed uplaćenih sredstava za prihvatljive proizvode, usluge i rezervacije. Uplate, korištenje, prilagodbe i povrate treba provjeriti u evidenciji i izvještajima.
Članska iskaznica u Apple ili Google Walletu nije automatski ključ sobe. Digitalni pristup vratima ovisi o podržanim bravama, integraciji i postavkama objekta.
Trebao bi raditi na svakom uređaju bez kompromisa
Provjerite podržane uređaje za svaki odjel prije nabave opreme. Funkcije, prikaz i povezivanje s pisačima ili terminalima mogu se razlikovati.
Recepcija treba obraditi dolazak, restoran pregledati rezervacije, tim za događaje dopuniti upit, a domaćinstvo promijeniti status sobe. Isprobajte svaki zadatak na uređaju koji će zaposlenik koristiti.
Usporedite web i mobilno sučelje prema potrebnim poslovima. Zabilježite funkcije koje traže drugi uređaj, posebnu opremu ili drukčije dozvole.
Trebao bi povezati cijelo putovanje gosta
Gost može prvo posjetiti restoran ili događaj, a tek poslije rezervirati sobu. Provjerite može li se ta aktivnost povezati s njegovim profilom i kako se rješavaju duplikati.
Zajednička povijest pomaže timu pregledati relevantne posjete i rezervacije. Treba biti jasno odakle podatak dolazi i tko mu može pristupiti.
Povezani podaci mogu pomoći osoblju ponuditi dodatnu uslugu, poput spa termina uz boravak. Ponude trebaju odgovarati raspoloživosti, interesu gosta i njegovim komunikacijskim postavkama.
Trebao bi se prilagoditi tebi, ne obrnuto
Butik hotel s 30 soba ima drukčije potrebe od konferencijskog hotela s 500 soba ili kompleksa s više restorana i spa centrom.
U demonstraciji koristite vlastite cjenike, vrste soba i pravila boravka. Provjerite što se može postaviti samostalno, što traži podršku i što sustav ne podržava.
Isprobajte prijavu gosta, rad domaćinstva i ponudu za događaj. Ako koristite obrasce, ugovore i potpise, provjerite kako se dokumenti izrađuju, odobravaju i čuvaju.
Gdje Tiquo staje
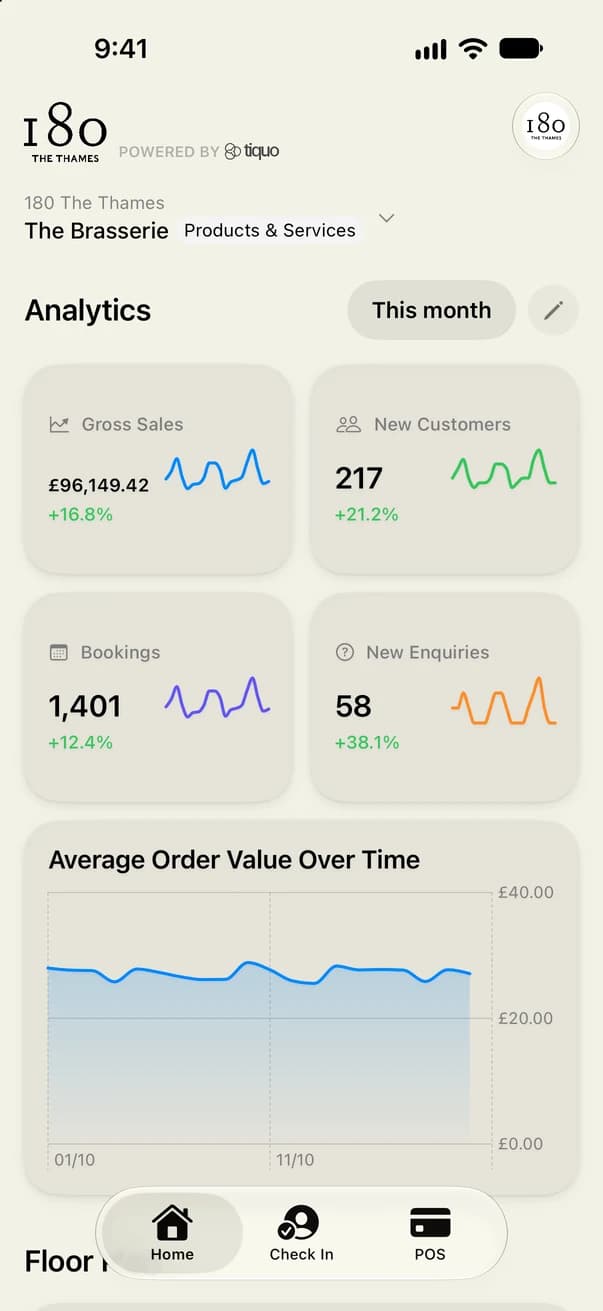
Tiquo povezuje hotelske poslove s POS-om, rezervacijama, članstvima, CRM-om, događajima i naplatom. Procjenu počnite funkcijama koje vaš objekt treba svakodnevno.
Za objekt s više usluga provjerite koje alate Tiquo može zamijeniti, koje ćete zadržati i kako će se povezivati. U plan uključite prijenos podataka, obuku i provjeru izvještaja.
Opseg ovisi o vašoj konfiguraciji i dogovorenoj implementaciji, uključujući PMS veze, usmjeravanje plaćanja i sučelja za goste. Zatražite potvrdu potrebnih funkcija prije odluke.




Najnovije priče

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.