Preskoči na glavni sadržaj
Svi članci
OperacijeFeb 19, 2026

Kako do pouzdanih izvješća u ugostiteljstvu s više lokacija
Ako svaki tjedan preuzimaš podatke iz više sustava i spajaš ih u tablicu, znaš koliko vremena može otići na provjeru brojki.

Za pregled više lokacija trebaju ti usporedivi podaci o prodaji, rezervacijama, članstvima i drugim uslugama. Razlike u oznakama, razdobljima ili načinu evidentiranja mogu otežati njihovo spajanje.

Kad brojke nisu jasne, teže je odlučiti o cijenama, rasporedu osoblja ili marketingu. Financijskom timu ostaje manje vremena za analizu ako najprije mora objašnjavati razlike između izvora.

Zašto izvješća za više lokacija pucaju

Problemi mogu nastati zbog različitih sustava, ali i zbog nedosljednih postavki unutar iste platforme. Počni od izvještaja kojem ne vjeruješ i prati podatke do izvora.

Primjerice, restoranska grupa može koristiti isti POS, a rezervacije i događaje voditi drugdje. Hotelskoj grupi možda trebaju i podaci iz spa centra, restorana i trgovine. Za svaki izvor odredi koje zapise treba uključiti.

Skladište podataka ili BI alat može povezati te izvore ako su pravila jasna. Uskladi vremenske zone, valute, porezni prikaz i obradu povrata. Definiraj što ulazi u prodaju hrane i pića prije usporedbe lokacija.

Svaki izvještaj ovisi o podacima koje prima. Nepotpuni zapisi, duplikati i zakašnjele promjene mogu utjecati na rezultat bez obzira na alat koji ga prikazuje.

Što pouzdano izvještavanje s više lokacija stvarno traži

Pouzdano izvještavanje počinje dogovorenim definicijama i provjerom izvora. Odredi tko održava podatke, koliko često se osvježavaju i kako se ispravljaju pogreške.

Povezani operativni zapisi smanjuju ponovljeni unos. U Tiquu se narudžbe i plaćanja povezuju s rezervacijama, članstvima i drugim zapisima. To može olakšati usklađivanje, ali povrate, prilagodbe i vanjske uplate i dalje treba provjeravati.

Učestalost osvježavanja prilagodi odluci. Za vođenje smjene trebaju ti aktualni podaci; za zatvaranje mjeseca važniji su potpunost i potvrđeni obračuni. U izvještaju treba biti jasno kada su podaci posljednji put ažurirani.

Ako posluješ kroz više pravnih osoba, svaki zapis mora imati ispravnu pripadnost. Pregled prodaje po pravnoj osobi nije zamjena za knjiženja, porezne provjere ili računovodstvenu konsolidaciju.

Za pregled gosta kroz više lokacija treba pouzdano povezati njegove zapise i odrediti tko ih smije vidjeti. Provjeri duplikate i razlikuj pojedinca od tvrtke ili grupe kojoj pripada.

Kako Tiquo to rješava

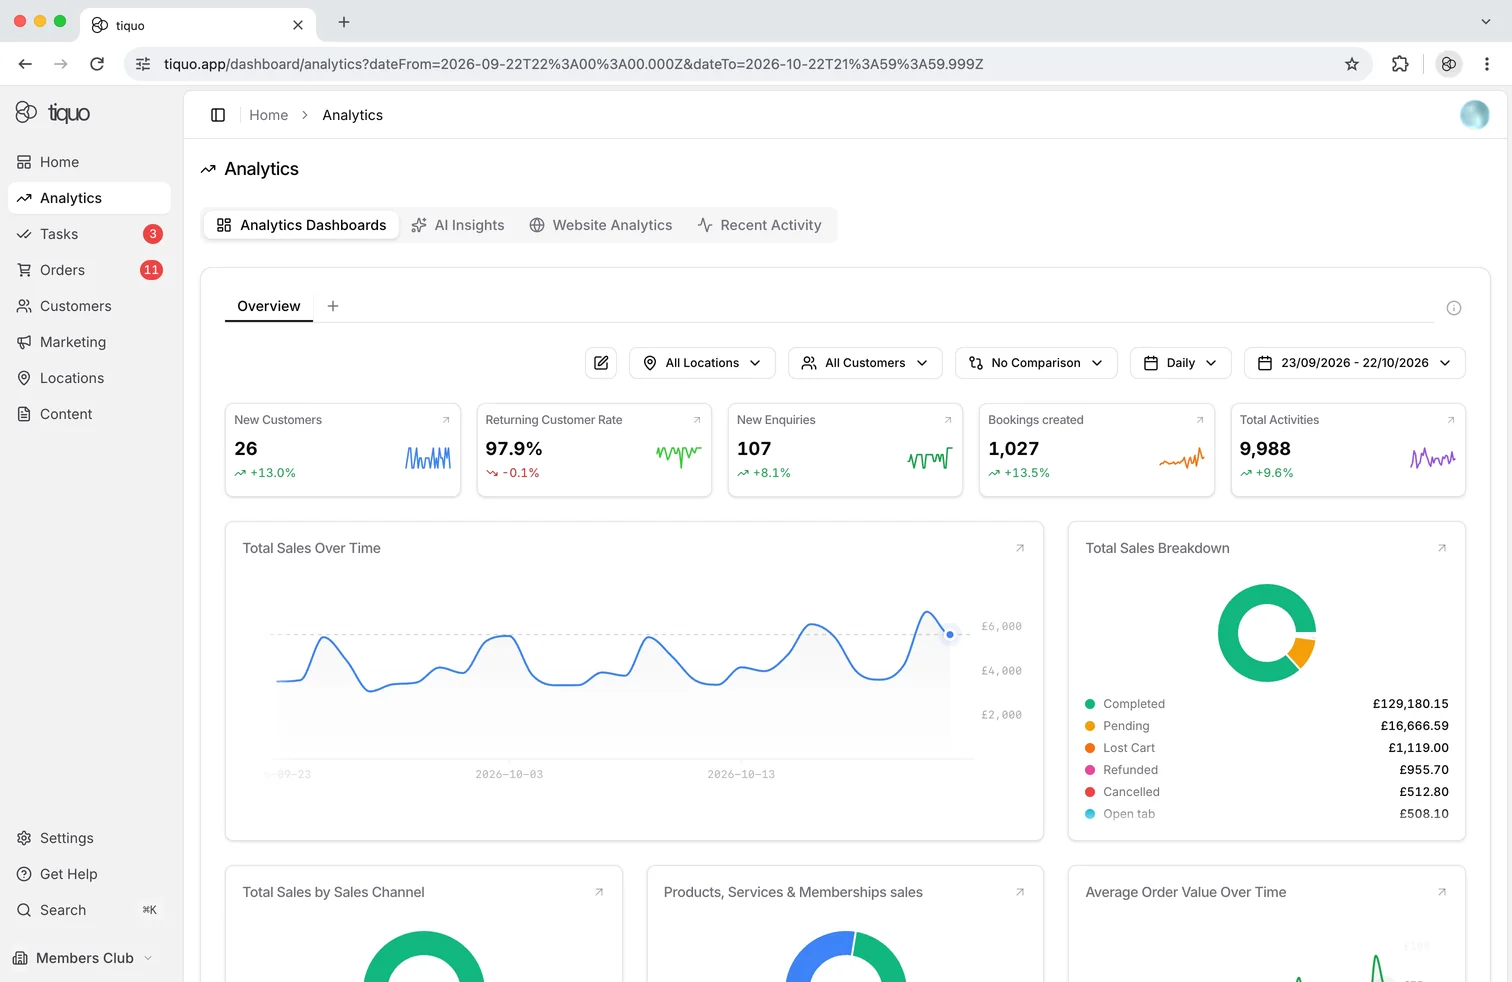
Tiquo povezuje POS, rezervacije, članstva, prijave dolaska, plaćanja i CRM. Zajednički zapisi omogućuju pregled više usluga i lokacija, uz potrebne postavke i dozvole.

I na zajedničkoj platformi izvještaj treba provjeriti. Utvrdi jesu li unesene sve transakcije, obrađeni povrati i dovršeni prijenosi iz vanjskih sustava. Brzo osvježavanje samo po sebi ne jamči točnost.

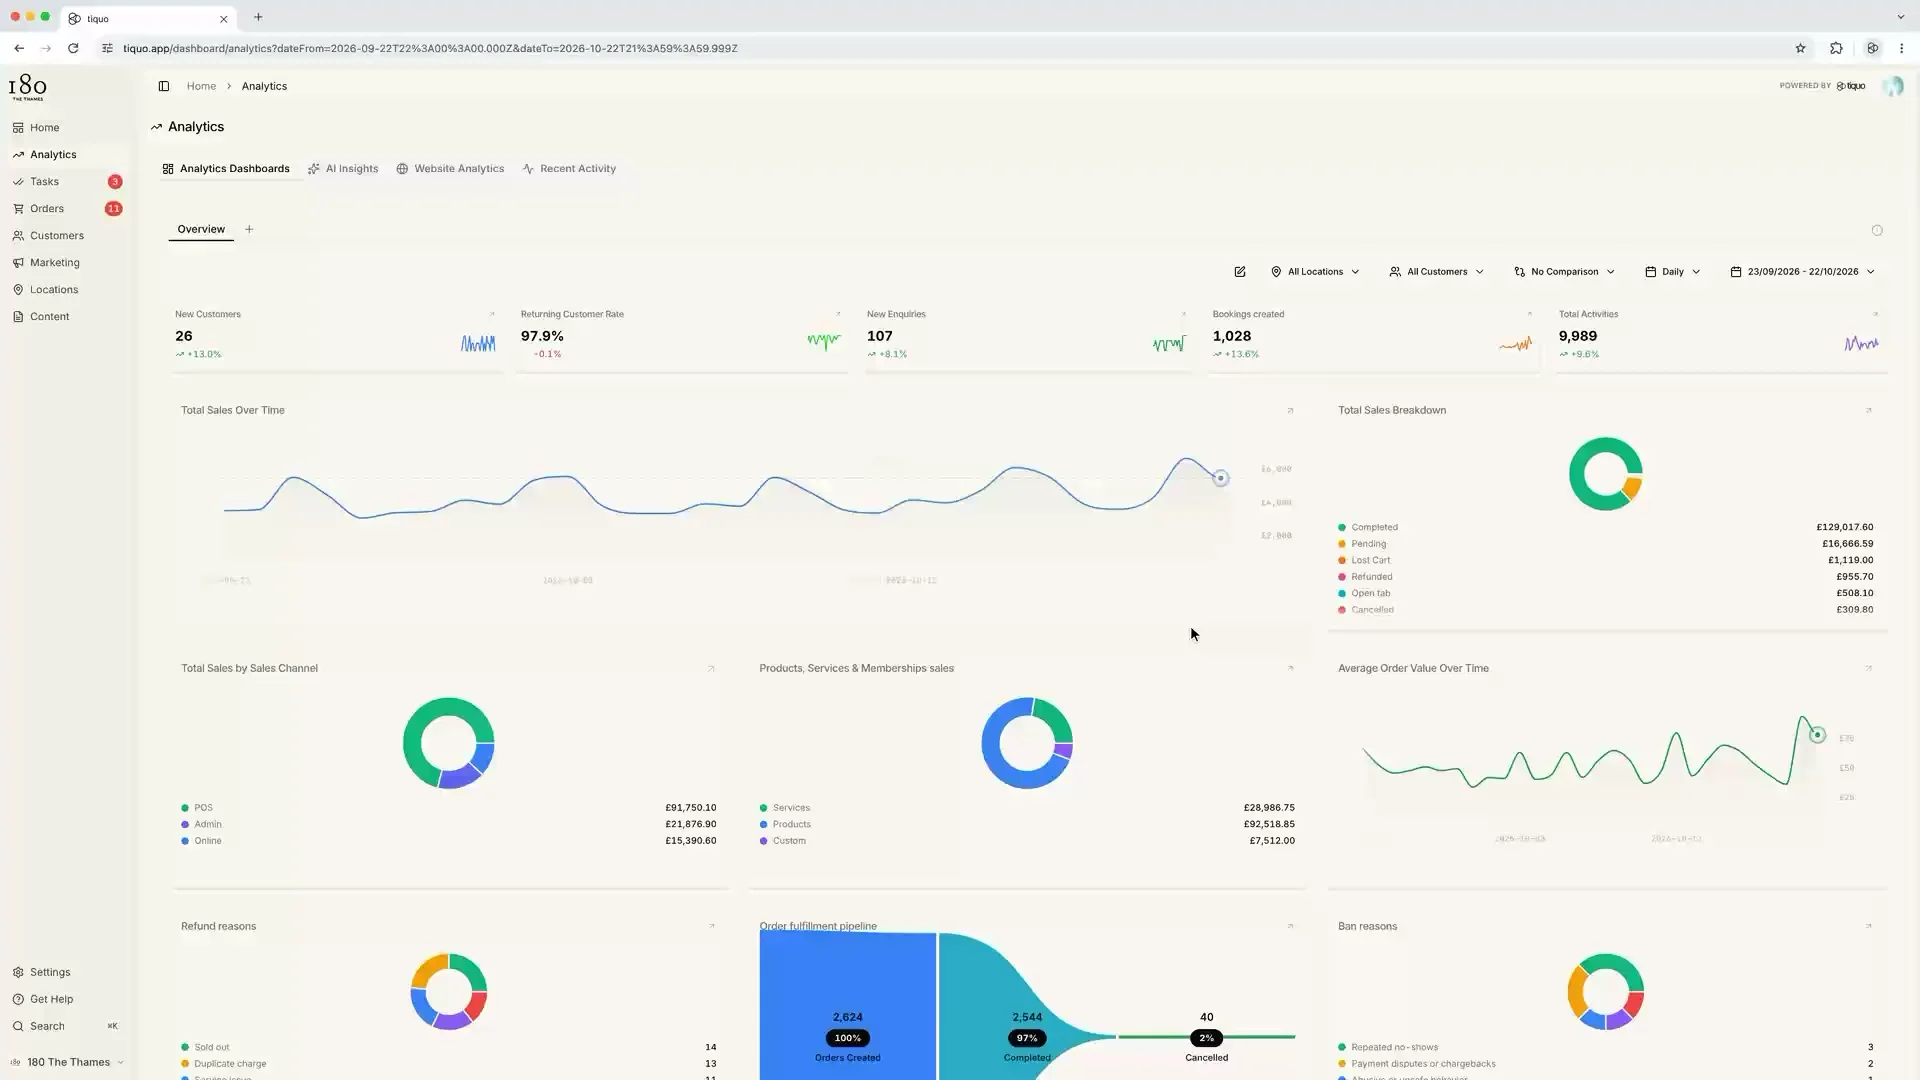
Tiquov pregled lokacija okuplja podatke o prodaji i aktivnosti gostiju. Za konfigurirane povezane račune može raspodijeliti uplatu i zadržati vezu s narudžbom. Financijski tim i dalje provjerava evidenciju i obavlja potrebne računovodstvene postupke.

Analitika gostiju uz povijesne podatke prikazuje procjene buduće vrijednosti i vremena sljedeće narudžbe. Koristi ih za odabir pitanja koja želiš istražiti, uz svijest o tome da nisu zajamčeni rezultati.

Social Graph prikazuje zabilježene odnose među gostima. Te veze daju dodatni kontekst, ali same ne dokazuju osobni utjecaj ni razlog nečije kupnje.

Suština

Za pouzdan pregled lokacija trebaju ti dosljedne definicije, potpuni podaci i jasan postupak provjere. To vrijedi i za povezane sustave i za zajedničku platformu.

Odaberi postavu koju tim može održavati i čije rezultate može objasniti. Manje ručnog spajanja korisno je kada ostaje jasan trag od izvještaja do izvornog zapisa.

© 2026 Tiquo. "Tiquo" i Tiquo logotip su registrirani zaštitni znakovi tvrtke Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Platforma za hotele, spa centre, tečajeve, događanja i restorane.

Tiquo Ltd
London, Ujedinjeno Kraljevstvo

LinkedInTop Performer Spring

Koristimo kolačiće

Odaberite dopuštate li kolačiće za analitiku i oglašavanje. Možete ih prihvatiti ili odbiti. Zatvaranjem ove obavijesti odbijate ih.

Saznajte više