跳转到主要内容

适应您运营方式的 预订系统。

为餐桌、客房、护理、课程、活动和套餐设置符合品牌的预订流程。用现成模板或 Advanced Mode 配置时段、资源、容量、员工、缓冲时间、价格、候补名单及签到。
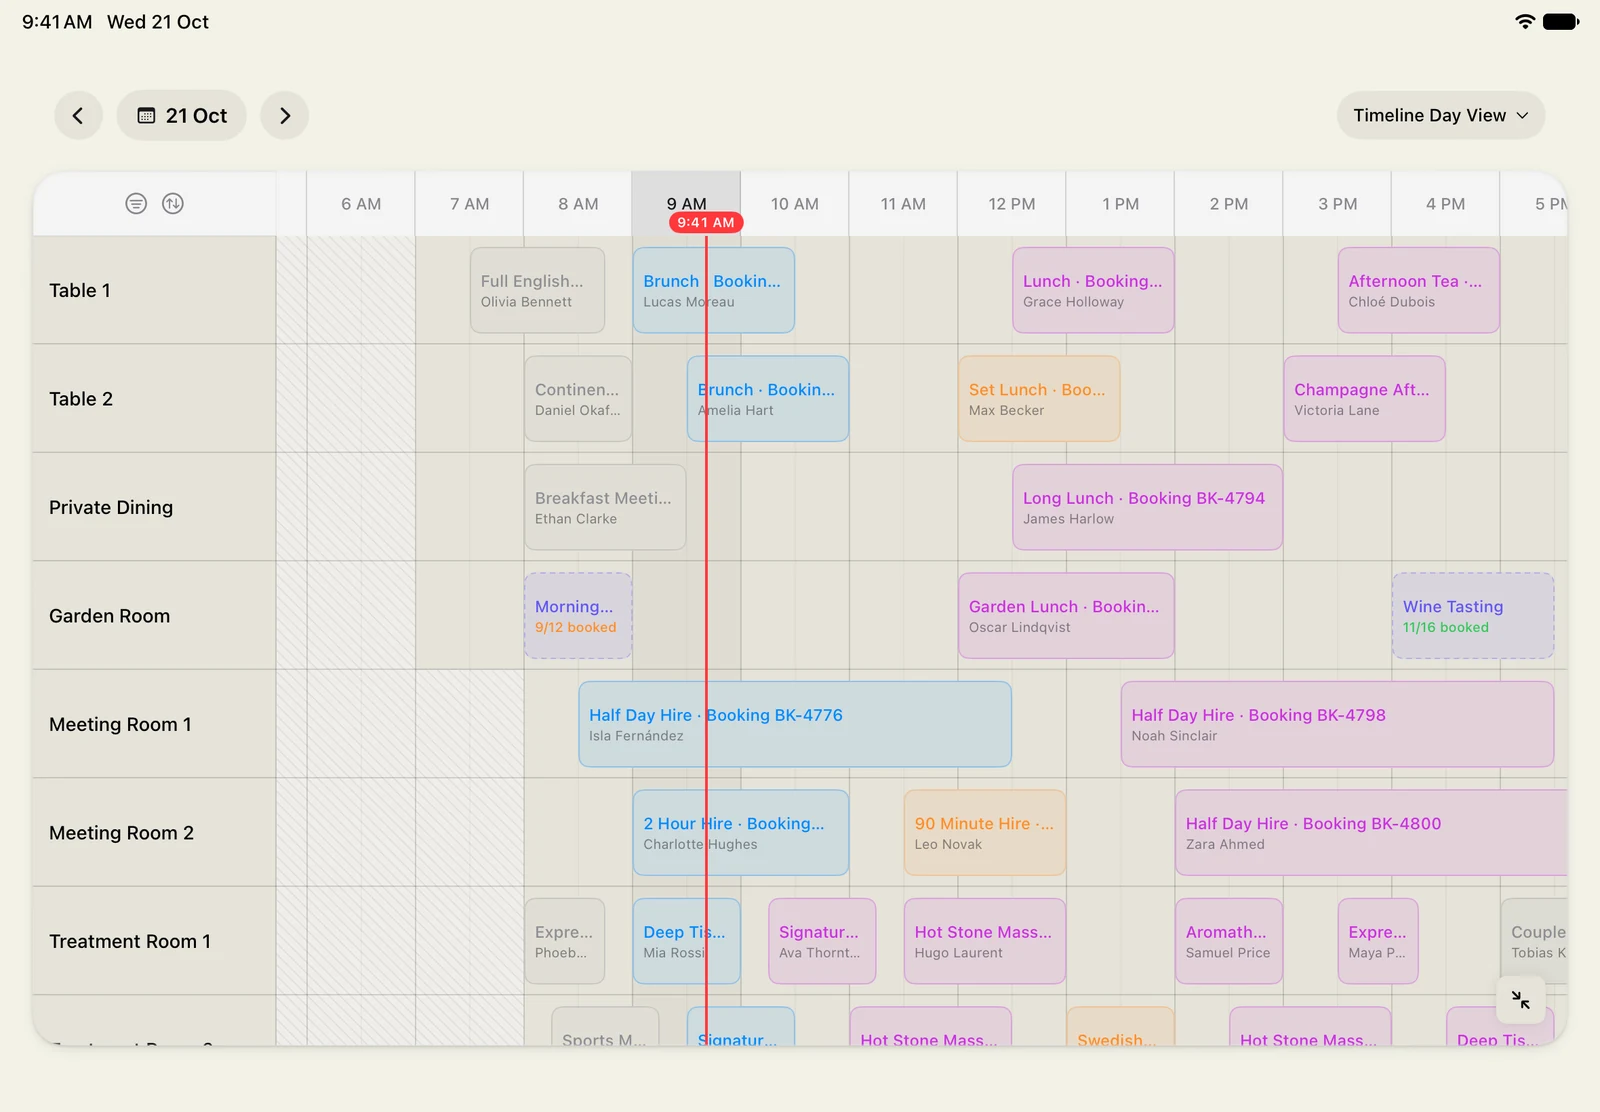
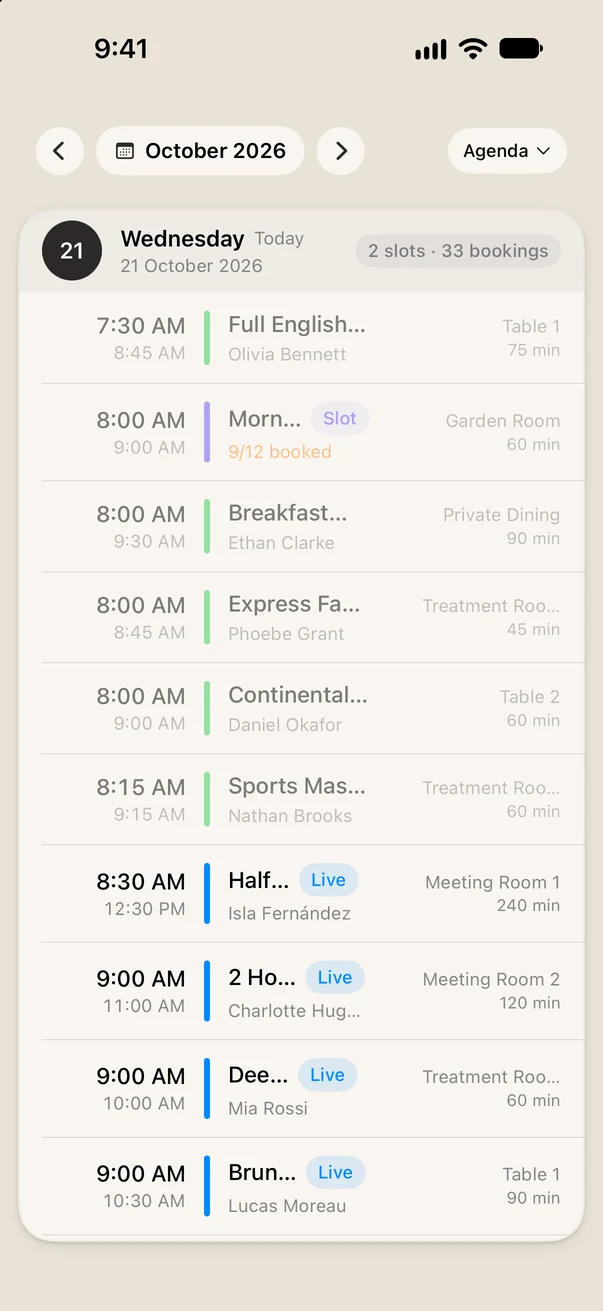
一个日历,涵盖所有服务。

周一
12
周二
13
周三
14
周四
15
周五
16
周六
17
周日
18
14:20
101
大床房
Priya Patel
2 晚 · 含早餐 · #4713
Isabel Ortega
2 晚 · 仅住宿 · #4368
Isabel Ortega
2 晚 · 含早晚餐 · #4612
Marta Nowak
3 晚 · 含早餐 · #4434
102
双床房
Yuki Tanaka
2 晚 · 含早晚餐 · #4234
Theo Laurent
1 晚 · 仅住宿 · #4497
Noah Kim
2 晚 · 仅住宿 · #4859
Noah Kim
2 晚 · 仅住宿 · #4452
104
大床房
Amelia Hart
1 晚 · 含早晚餐 · #4461
Nadia Haddad
1 晚 · 仅住宿 · #4743
Isabel Ortega
1 晚 · 仅住宿 · #4477
Oliver Chen
2 晚 · 含早晚餐 · #4116
201
家庭房
Noah Kim
3 晚 · 仅住宿 · #4898
Noah Kim
3 晚 · 含早晚餐 · #4520
Daniel Silva
2 晚 · 含早晚餐 · #4876
Mateo Rossi
2 晚 · 含早餐 · #4896
203
双床房
Theo Laurent
3 晚 · 仅住宿 · #4312
Elena Petrova
3 晚 · 仅住宿 · #4413
Noah Kim
3 晚 · 仅住宿 · #4425
305
套房
Lucas Martin
2 晚 · 含早餐 · #4572
Noah Kim
3 晚 · 含早晚餐 · #4406
Theo Laurent
5 晚 · 含早晚餐 · #4171
308
套房
Finn O'Connor
3 晚 · 含早餐 · #4445
Daniel Silva
4 晚 · 含早餐 · #4868
Theo Laurent
2 晚 · 含早晚餐 · #4592
  1. 01

    灵活的预订逻辑。

    在同一系统中配置客房、餐桌、护理、课程、预约、活动和套餐的预订。

  2. 02

    服务专属规则。

    按服务分别设置可预订时段、时长、缓冲时间、人数上限和价格。

  3. 03

    为混合运营而设计。

    在同一系统安排不同服务的预订,方便团队查看日程。

实时可用性,零冲突。

  • 跨团队和门店的实时日历。

    创建、修改或取消预订后,相关可预订时段会更新。

  • 防止重复预订。

    通过容量、库存和可预订时段规则,控制员工、资源及空间的分配,减少冲突。

  • 集中可视化。

    团队可在同一系统查看线上和现场预订,以及相关时段的可用情况。

与其他一切互联。

  1. 01

    无摩擦的宾客预订体验。

    客户可在支持的设备上查看可预订时段、完成预订并接收确认。

  2. 02

    内置支付和押金。

    在预订时收取订金、部分款项或全款。

  3. 03

    表单、文档和合同自动发送。

    按预订规则发送登记表、免责文件和协议。

  4. 04

    合理范围内的自助服务。

    客户可按您设置的规则修改或取消预订,减少电话和邮件咨询。

  5. 05

    员工友好的管理工具。

    员工可在同一界面创建、修改和查看预订。

  6. 06

    报表即时更新。

    相关预订记录直接用于报表,减少重复录入。

每个门店都已就绪。

  • 一个系统,多个门店。

    在同一账户管理多个地点、品牌或法律实体的预订。

  • 标准化或自定义。

    设置共享预订规则,再按地点或服务调整具体要求。

  • 业务组合级别的监督。

    查看各地点及整个业务的预订量、使用率和趋势。

容量概览
总容量
2,720
已预订
2,028
剩余
692
使用率
74.6%
已创建预订趋势
2,141+9.4%
按星期和时段的预订时间

按星期和小时统计的平均已排程预订量

周均

632

峰值

18.8

活跃

121

02h
06h
10h
14h
18h
22h
周一
周二
周三
周四
周五
周六
周日

常见问题

为员工和宾客而构建。

© 2026 Tiquo。"Tiquo"和Tiquo标志是Tiquo Ltd的注册商标。

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

在一个平台管理酒店、水疗、课程、活动和餐厅业务。

Tiquo Ltd
英国伦敦

LinkedInTop Performer Spring

我们使用 Cookie

您可以接受或拒绝用于分析和广告的 Cookie。关闭此提示也会拒绝这些 Cookie。

了解更多