跳转到主要内容
所有文章
替代方案Mar 21, 2026

Nexudus 的替代方案:为何有些经营者最终需要的不止是「办公空间软件」
有些联合办公场所除了工位和会议室,还经营咖啡吧、活动、康养或会员服务。业务扩展后,软件需要处理的客户、预订、消费和权限也会增加。

评估 Nexudus 是否仍然合适,应看当前功能和配置能否覆盖这些需求,而不是仅凭产品最初面向的市场判断。

Nexudus 当初设计要解决什么

Nexudus 提供联合办公和灵活办公管理工具,涉及会员、空间预订、计费、访客及相关服务。选型时应按实际产品和套餐确认范围。

其配置选项涵盖不同的业务规则和会员流程。需要检查哪些设置可以自行完成,哪些涉及实施服务、额外应用或外部连接。

业务变化时,先把新增流程与现有功能逐项对应。

「可配置」带来的问题

可配置性是否有帮助,取决于团队能否建立并维护所需规则。

请使用自己的会员方案、价格、预订和权限设置进行测试,记录完成配置需要哪些步骤,以及后续由谁维护。

员工还应在实际使用的设备上测试查询、预订和报表。涉及门禁或会计连接时,检查更新方式、异常提示和问题处理责任。

如果维护软件占用太多时间,应先区分配置、培训、功能缺口和连接问题。不能用个别评论推断所有经营者的体验或留存情况。

品牌呈现上的尴尬

Nexudus 提供会员门户和品牌化应用选项。应确认所选套餐可以修改哪些页面、邮件和应用内容,以及相关设置和费用。

使用自己的标志、文案和服务流程测试会员入口,检查预订、付款和其他操作是否符合品牌要求。

评估 Tiquo 时,也应逐项核对客户页面的品牌设置范围,查看真实示例而不是只看承诺。

业务长大时会发生什么

业务增加新服务时,需要重新测试软件及其连接能否支持完整流程。

先列出会员、空间预订、餐饮、活动、会计和门禁由哪些工具处理。Nexudus 也提供活动、会员应用和销售相关工具,不能把这些功能一概归为外接系统。具体场景仍需逐项确认。

多系统并用时,应检查同一客户的工位预订、消费和活动记录能否正确匹配。财务、营销和前台各自需要哪些资料,也应明确。连接有效与否需要测试,不能仅凭系统数量判断。

客户体验裂缝

让会员从预订工位到购买活动票、付款和查看账户走一遍完整流程。记录是否需要重复登录或填写信息,以及各步骤的品牌和操作是否连贯。

这些测试有助于区分软件限制、页面配置和服务流程问题,找到真正需要改进的地方。

或许该看替代方案的信号

如果业务扩展后,员工频繁手工匹配记录、维护费用增加,或关键流程仍无法完成,就值得评估现有配置和替代方案。

其他信号包括设备支持不足、报表长期依赖人工整理、连接失败难以恢复,以及会员入口不符合品牌要求。先记录具体案例,再决定是否迁移。

与 Tiquo 的对比

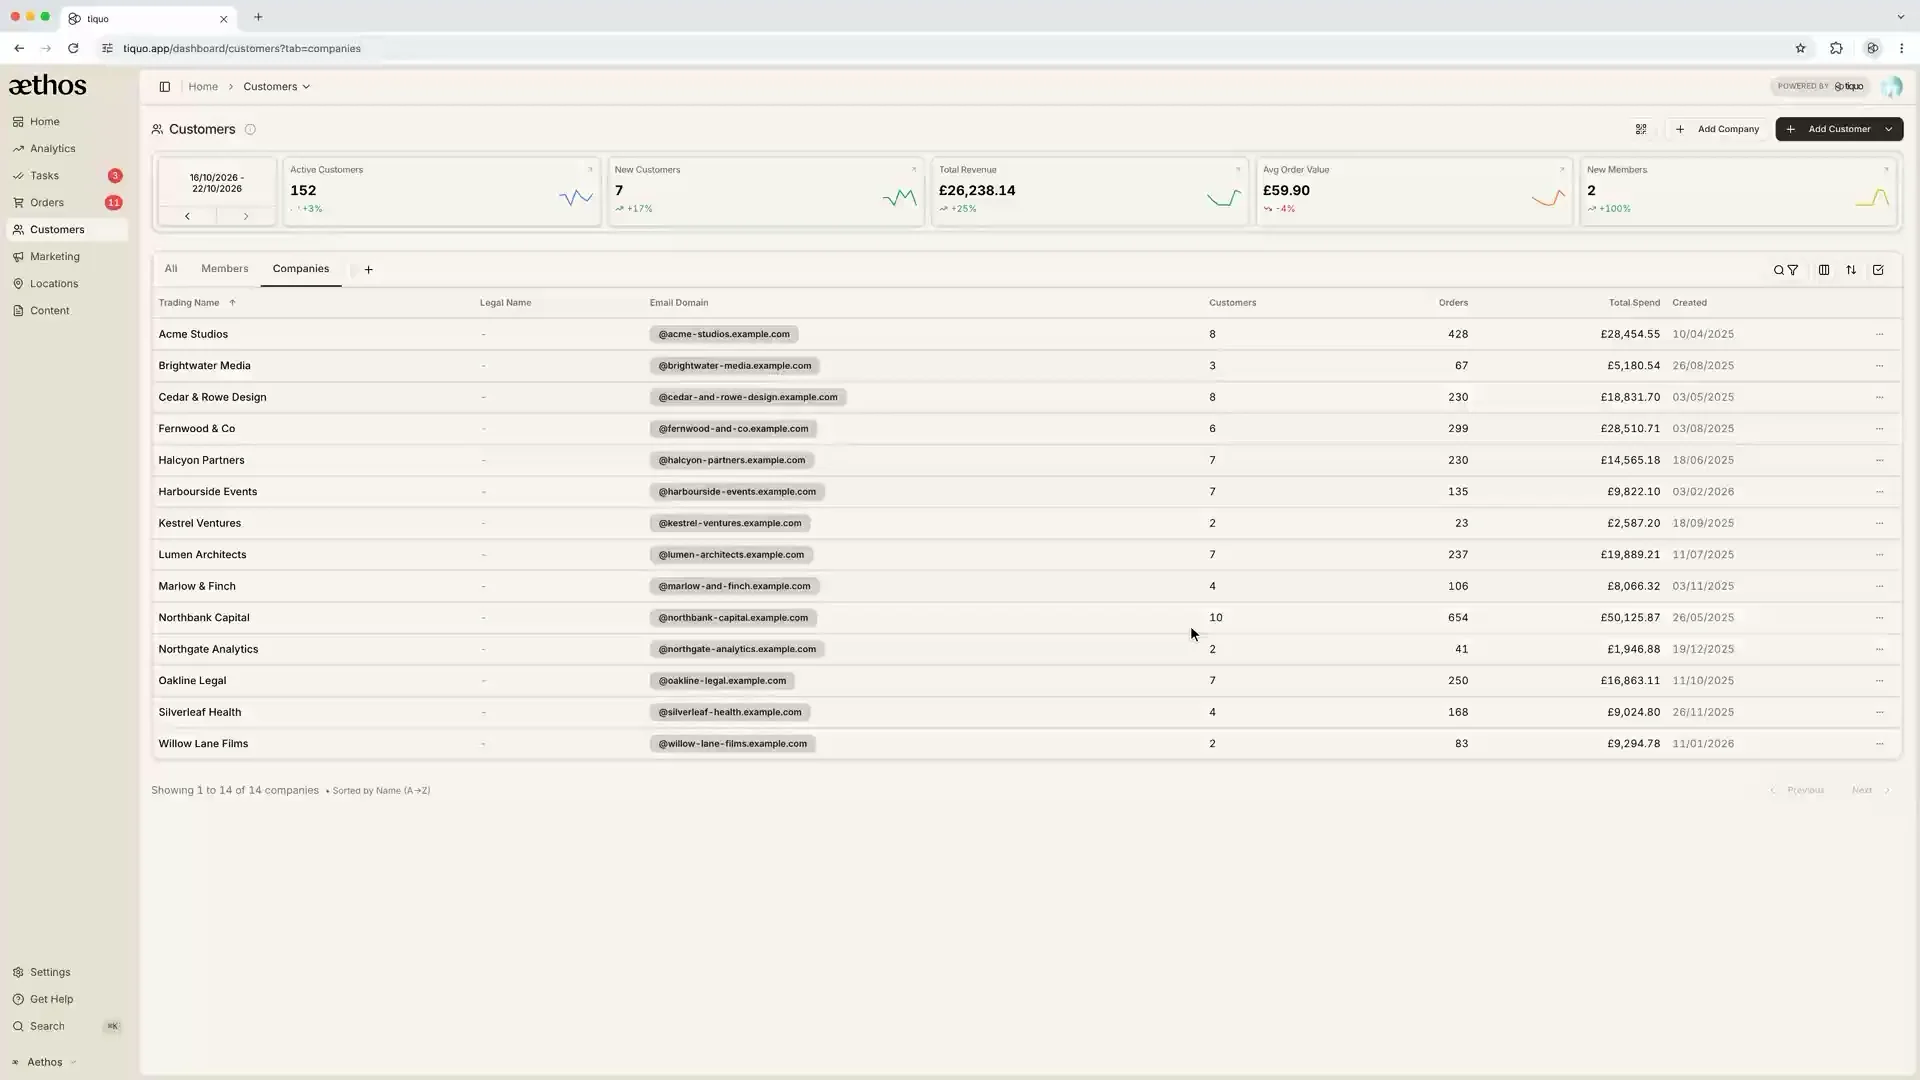
Tiquo 将客户、预订、订单、会员和支付等记录放在同一平台中。比较时可以重点测试工位、餐饮、活动和其他已支持业务如何交接资料。

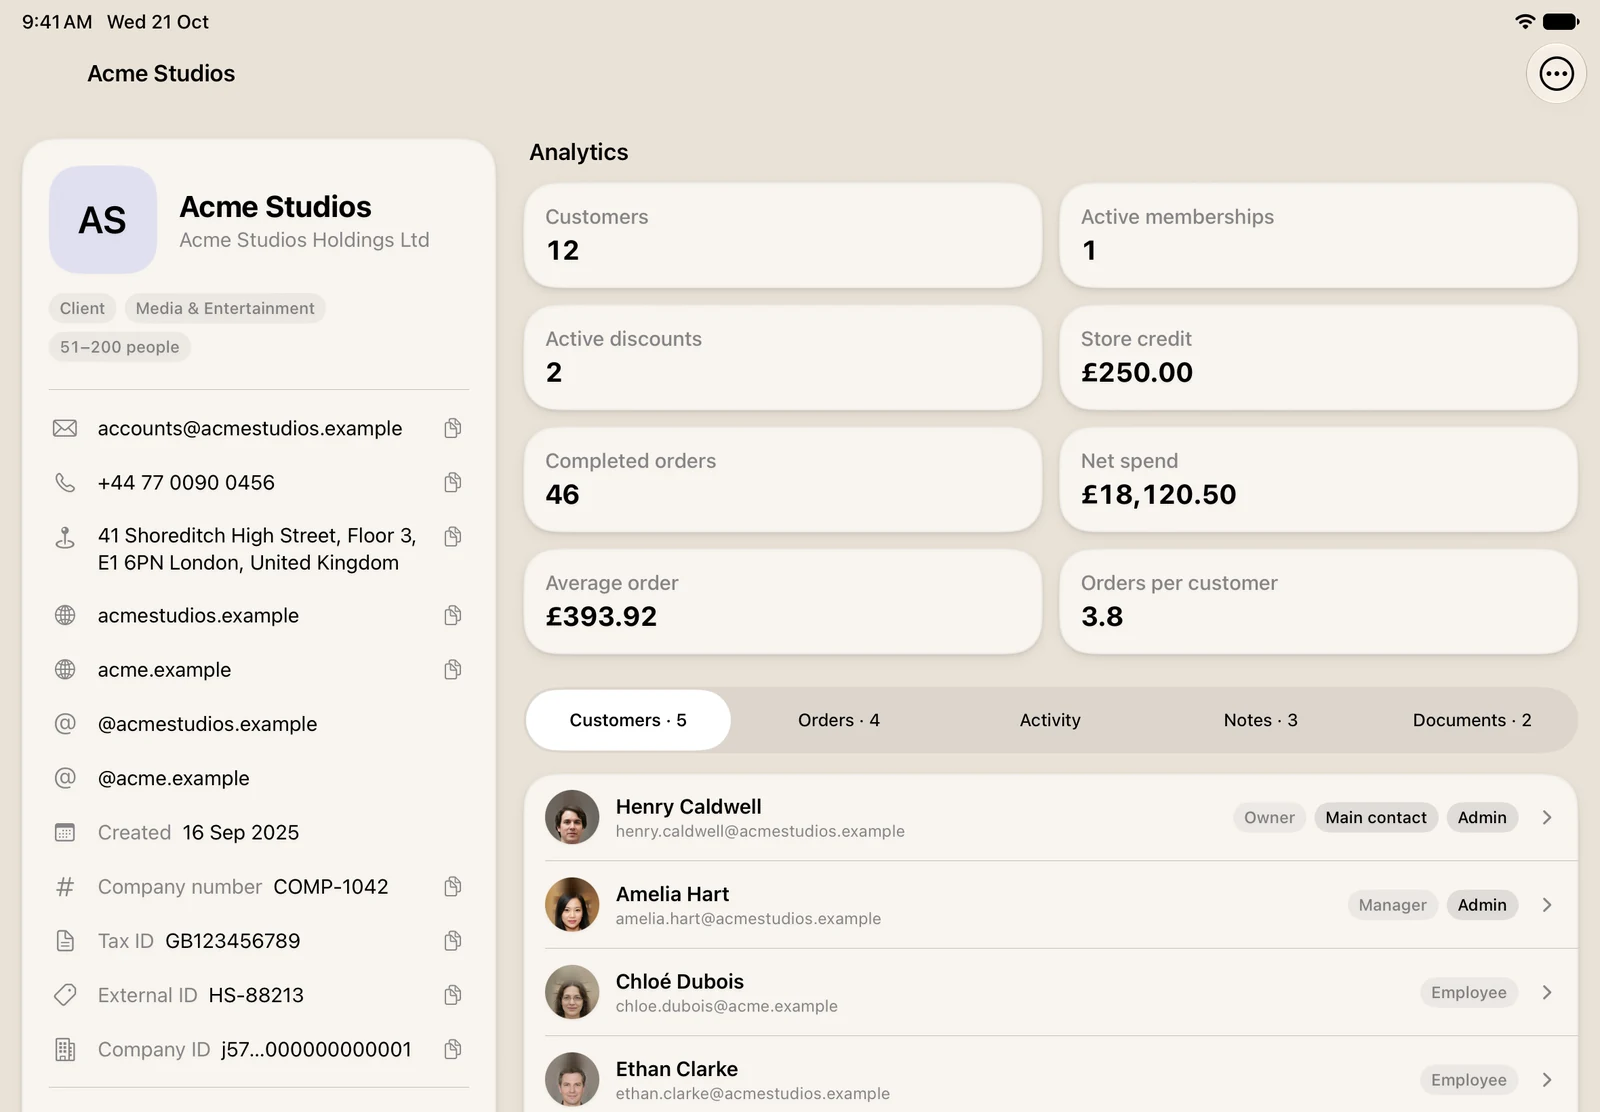
覆盖整个企业的客户档案。使用同一客户的预订、消费和会员记录测试两套方案,确认资料范围、匹配方式和访问权限。Tiquo 的生命周期价值和下次订单区间属于预测,客户关系视图也取决于已记录的信息。

专为复杂运营设计的支付。对于已配置的连接账户,Tiquo 可将一次结账分配到多个收款目的地,并保留订单对应关系。Tiquo 还提供适用于符合条件商品和服务的储值余额;拆分付款及结算规则需按具体设置确认。

会员与积分跨所有业态。请用咖啡吧、课程、活动或住宿等实际场景,检查两套方案中的权益规则。确认参与门店、商品范围、礼品卡兑换和相关财务记录。

其余运营原生内置。评估时仍应分别核对餐饮、康养、活动、酒店和票务需求,区分原生功能、可选应用与外部连接。Nexudus 自身的活动和销售工具也应纳入比较。

人真的觉得好用的平台。让同一批员工在两套方案中完成相同任务,比较步骤、错误处理和培训需求。网页、手机、平板和专用设备应分别测试,不能假定功能完全一致或上线无需配置。

谁仍可考虑 Nexudus

以联合办公和灵活空间为主要业务的团队,可以重点评估 Nexudus 的预订、计费、会员和社区功能。是否适合,应由实际流程和测试结果决定。

混合经营场所则需要增加跨业务案例,检查资料交接、权限、支付和报表是否满足要求。

把现有配置与 Tiquo 按同一组需求比较,并计入迁移、培训和持续费用,再决定是否更换系统。
© 2026 Tiquo。"Tiquo"和Tiquo标志是Tiquo Ltd的注册商标。

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

在一个平台管理酒店、水疗、课程、活动和餐厅业务。

Tiquo Ltd
英国伦敦

LinkedInTop Performer Spring

我们使用 Cookie

您可以接受或拒绝用于分析和广告的 Cookie。关闭此提示也会拒绝这些 Cookie。

了解更多