Ana içeriğe geç
Tüm Makaleler
OperasyonFeb 19, 2026

Çok şubeli bir otelcilik işletmesinde güvenilir raporlama nasıl elde edilir?
Haftalık rapor hazırlarken farklı sistemlerden CSV dosyaları indirip birleştiriyorsanız, bu işin hangi adımlarında zaman kaybettiğinizi belirleyin. Tekrar eden düzeltmeler veri tanımlarında veya bağlantılarda bir sorun olduğunu gösterebilir.

Birden fazla otel veya restoran yöneten işletmelerde satış, rezervasyon, üyelik ve diğer kayıtlar farklı araçlarda tutulabilir. Grup raporunun güvenilir olması için bu kaynakların aynı kapsam ve tanımlarla birleştirilmesi gerekir.

Tutarsız rakamlar fiyat, personel ve pazarlama kararlarını geciktirebilir. Finans ekibinin rapor hazırlamak, kontrol etmek ve hataları düzeltmek için harcadığı zamanı ayrı ayrı ölçün.

Çok şubeli raporlama neden dağılır?

İlk bakılacak yer, şubelerin veriyi nasıl kaydettiğidir. Aynı rapor adı kullanılsa bile gelir kategorileri, tarih aralıkları veya iade hesapları farklı olabilir.

Aynı POS veya PMS’i kullanmak tek başına tutarlılık sağlamaz. Restoran, spa, etkinlik ve perakende kayıtlarının hangi kaynaklardan geldiğini ve grup raporuna nasıl dahil edildiğini listeleyin.

Biçim, saat dilimi, para birimi ve vergi farklarını kontrol edin. Örneğin geçen ayın yiyecek-içecek gelirini hesaplarken indirimlerin, iadelerin ve vergilerin nasıl ele alınacağını bütün şubeler için tanımlayın.

Veri ambarı veya raporlama aracı bu kaynakları birleştirebilir. Ancak eksik kayıtları, başarısız aktarımları ve değişen alanları izleyen kontroller de gerekir.

Güvenilir çok şubeli raporlama gerçekte ne gerektirir?

Önce raporun tanımlarını ve veri kaynaklarını netleştirin. Ardından hangi sıklıkta güncellenmesi gerektiğini ve doğruluğunun nasıl kontrol edileceğini belirleyin.

Tüm lokasyonlarda tek işlem katmanı. Ortak sipariş ve ödeme kayıtları eşleştirmeyi kolaylaştırabilir. Tiquo’da da iade, ödeme kesintisi ve banka hareketlerinin nasıl takip edildiğini test edin. Finans kontrolleri otomatik bağlantıların yanında devam etmelidir.

Gerçek zamanlı güncelleme, toplu senkron değil. Güncelleme sıklığını raporun kullanım amacına göre seçin. Servis takibi için güncel veriler gerekebilir; kapanış raporunda ise tamamlanmış kayıtlar ve kontroller önemlidir. Son güncelleme zamanını görünür tutun.

Tüzel yapı bilen finansal raporlama. Her işlemin hangi şirkete ait olduğunu ve şirketler arası dağılımların nasıl kaydedildiğini doğrulayın. Düzeltme ve mutabakat adımlarını finans ekibiyle birlikte belirleyin.

Lokasyonlar arası müşteri görünürlüğü. Aynı müşterinin farklı şubelerdeki kayıtlarını birleştirirken eşleştirme kurallarını kontrol edin. Yinelenen veya yanlış birleştirilen kayıtların düzeltilebilmesini ve erişimin yetkilerle sınırlandırılmasını sağlayın.

Tiquo bunu nasıl çözüyor?

Tiquo müşteri kayıtları, siparişler, rezervasyonlar, üyelikler ve ödemeleri bir araya getirir. Grup raporlarınız için hangi kaynakların platformda bulunduğunu ve hangilerinin bağlantı üzerinden geldiğini belirleyin.

Ortak kayıtların kullanılması tekrar veri girişini azaltabilir. Raporun doğruluğu yine kayıtların eksiksizliğine, ayarlara ve kontrollerin yapılmasına bağlıdır. Örnek bir dönemi kaynak işlemlerle karşılaştırın.

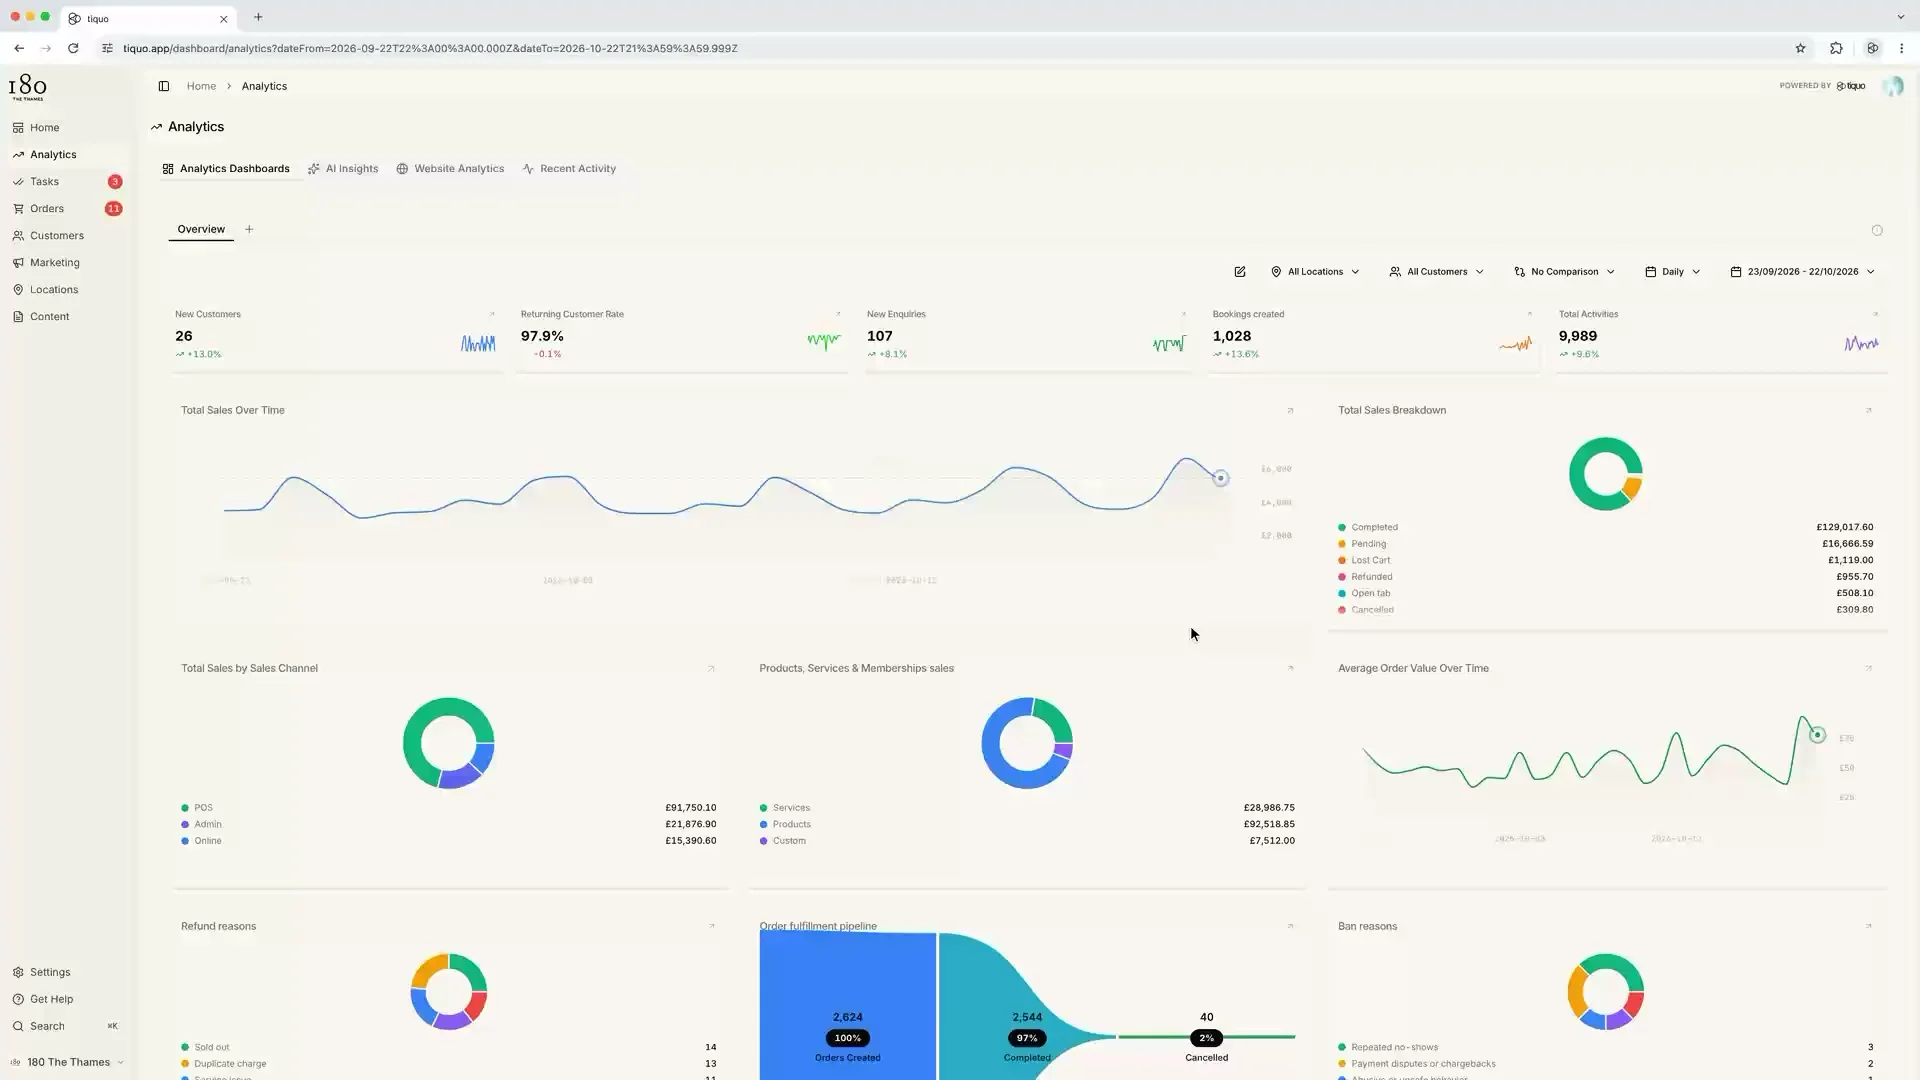
Şube, marka ve şirket ayrımlarını panolarda deneyin. Ödeme dağılımları kullanıyorsanız sipariş, iade ve banka kayıtlarıyla ilişkisini inceleyin. Otomatik dağıtımın finans kontrollerinin yerini tuttuğunu varsaymayın.

Tiquo müşteri analizlerinde tahmini yaşam boyu değer ve beklenen sonraki sipariş aralıkları sunar. Bu tahminleri geçmiş işlemlerle birlikte değerlendirin; kesin harcama veya ziyaret sonucu olarak kullanmayın.

Social Graph müşteri ve şirketler arasındaki ilişkileri incelemeye yardımcı olabilir. Görülen bağlantıların kaynağını ve doğruluğunu kontrol edin; bir bağlantıyı tek başına müşteri etkisinin kanıtı saymayın.

Özet

Güvenilir grup raporlaması ortak tanımlar, izlenebilir kayıtlar ve düzenli kontrol gerektirir. Bunlar tek platformda da birden fazla bağlı sistemde de ele alınması gereken konulardır.

Önce sık kullandığınız bir raporu seçin. Kaynaklarını, hesaplarını ve güncelleme sıklığını doğrulayın; sonuçları şubelerle karşılaştırın. Bu yaklaşımı diğer raporlara da uygulayın.

© 2026 Tiquo. "Tiquo" ve Tiquo logosu, Tiquo Ltd'nin tescilli ticari markalarıdır.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Otelleri, spaları, dersleri, etkinlikleri ve restoranları aynı platformdan yönetin.

Tiquo Ltd
Londra, İngiltere

LinkedInTop Performer Spring

Çerezleri kullanıyoruz

Analiz ve reklam çerezlerine izin verip vermeyeceğinizi seçin. Kabul edebilir veya reddedebilirsiniz. Bu bildirimi kapattığınızda çerezleri reddetmiş olursunuz.

Daha fazla bilgi