Preskoči na glavno vsebino

Ena platforma za vse vaše poslovne entitete.

Tiquo podpira resnične večentitetne operacije, kjer posamezne lokacije, blagovne znamke ali pravne osebe delujejo ločeno, a kljub temu koristijo skupno infrastrukturo. Pridobite centralno preglednost, nadzorovano avtonomijo in finančno jasnost po celotnem podjetju.
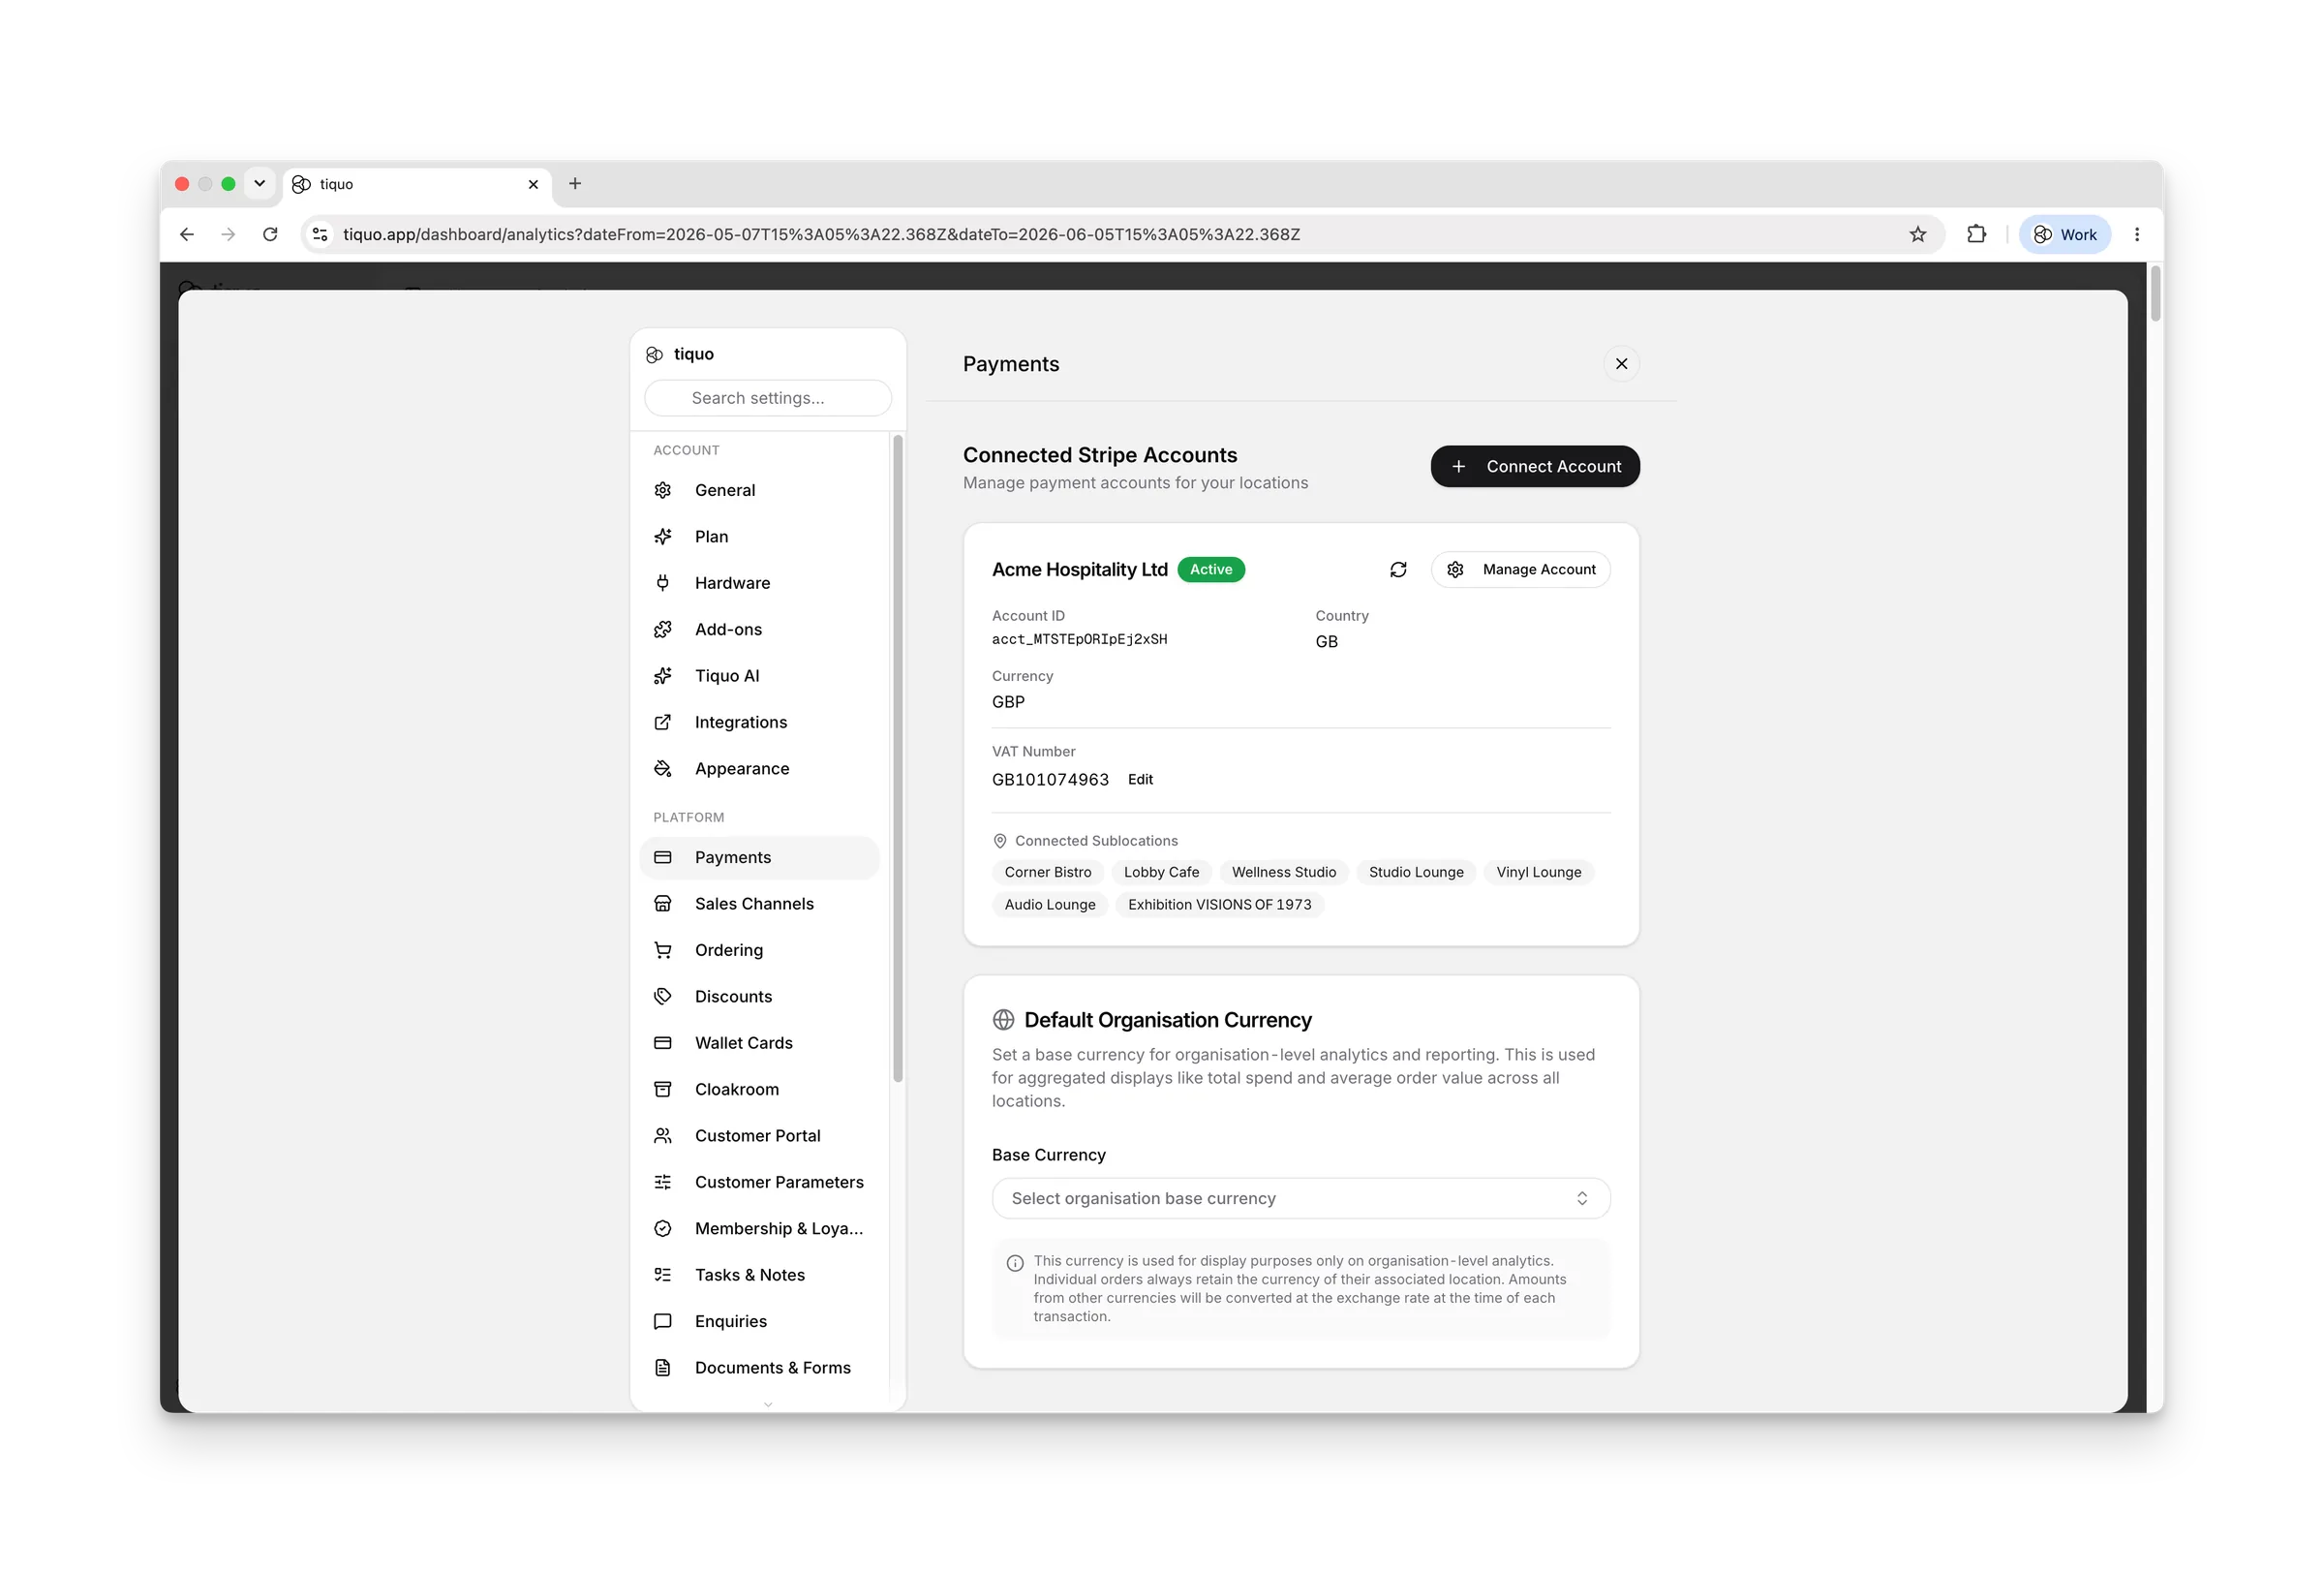
Tiquo dashboard for managing multiple locations and brands
Centralni nadzor

Centralni nadzor z individualno identiteto.

Upravljajte entitete z natančnostjo.

Določite pravne osebe, lokacije, blagovne znamke, podlokacije in poslovne enote, ki odražajo dejanski način delovanja vaše organizacije.

Skupni standardi z lokalno prilagoditvijo.

Standardizirajte nastavitve, kot so logika oblikovanja cen, storitve in predloge poročanja, kjer je potrebno, hkrati pa omogočite lokalno prilagoditev, kjer je to pomembno.

Centralizirane politike z lokalnim uveljavljanjem.

Uporabite skupne politike in pravila na ravni entitete ter jih uveljavljajte, kjer je to primerno, brez odvzema lokalnega nadzora.

Add Sublocation
V številkah

Več preglednosti. Manj režije.

Do
70%

zmanjšanje administrativnega časa za upravljanje več lokacij

Do
5x

hitrejše poročanje po celotnem portfelju

Do
100+

lokacij upravljanih znotraj enega Tiquo računa

Dosledni podatki

Razširjene operacije z doslednimi podatki.

Poenoten podatkovni model med entitetami.

Rezervacije, plačila, stranke, obrazci, članstva in poročanje si delijo enotno podatkovno strukturo po celotnem podjetju.

Brez nasprotujočih si zapisov.

Ker so podatki poenoteni, se izognete neujemanjem, ročnemu čiščenju in razdrobljenem operativnim pogledom.

Sinhronost v realnem času.

Posodobitve znotraj ene entitete se takoj prikažejo v poročanju po celotni platformi s polno sledljivostjo.

Finančna jasnost

Finančna jasnost po portfeljih.

Finančni pogledi, specifični za entiteto.

Pregledujte prihodke, stroške, provizije in neporavnana stanja za vsako pravno osebo ali poslovno enoto.

Poenostavljena poravnava med entitetami.

Interne transakcije in poravnave med entitetami so jasno zajete, kar zmanjšuje ročne računovodske prilagoditve.

Konsolidirani finančni poročila.

Združite finančne rezultate med entitetami v nadzorne plošče na ravni portfelja, hkrati pa ohranite dostopne podrobnosti na ravni entitete.

Nadzor dostopa

Delovni procesi in nadzor dostopa.

Vloge in dovoljenja, ki se zavedajo entitete.

Določite, kdo lahko dela kaj znotraj posameznih entitet, ekip ali na ravni centralne administracije.

Lokalni vodje z nadzorovanimi pooblastili.

Opolnomočite lokalno vodstvo z operativnimi pooblastili, hkrati pa ohranjajte korporativne politike in preglednost.

Sledenje aktivnosti ekipe.

Sledite, kdo je naredil spremembe in kje, z reviziji prijazno zgodovino in dostopom, usmerjenim po vlogah.

Pripravljeno na rast

Se širi skladno z rastjo vaše organizacije.

Dodajte entitete brez ponovne gradnje vašega sistema.

Ustvarite nove blagovne znamke, oddelke ali lokacije brez menjave sistemov ali podvajanja infrastrukture.

Dosledna uporabniška izkušnja za osebje.

Uporabniki, ki delajo v več entitetah, izkušajo dosledne delovne procese in znane vmesnike.

Podpora za kompleksne organizacijske strukture.

Upravljajte portfelje, kjer lokacije, pravne osebe in oddelki zahtevajo različna pravila in poročanje.

Pogosta vprašanja

Več preglednosti. Manj režije.

© 2026 Tiquo. "Tiquo" in logotip Tiquo sta registrirani blagovni znamki družbe Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Enotna platforma za hotele, spa centre, tečaje, dogodke, restavracije in še več.

Tiquo Ltd
London, UK

LinkedInTop Performer Spring

Uporabljamo piškotke

Uporabljamo piškotke za izboljšanje vaše izkušnje na naši spletni strani. Z nadaljevanjem brskanja se strinjate z našo uporabo piškotkov.

Izvedi več