Preskoči na glavno vsebino

Korporativna infrastruktura za globalno gostinstvo.

Gostinske skupine z več lokacijami vodite na eni povezani platformi, ki vključuje POS in naročila, rezervacije, goste in podjetja, članstva, povpraševanja, obrazce, trženje, zalogo, plačila in analitiko, z obsegi dovoljenj, dostopom do API-ja, webhooki in nastavljivo uvedbo.
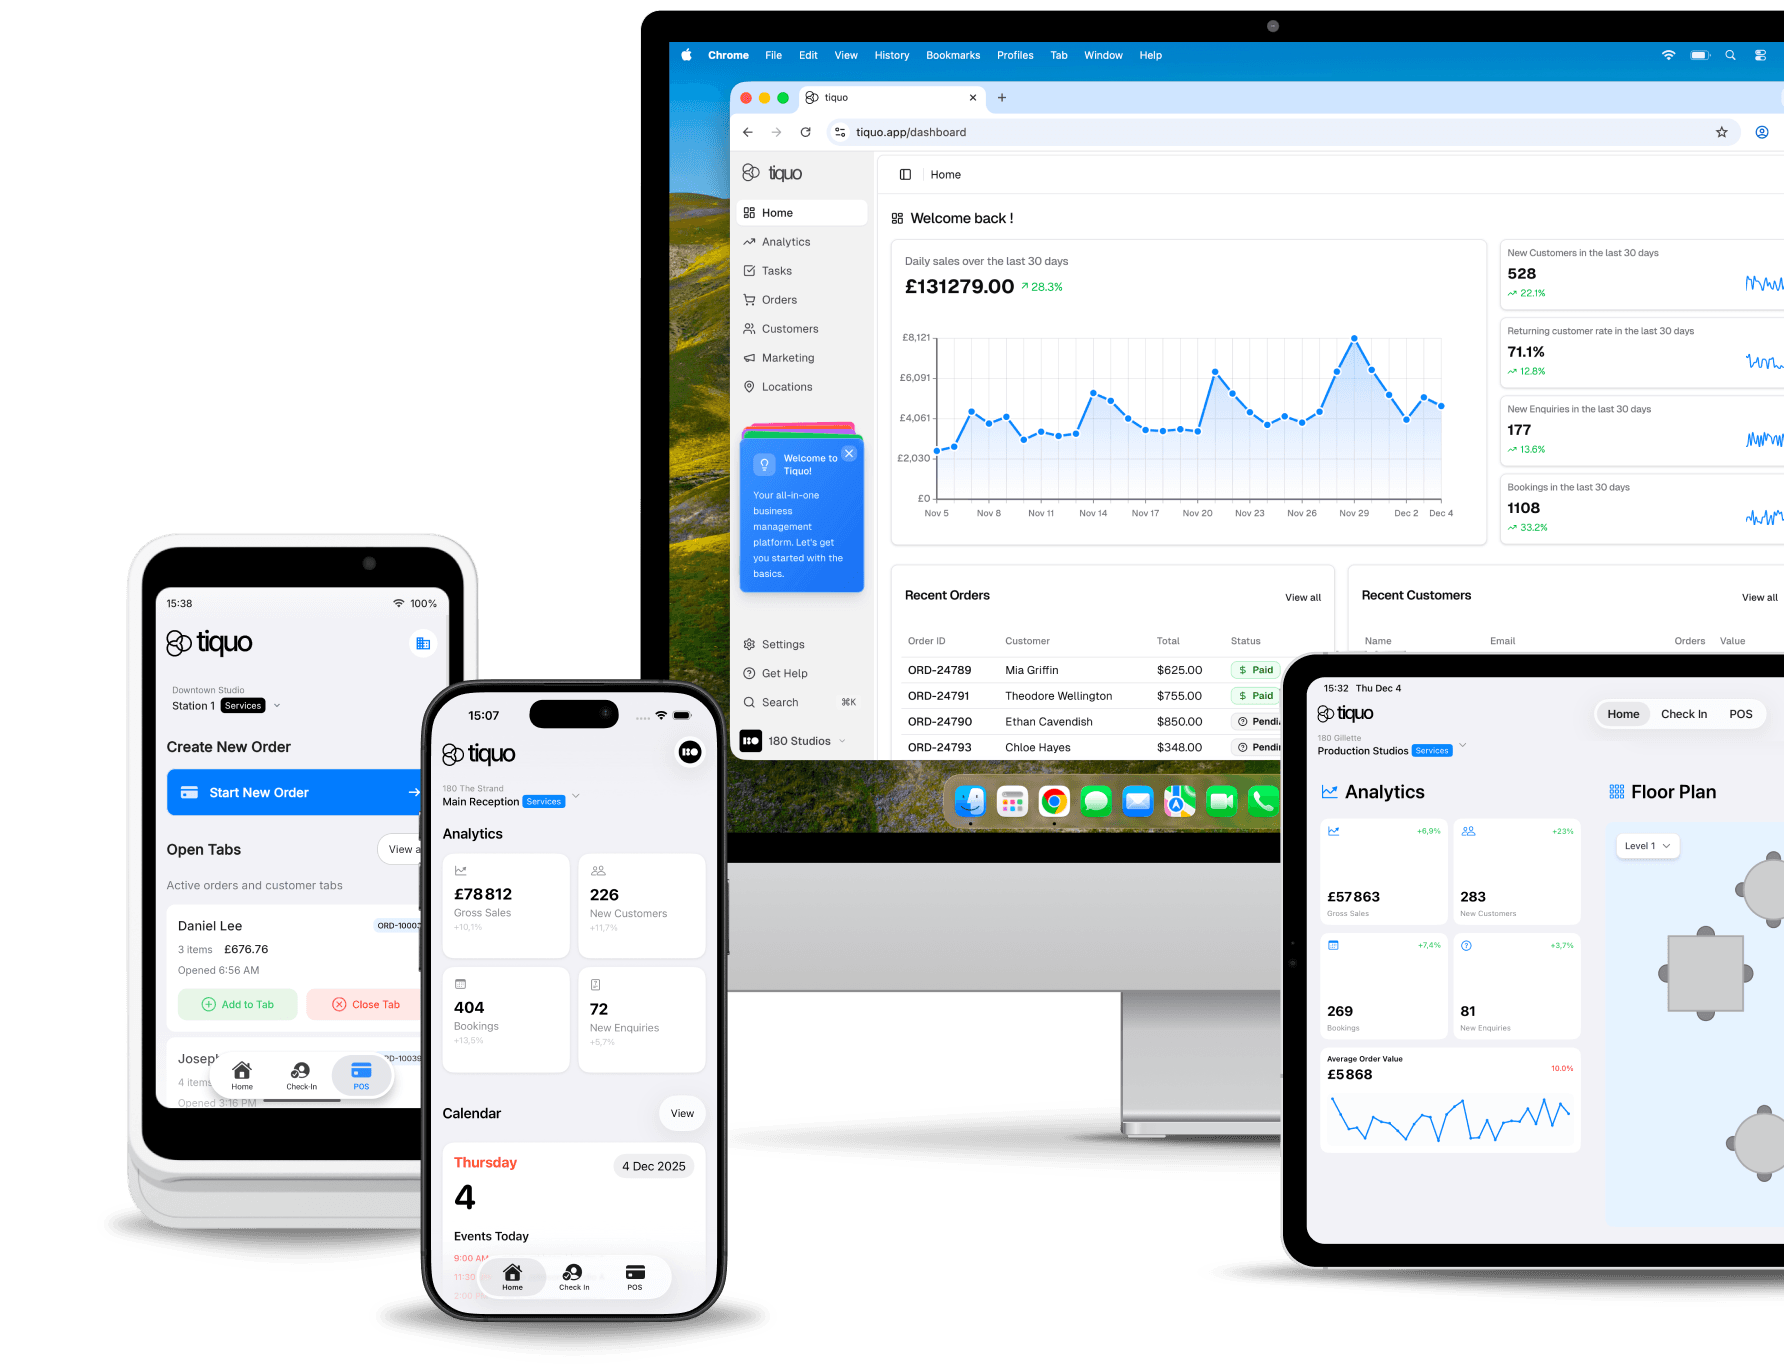
Zasnovano za obseg. Oblikovano za kompleksnost.

Za 10 ali 1.000 lokacij potrebujete jasna pravila dostopa, pregled rezultatov in dogovorjen načrt uvedbe. Z ekipo Tiquo določite obseg in zahteve vašega poslovanja.

Korporativna varnost.

Revizija SOC 2 Type II je v teku. Na voljo so revizijski dnevniki, vloge in dovoljenja ter možnosti ločevanja podatkov med pravnimi osebami. Zahteve za SSO in druge varnostne nastavitve določite ob uvedbi.

Globalno poslovanje.

Večvalutne, večjezične in regijsko specifične nastavitve za davke, plačila in skladnost. Centraliziran nadzor z lokalnim izvajanjem.

Arhitektura za več blagovnih znamk.

Upravljajte ločene blagovne znamke z edinstvenimi identitetami, cenami in izkušnjami gostov, hkrati pa delite infrastrukturo, podatke in operativne standarde.

Platforma s prioriteto API-ja.

Obsežen REST API za ERP, CRM, PMS, podatkovna skladišča in prilagojene poslovne delovne procese.

Namenska podpora.

Enterprise vključuje prednostno podporo in namenskega skrbnika računa. Delovni čas, odzivni cilji, uvedba in morebitni prilagojeni SLA se določijo v pogodbi.

Napredna analitika.

Poročanje na ravni portfelja, primerjave blagovnih znamk in lokacij, primerjalna analiza in izvozi za BI za vodstvene ekipe.

Ena platforma. Neomejen obseg.

Hierarhična organizacija.

Organizirajte regije, blagovne znamke, vrste objektov, pravne osebe in lokacije ter izberite ravni poročanja.

Centralizirani standardi, lokalna prilagodljivost.

Določite skupne cene, pravila in postopke za svoje lokacije ter izberite, kaj lahko lokalne ekipe prilagodijo.

Medlokacijsko prepoznavanje gostov.

Po dovoljenjih delite profile gostov, status zvestobe, želje in zgodovino obiskov med blagovnimi znamkami in lokacijami.

Konsolidirane finančne operacije.

Poenotena obdelava plačil, poravnava in poročanje z ustrezno računovodsko ločitvijo med pravnimi osebami.

Povezani računi Stripe

Upravljajte plačilne račune svojih lokacij

Harbour Hotels Ltd

PrivzetoAktivno

accounts@harbourgroup.com

Upravljaj račun
ID računa
acct_1Q8xK2HbR4vT9mLe
Država
Združeno kraljestvo
Valuta
GBP
ID za DDV
GB 284 5517 63
Povezane podlokacije
SpaRestavracijaSobe

Harbour Clubs Ltd

Aktivno

finance@quayclub.com

Upravljaj račun
ID računa
acct_1R2bN7QcW5pZ3kYd
Država
Združeno kraljestvo
Valuta
GBP
ID za DDV
GB 391 2208 47
Povezane podlokacije
BarFitnes

Zmogljivost na ravni podjetij.

100+

lokacij na račun

99,99%

SLA za razpoložljivost

300+

izvornih integracij

Zaupanje na ravni podjetij.

SOC 2

SOC 2 Type II

Revizija SOC 2 Type II je v teku; dokončano poročilo še ni potrjeno.

PCI

PCI DSS

Plačila prek Stripe; zahteve PCI so odvisne tudi od vaše nastavitve.

GDPR

GDPR skladno

Nastavitve dostopa in upravljanja podatkov za podporo obveznostim glede zasebnosti.

Šifriranje

Šifriranje podatkov med hrambo in prenosom.

Pogosta vprašanja

Pripravljeni transformirati svoj portfelj?

Pogovorite se z ekipo o uvedbi za vaše lokacije.

© 2026 Tiquo. "Tiquo" in logotip Tiquo sta registrirani blagovni znamki družbe Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Enotna platforma za hotele, spa centre, tečaje, dogodke, restavracije in še več.

Tiquo Ltd
London, UK

LinkedInTop Performer Spring

Uporabljamo piškotke

Izberite, ali dovolite piškotke za analitiko in oglaševanje. Lahko jih sprejmete ali zavrnete; če obvestilo zaprete, jih zavrnete.

Več o piškotkih