Kaj naj sodoben hotelski PMS leta 2026 dejansko zmore
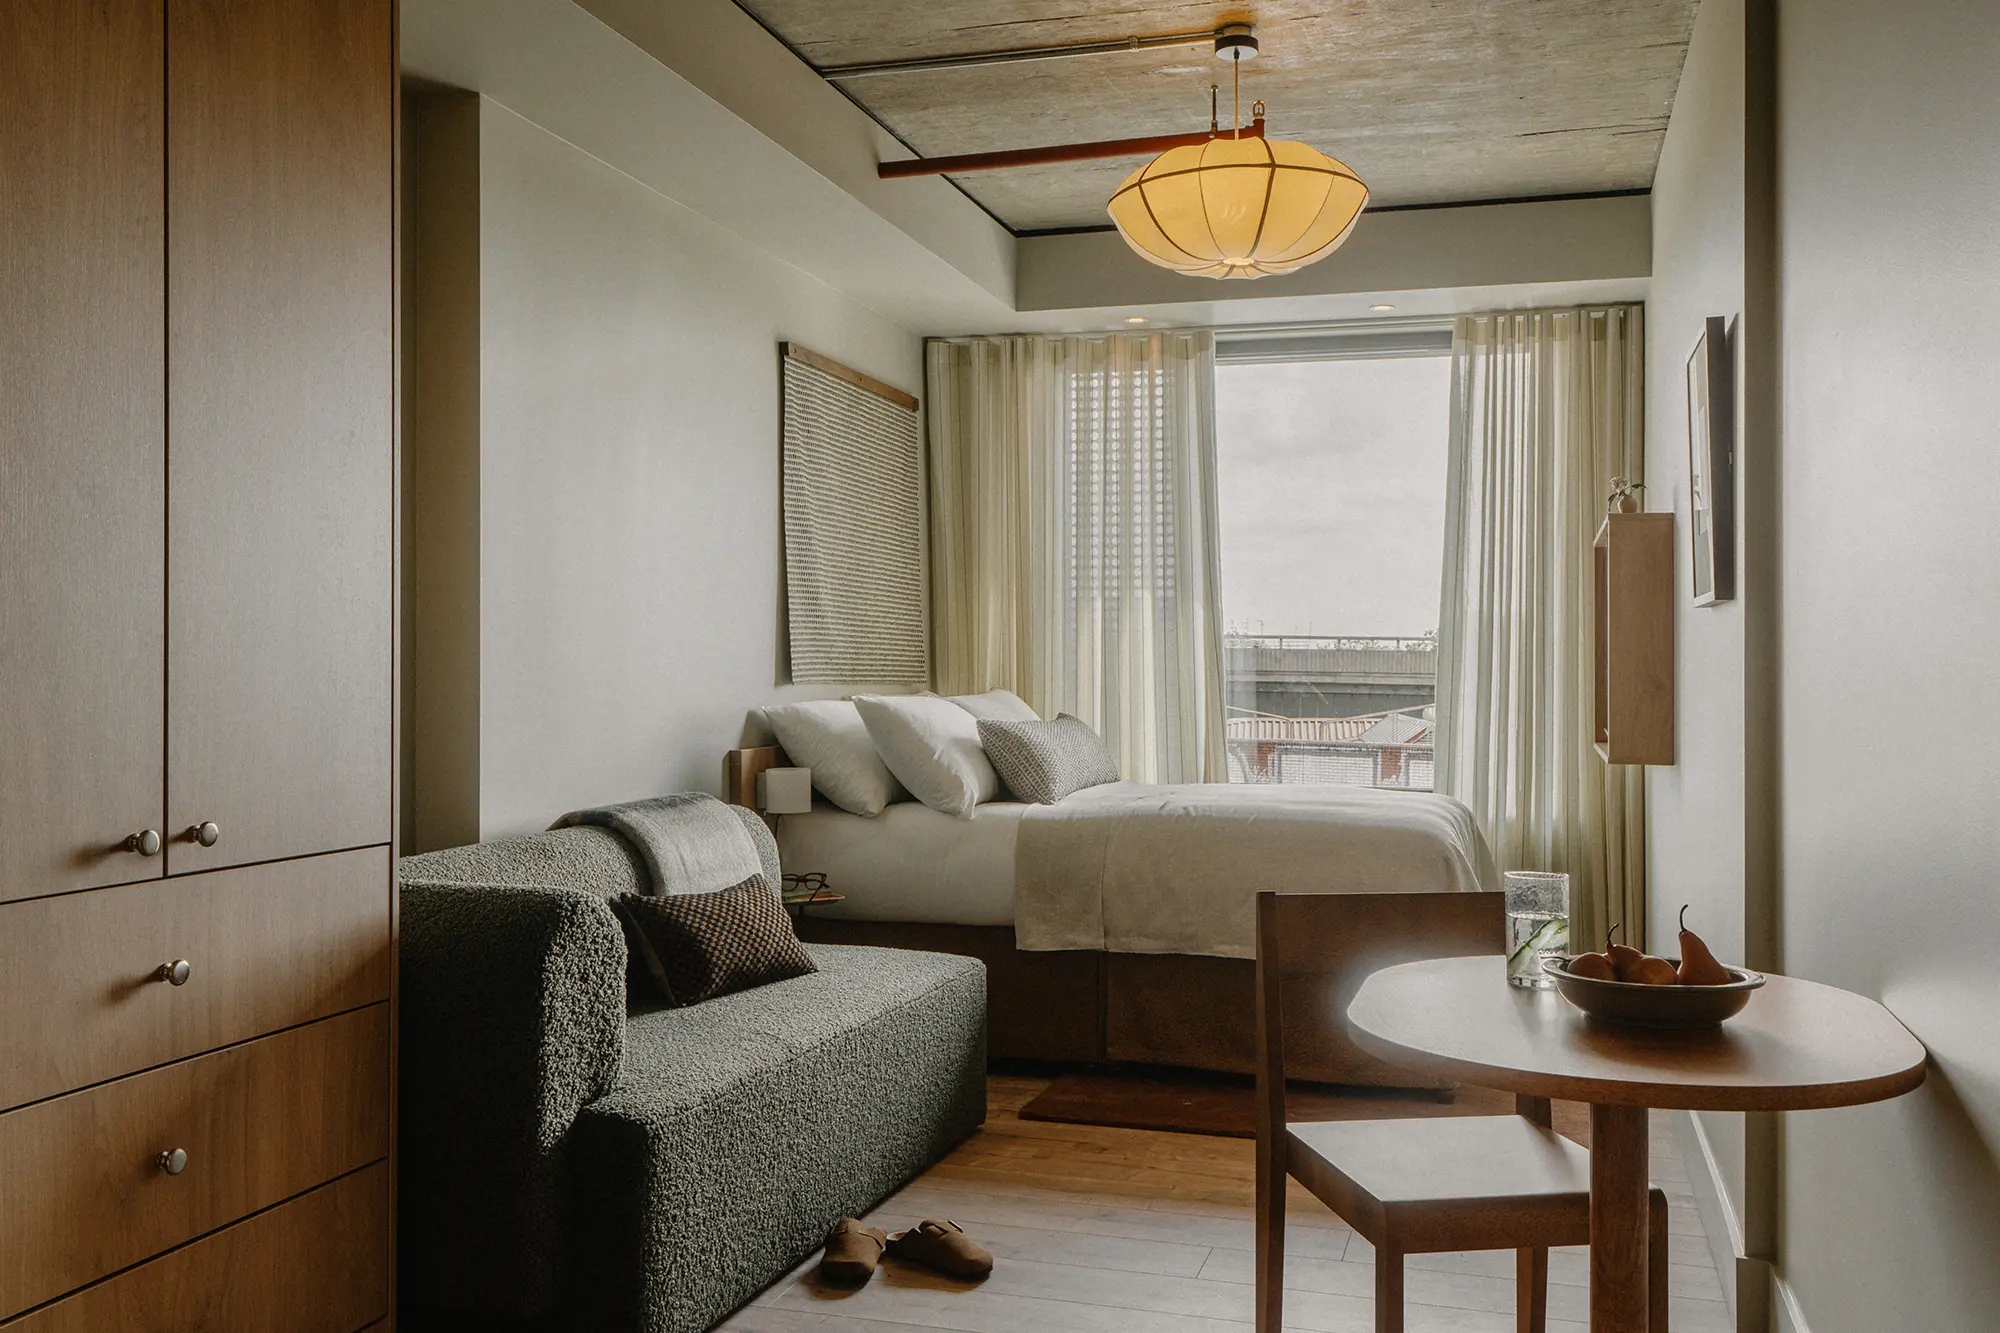
Pri izbiri hotelskega sistema PMS začnite z delom recepcije: rezervacijo, prihodom, spremembo bivanja in odhodom. Nato dodajte postopke drugih oddelkov.
Hotel lahko poleg nastanitve ponuja restavracijo, wellness, dogodke, delovne prostore ali članstva. Te storitve morajo izmenjati podatke, ki jih osebje potrebuje za rezervacije, račune in pomoč gostu.
Naslednja merila pomagajo preveriti, ali sistem pokrije vaše poslovanje.
Naj bo operacijski sistem, ne ozka rešitev
Ugotovite, katere naloge PMS opravlja sam in katere prek povezav. Na seznam vključite sobe, cene, blagajno, spa rezervacije, profile gostov, dogodke in plačila.
Pri povezavah preizkusite prenos naročila in spremembo rezervacije. Recepcija mora vedeti, kje preveri strošek iz restavracije, spa ekipa pa, ali je rezervacija povezana s hotelskim gostom.
Celoten obisk preizkusite od rezervacije do odjave. Na sobni račun dodajte večerjo, tretma in minibar ter preverite, kdaj se postavke pojavijo in kako jih je mogoče popraviti.
Naj ve, kdo so vaši gosti v resnici
Koristen profil vsebuje več kot kontaktne podatke. Osebju mora omogočiti pregled rezervacij, dogovorjenih želja in storitev, ki jih potrebuje za pripravo obiska.
Če ponujate več dejavnosti, preverite povezovanje restavracijskih obiskov, spa tretmajev, dogodkov in članstva z istim gostom.
Recepciji lahko pomaga podatek, da gost prihaja drugič in je ob prejšnjem obisku prosil za mirno sobo. Poskrbite, da so opombe aktualne in dostopne zaposlenim, ki jih potrebujejo.
Pri skupinah in poslovnih strankah so koristne evidentirane povezave med gosti. Preverite, kako sistem poveže skupno rezervacijo ali poslovni račun, ne da bi ustvaril podvojene profile.
Tiquo zgodovini dodaja napoved vrednosti stranke in oceno časa do naslednjega naročila. Ti podatki lahko pomagajo pri načrtovanju, vendar ostajajo ocene.
Naj samodejno obravnava finančnice več subjektov
Sobe, restavracija in spa lahko poslujejo prek različnih pravnih oseb. Skupni račun gosta mora zato ohraniti podatke, potrebne za pravilno razporeditev prihodkov in plačil.
Finančna ekipa naj pred uvedbo preveri, kako sistem vodi prejemnike, vračila, provizije in poravnave.
Pri ustrezno nastavljenih povezanih računih lahko Tiquo plačilo razporedi med prejemnike. Razporeditev ostane povezana z naročilom, da jo lahko finančna ekipa pregleda in uskladi.
Naj gostom omogoči samopostrežbo
Samopostrežne možnosti gostu prihranijo pot do recepcije za preprosta opravila. Osebje pa mora ostati dosegljivo, kadar gost potrebuje pomoč.
Preverite prijavo v portal, pregled računa, plačilo in rezervacijo dodatnih storitev. Gost naj jasno vidi, kaj je potrjeno in kaj še čaka na odobritev.
Tiquo omogoča dobroimetje za primerne izdelke, storitve in rezervacije. Polnitve, poraba, prilagoditve in vračila ostanejo povezani s profilom stranke ter poročili.
Digitalne članske kartice lahko gost shrani v Apple Wallet ali Google Wallet. Uporaba telefona za odklepanje sobe je ločena funkcija, odvisna od podprte ključavnice in dostopne povezave.
Naj deluje na vsaki napravi brez kompromisov
Podporo za naprave preverite glede na naloge zaposlenih. Mobilni prikaz rezervacije še ne pomeni, da so na telefonu na voljo vsi postopki recepcije.
Recepcija lahko prijavi gosta na terminalu, koordinator dogodkov odpre povpraševanje na telefonu, gospodinjska ekipa pa posodobi stanje sobe na hodniku. Vsako od teh nalog preizkusite na predvideni opremi.
Preverite podprte brskalnike, telefone, tablice in priključeno opremo. V načrt uvedbe vključite omejitve posamezne naprave in delo ob izgubi povezave.
Naj poveže celotno pot gosta
Gost je morda obiskal restavracijo ali dogodek, preden prvič rezervira sobo. Če so ti zapisi povezani, ima ekipa ob prihodu uporabno zgodovino odnosa.
Preverite, kako sistem prepozna isto osebo v različnih storitvah in kako popravite napačno povezavo. Skupna časovnica je uporabna le, če vsebuje pravilne zapise.
Povezani podatki pomagajo pri izbiri dodatnih ponudb. Gostu, ki rezervira sobo, lahko ponudite prost termin v spa centru ali večerjo, če ustreza njegovim željam in razpoložljivosti.
Naj se prilagodi vam, ne obratno
Butični hotel s tridesetimi sobami potrebuje drugačne postopke kot konferenčni hotel s petsto sobami. Razlike so še večje, ko pod isto streho deluje več vrst storitev.
Pred izbiro preverite prilagoditev prijave, cen, kategorij sob in poročil. Ločite nastavitve, ki jih lahko ekipa spremeni sama, od tistih, ki zahtevajo pomoč ponudnika.
V preizkus vključite še gospodinjstvo, ponudbe za dogodke, obrazce in podpisovanje dokumentov. Preverite, kje so dokumenti shranjeni in kdo jih lahko odpre.
Kje ima Tiquo mesto
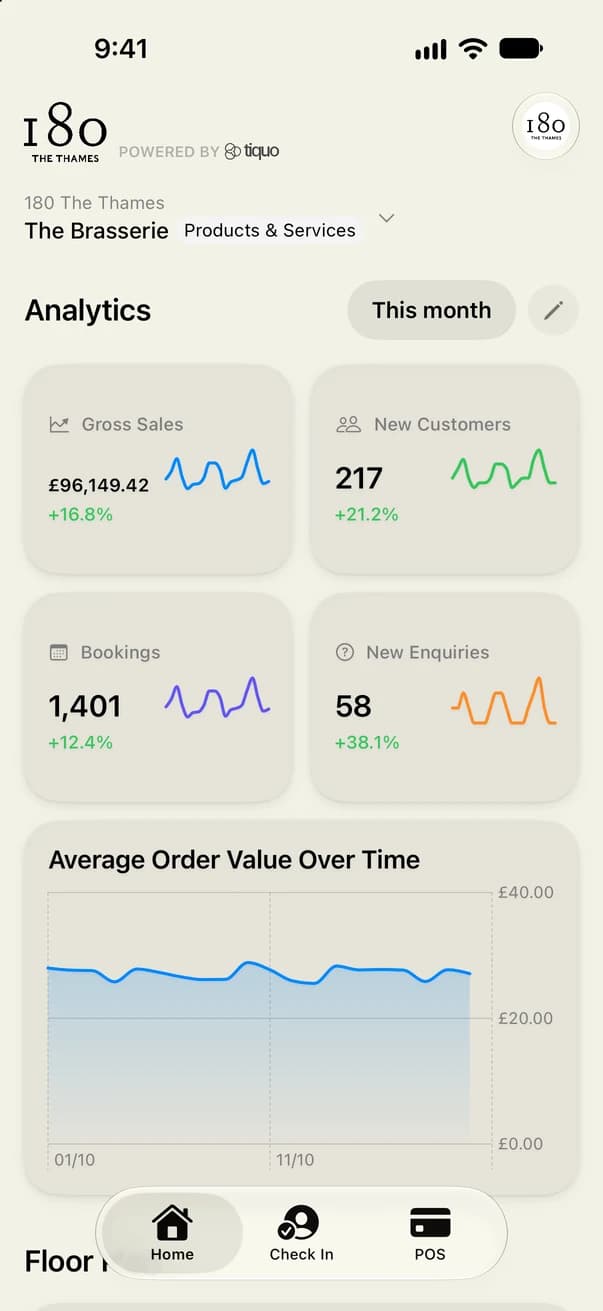
Tiquo povezuje hotelske funkcije z blagajno, rezervacijami drugih storitev, vstopnicami, članstvi, CRM, plačili in analitiko.
Za hotel z več dejavnostmi je prednost skupen profil gosta in povezani zapisi. Pri predstavitvi preverite, ali moduli podpirajo posebnosti vaših sob, cen, storitev in računov.
Obseg uvedbe določite po postopkih: katere podatke boste prenesli, katere povezave potrebujete, kako boste nastavili plačila in katere strani bodo uporabljali gostje. Tako dobite ponudbo, ki jo lahko primerjate z drugimi rešitvami.




Najnovejše zgodbe

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.