Preskoči na glavno vsebino
Vsi članki
AlternativesFeb 25, 2026

Alternative za Toast: ko restavracijska programska oprema začne zaračunavati vse
Toast ponuja POS za strežbo pri mizi in hitro postrežbo, posredovanje naročil v kuhinjo ter spletno naročanje. Te funkcije preizkusite glede na delo svoje restavracije.

V primerjavo vključite zahtevano opremo in vmesnike za goste. Toast ponuja tudi spletno naročanje in mobilno aplikacijo z vašo blagovno znamko, zato ocenite konkretni izdelek ter njegovo ceno.

Skupne stroške izračunajte za celotno predvideno rešitev.

Model cen z dodatki

V ponudbi preverite POS, spletno naročanje, zvestobo, darilne bone, trženje, upravljanje zaposlenih in poročila. Dodajte opremo, dodatne lokacije, uvedbo in obdelavo plačil.

Prosite za primer mesečnega računa pri svojem prometu in izbranih modulih. Pogodba naj jasno določa, kaj je vključeno, kaj se obračuna posebej in kako se lahko spremenijo tarife.

Zahteve glede ponudnika plačil preverite za svoj trg in pogodbo. Skupina z več lokacijami potrebuje tudi jasen pregled računov, izplačil ter pogojev odpovedi.

Podpora, ko jo res potrebujete

Ko terminal ali kuhinjski tiskalnik odpove, mora ekipa vedeti, kako nadaljevati. Vnaprej preverite pomoč ob večerih, koncih tedna in med največjo gnečo.

Primerjajte podporne kanale, odzivne čase in rezervni način dela. Preizkus pokaže, kaj zaposleni lahko reši sam in kdaj potrebuje ponudnika.

Ko posel preraste blagajno

Toast se osredotoča na restavracije. Če ponujate tudi druge storitve, jih vključite v oceno.

Popišite hotel, spa, članstva, dogodke in finance. Ločite funkcije izdelkov Toast od integracij in opravil, za katera potrebujete drug sistem.

Preverite predvsem izmenjavo podatkov. Ali zaposleni najdejo povezane zapise gosta, ki večerja, prespi v hotelu in obišče dogodek?

Znaki, da je morda čas za alternative

Alternative primerjajte, če cena, oprema ali pogoji podpore ne ustrezajo več vašim potrebam. Izhajajte iz svoje pogodbe in izkušenj.

Pomemben razlog je lahko tudi veliko ročnega dela s podatki in poročili. Najprej ugotovite vzrok, nato primerjajte možne rešitve.

Kaj se spremeni s Tiquom

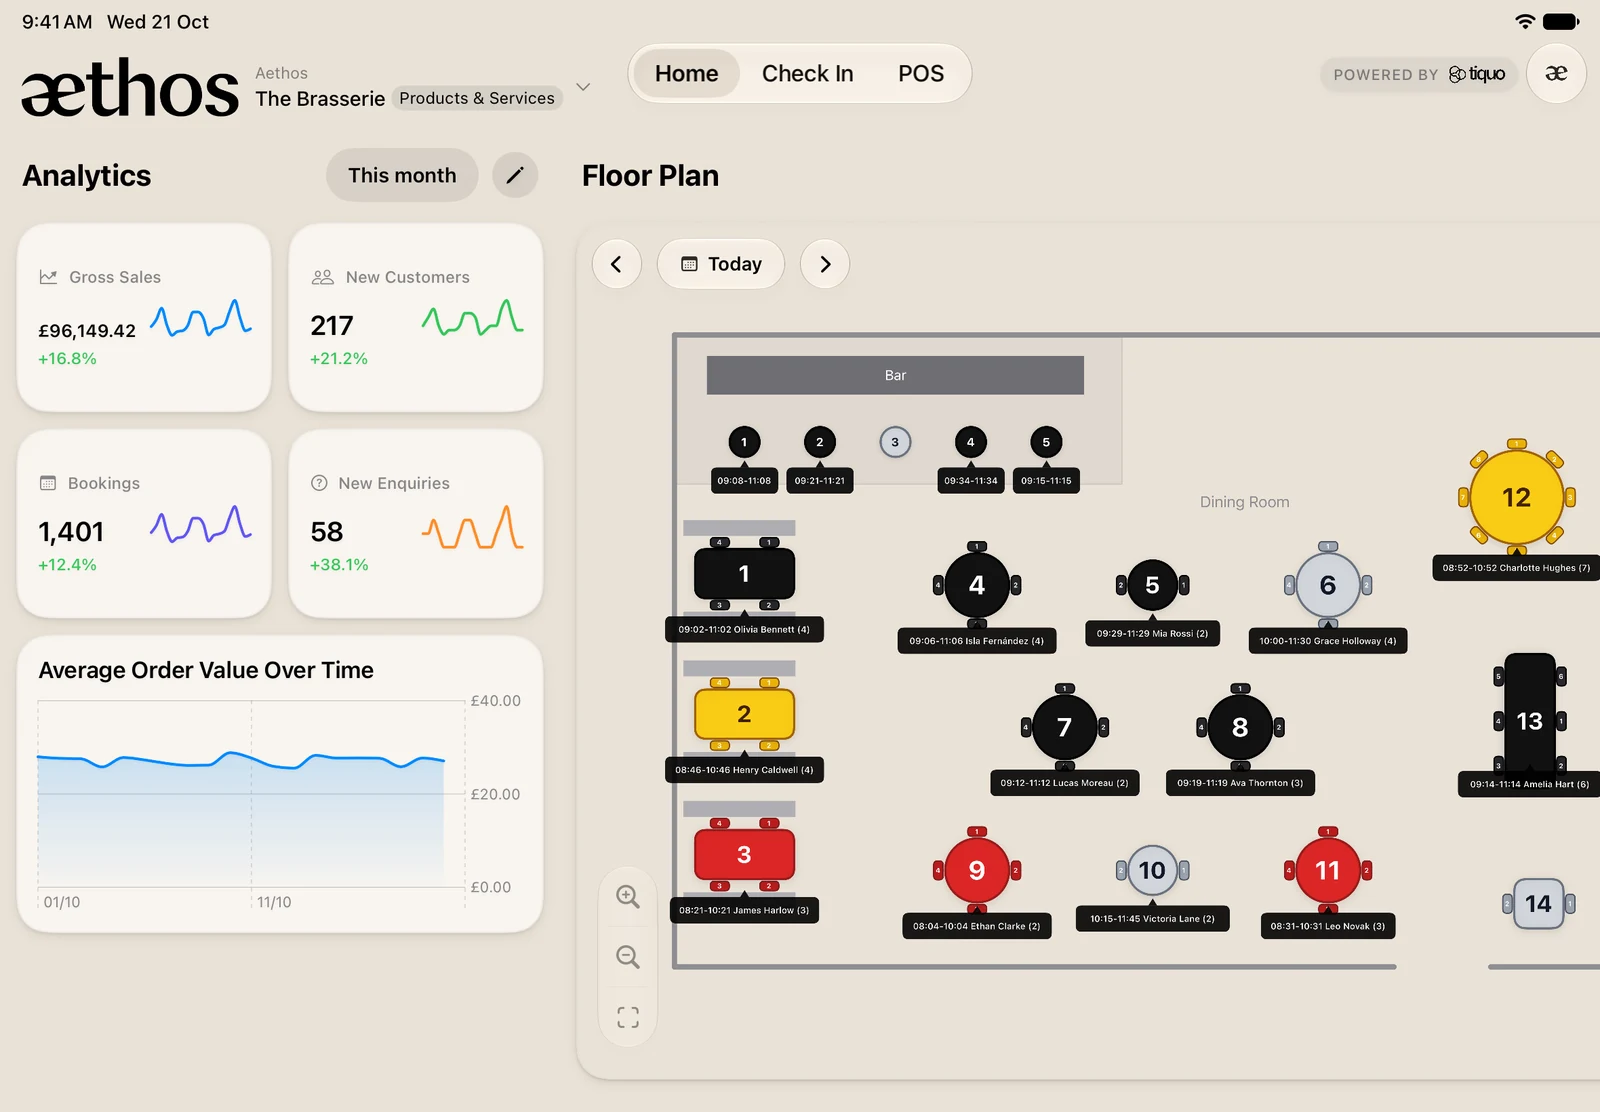
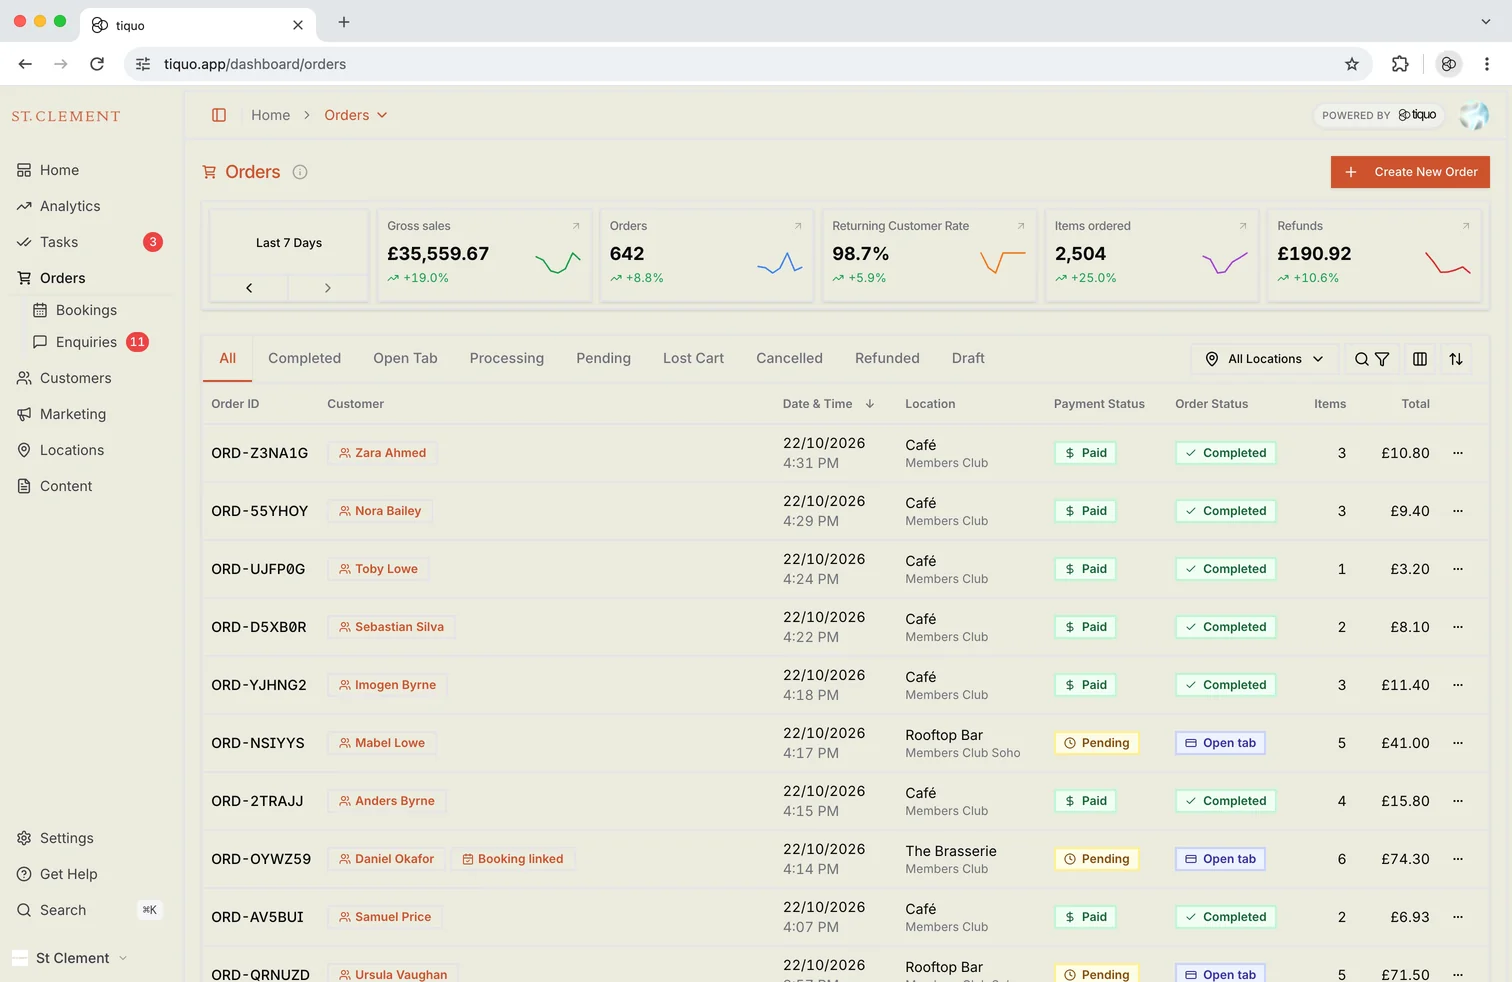
Tiquo vključuje POS, spletno naročanje, zvestobo, članstva, CRM, rezervacije, dogodke, obrazce, zalogo, plačila in poročila. Trženje, sporočila, oprema, dodatne lokacije, aplikacije, spletna mesta po meri in uvedba se lahko obračunajo posebej. Podprte rešitve vključujejo brskalnik, iPhone, iPad ter terminale S700, S710 in T600; funkcije preverite za posamezno napravo.

Vmesnike Tiquo za rezervacije, članski portal, zvestobo in druge storitve lahko prilagodite svoji blagovni znamki.

V ponudbi preverite vse potrebne storitve. Tiquo se ne predstavlja kot sistem za obračun plač, zato to področje načrtujte posebej.

Tiquo podpira tudi rezervacije spa-ja in vadb, povpraševanja za zasebne dogodke, vstopnice, članstva na več lokacijah ter CRM za stranke in podjetja. Hotelski procesi lahko uporabljajo funkcije Tiquo ali podprte povezave s PMS glede na dogovorjeni obseg.

Rezervacije, nakupi in članstva, povezani s stranko, sestavljajo skupno zgodovino. Social Graph prikazuje povezave med strankami, analitika pa dodaja napovedi ob preteklih podatkih.

Tiquo uporablja Stripe za spletna plačila in podprte naprave. Ustrezno nastavljeni povezani računi omogočajo razporeditev plačila med prejemnike. Tiquo omogoča tudi uporabo vnaprej naloženega dobroimetja za upravičene izdelke in storitve.

Obseg podpore, kanale in reševanje nujnih težav dogovorite v ponudbi. Ekipa mora vedeti, kam se obrne ob težavi.

Odločitev

Prehod naj rešuje konkretno potrebo: stroške, opremo, obseg storitev ali vsakodnevno delo. Alternativo primerjajte s celotno sedanjo rešitvijo Toast.

Pri odločitvi upoštevajte še podatke, usposabljanje, opremo in pogodbene obveznosti ob prehodu. Tako boste primerjali dejansko korist s celotnimi stroški.

© 2026 Tiquo. "Tiquo" in logotip Tiquo sta registrirani blagovni znamki družbe Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Enotna platforma za hotele, spa centre, tečaje, dogodke, restavracije in še več.

Tiquo Ltd
London, UK

LinkedInTop Performer Spring

Uporabljamo piškotke

Izberite, ali dovolite piškotke za analitiko in oglaševanje. Lahko jih sprejmete ali zavrnete; če obvestilo zaprete, jih zavrnete.

Več o piškotkih