Kako Tiquo in Stripe poganjata globalna plačila za vodilne gostinske skupine
Hotel lahko vodi restavracijo, spa, delovne prostore in trgovino. Članski klub lahko ponuja dogodke, vadbe in nastanitev. Za temi storitvami včasih stojijo različne pravne osebe.
Zato je treba uskladiti plačevanje gosta in delo finančne ekipe.
Plačilna težava, o kateri malokdo govori
Če kartice, rezervacije, članstva in račune obravnavajo ločeni sistemi, mora ekipa pogosto povezovati njihove zapise. Gost lahko za en obisk opravi več plačil.
Povezani procesi lahko zmanjšajo ponavljanje teh opravil.
Tiquo združuje naročila, rezervacije, podatke o strankah in plačila. Stripe jih obdeluje glede na podprto državo, način plačila in nastavitve računov.
Kako to v praksi izgleda
Tiquo vključuje rezervacije, članstva, POS, trgovino, povpraševanja in CRM. Plačilo lahko povežete s storitvijo ali naročilom, ki ga gost poravnava.
Glede na nastavitve lahko Tiquo podpira spletna plačila, plačila na lokaciji, predplačila, periodična plačila in vračila. Darilni boni ter odprti računi so funkcije platforme, Stripe pa obdeluje podprte načine plačila.
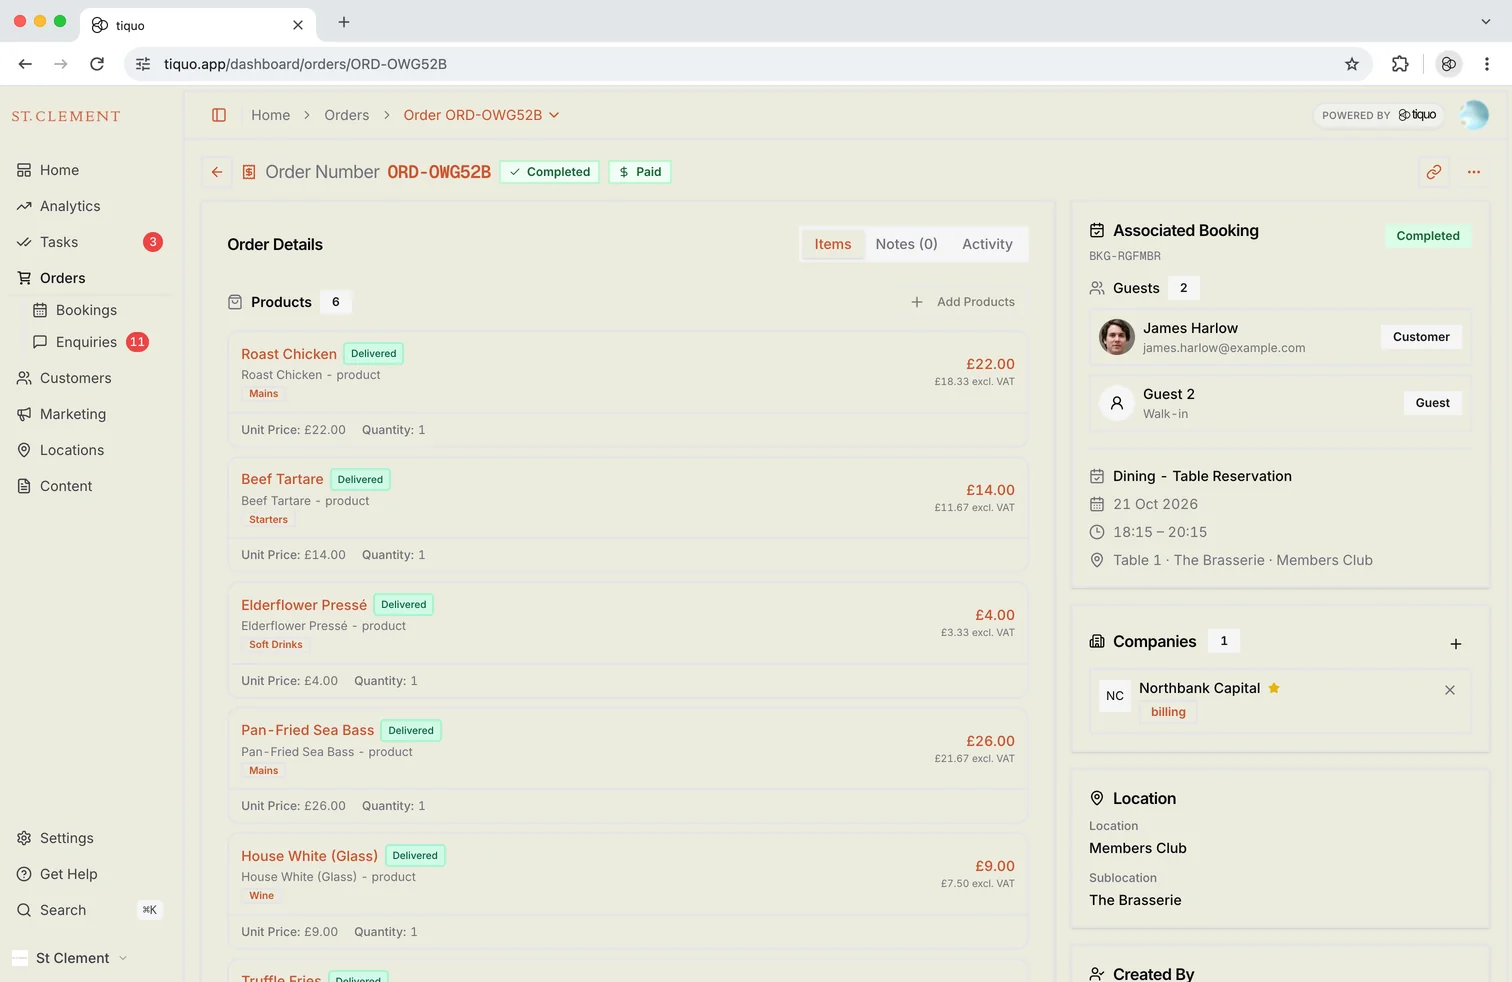
Skupni zapisi pomagajo zaposlenim najti plačilo in pripadajoče naročilo. Finance lahko sledijo transakciji do izplačila ter obravnavajo razlike.
Plačila, ki delujejo čez meje
Skupina z lokacijami v Londonu, Parizu in New Yorku mora preveriti zahteve glede držav, valut, računov in plačilnih metod.
Stripe omogoča obdelavo plačil na podprtih trgih. Za vsako novo državo je vseeno treba pripraviti račune, preveriti terminale, valute in lokalne zahteve.
Spletna plačila in plačila na lokaciji lahko povežete z isto stranko ali naročilom. Posamezne primere preizkusite v izbrani rešitvi.
Gost lahko na spletu plača predplačilo za sobo, pozneje pa rezervira večerjo in spa. Te zapise je mogoče povezati z bivanjem. Plačilo z vnaprej naloženim dobroimetjem ni isto kot knjiženje na sobni račun.
Osebna plačila, ki ne prekinejo toka
Pri preizkusu terminala preverite celoten postopek naročila, ne samo branja kartice. Zaposleni mora vedeti, ali je plačilo uspelo in s čim je povezano.
Aplikacija Tiquo je podprta na terminalih S700, S710 in T600 ter omogoča Tap to Pay na iPhonu. Razpoložljivost funkcij preverite za svojo državo in naprave.
S podprto prenosno napravo lahko natakar sprejme naročilo in plačilo pri mizi. Skupni zapisi odprtih računov pomagajo nadaljevati strežbo na različnih prodajnih mestih.
Povezava računa z naročilom olajša iskanje transakcije in preverjanje popravkov.
Reševanje glavobola z več subjekti
Pri več pravnih osebah so posebej pomembna jasna pravila za razporeditev plačil.
Sobe, spa, restavracijo in članstva lahko upravljajo štiri podjetja. Finance morajo vedeti, komu pripada posamezen del plačila gosta.
Možna so ločena plačila ali ustrezno nastavljeno razporejanje. Postopek mora ustrezati strukturi računov in računovodskim potrebam.
Pri ustrezno nastavljenih povezanih računih lahko Tiquo razporedi plačilo med prejemnike po določenih pravilih. Izplačila, vračila in računovodsko obravnavo je še vedno treba preverjati.
Prihranek časa izmerite pri svojih procesih. Samodejno razporejanje lahko zmanjša delo, ne zagotavlja pa odprave vseh napak.
Plačilo lahko razdelite na enake dele, po postavkah, odstotkih ali izbranih zneskih. Za predplačila dogodkov in plačila po fazah določite ustrezna pravila.
Članstva, ponavljajoče zaračunavanje in predplačniško dobroimetje
Članstva in naročnine potrebujejo zanesljivo periodično zaračunavanje. Ekipa mora videti, kaj je plačano in kje je potreben odziv.
Tiquo uporablja Stripe za periodična plačila po nastavljenem urniku. Stanje članstva je povezano s POS, rezervacijami in CRM; za neuspešna plačila določite jasen postopek.
V Tiquu član vnaprej naloži dobroimetje in ga porabi za upravičene storitve, pijačo ali izdelke. Podjetje določi mesta sprejema in pravila.
Varnost brez nepotrebne zapletenosti
Pri sprejemanju plačil je treba upoštevati tehnično varnost in odgovornosti podjetja.
Stripe je ponudnik storitev s certifikatom PCI DSS Level 1 in ponuja tokenizacijo ter druga varnostna orodja. Skladnost PCI je skupna odgovornost; uporaba Stripea ne odpravi obveznosti podjetja. Obdelava in morebitna hramba podatkov sta odvisni tudi od integracije ter naprav.
Skriti strošek, ki izgine
Preverjanje plačil lahko vzame veliko časa, zlasti kadar manjka povezava z naročili.
Pet sistemov na treh lokacijah in pri dveh pravnih osebah na primer potrebuje jasna pravila povezovanja zapisov. Brez njih je težje ugotoviti izvor zneska in prejemnika.
Povezani zapisi plačil, rezervacij, članstev in POS v Tiquu omogočajo pregled prihodkov po lokaciji ali prejemniku. Kakovost poročil je odvisna od pravilnih podatkov ter nastavitev.
Večje skupine potrebujejo dosleden postopek preverjanja na vseh lokacijah.
Zakaj ta partnerstvo šteje
Različna plačilna orodja lahko delujejo skupaj, vendar je treba upoštevati njihovo vzdrževanje in usklajevanje podatkov.
Tiquo in Stripe omogočata povezovanje gostinskih naročil s podprtimi plačili. Obseg je treba uskladiti glede na državo, storitve in poslovno strukturo.
Preverite sprejem plačila, razporeditev, izplačilo, vračilo in poročilo. Celoten postopek bo pokazal, koliko dela rešitev dejansko prihrani.

Najnovejše zgodbe

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.