Hopp til hovedinnhold
Alle artikler
DriftFeb 19, 2026

Slik får du pålitelig rapportering i en serveringsvirksomhet med mange steder
Når ukesrapporten krever uttrekk fra flere systemer, er det viktig å vite hva hvert tall betyr og hvordan det er satt sammen. Et ryddig regneark alene er ingen garanti for at grunnlaget stemmer.

En virksomhet med flere lokasjoner kan hente salg fra kassen, bookinger fra et annet system og medlemskap fra et tredje. Forskjeller i perioder, kategorier og oppdateringstid kan gjøre tallene vanskelige å sammenligne.

Velg først hvilke beslutninger rapporten skal støtte. Deretter kan dere fastsette definisjoner og kontroller som gjør tallene egnet til akkurat den bruken.

Hvorfor flerestedsrapportering sprekker

Begynn med kildene, dataoverføringene og beregningene. Feil kan oppstå i alle ledd, også når lokasjonene bruker samme system.

En restaurantgruppe kan for eksempel registrere salg likt, men håndtere rabatter og refusjoner forskjellig. Et hotell kan føre restaurantinntekter i en annen kategori enn resten av gruppen.

Kontroller datoer, tidssoner, valuta, avgifter og behandlingen av kansellerte ordrer. Avklar også om rapporten viser salg, innbetalinger eller oppgjør; dette er forskjellige størrelser.

Hvis data samles i et rapporteringsverktøy eller datavarehus, dokumenter overføringene og vis når kildene sist ble oppdatert. Manglende data må kunne oppdages før rapporten brukes.

Hva pålitelig flerestedsrapportering faktisk krever

Lag korte definisjoner av nøkkeltallene og bestem hvem som vedlikeholder dem. Bruk noen kjente transaksjoner til å kontrollere beregningene.

Knytt ordrer, bookinger og betalinger der det er relevant, og kontroller at samme beløp ikke telles flere ganger. I Tiquo kan disse opplysningene ligge i felles poster, noe som kan redusere arbeidet med å matche data mellom systemer.

Velg oppdateringsfrekvens etter behov. En oversikt for dagens drift kan kreve hyppige oppdateringer, mens en månedsrapport også må ta hensyn til etterfølgende korrigeringer og avslutning.

For flere juridiske enheter må økonomiteamet avklare hvilke beløp som tilhører hvert selskap. Test hvordan felles betalinger, refusjoner og eventuelle interne transaksjoner vises før tallene summeres.

Hvis rapporten gjelder kunder på tvers av lokasjoner, må dere ha en metode for å gjenkjenne samme person og håndtere duplikater. Tilgang til kundeopplysningene må passe rollen og formålet.

Hvordan Tiquo løser dette

Tiquo samler kasse, booking, medlemskap, innsjekking, betalinger og kundeprofiler. Flere lokasjoner kan bruke felles data og rapportinnstillinger, med lokale tilpasninger der det trengs.

Felles data kan redusere behovet for separate uttrekk, men rapportene avhenger fortsatt av riktige registreringer og innstillinger. Kontroller kategorier, perioder og avvik også etter innføring.

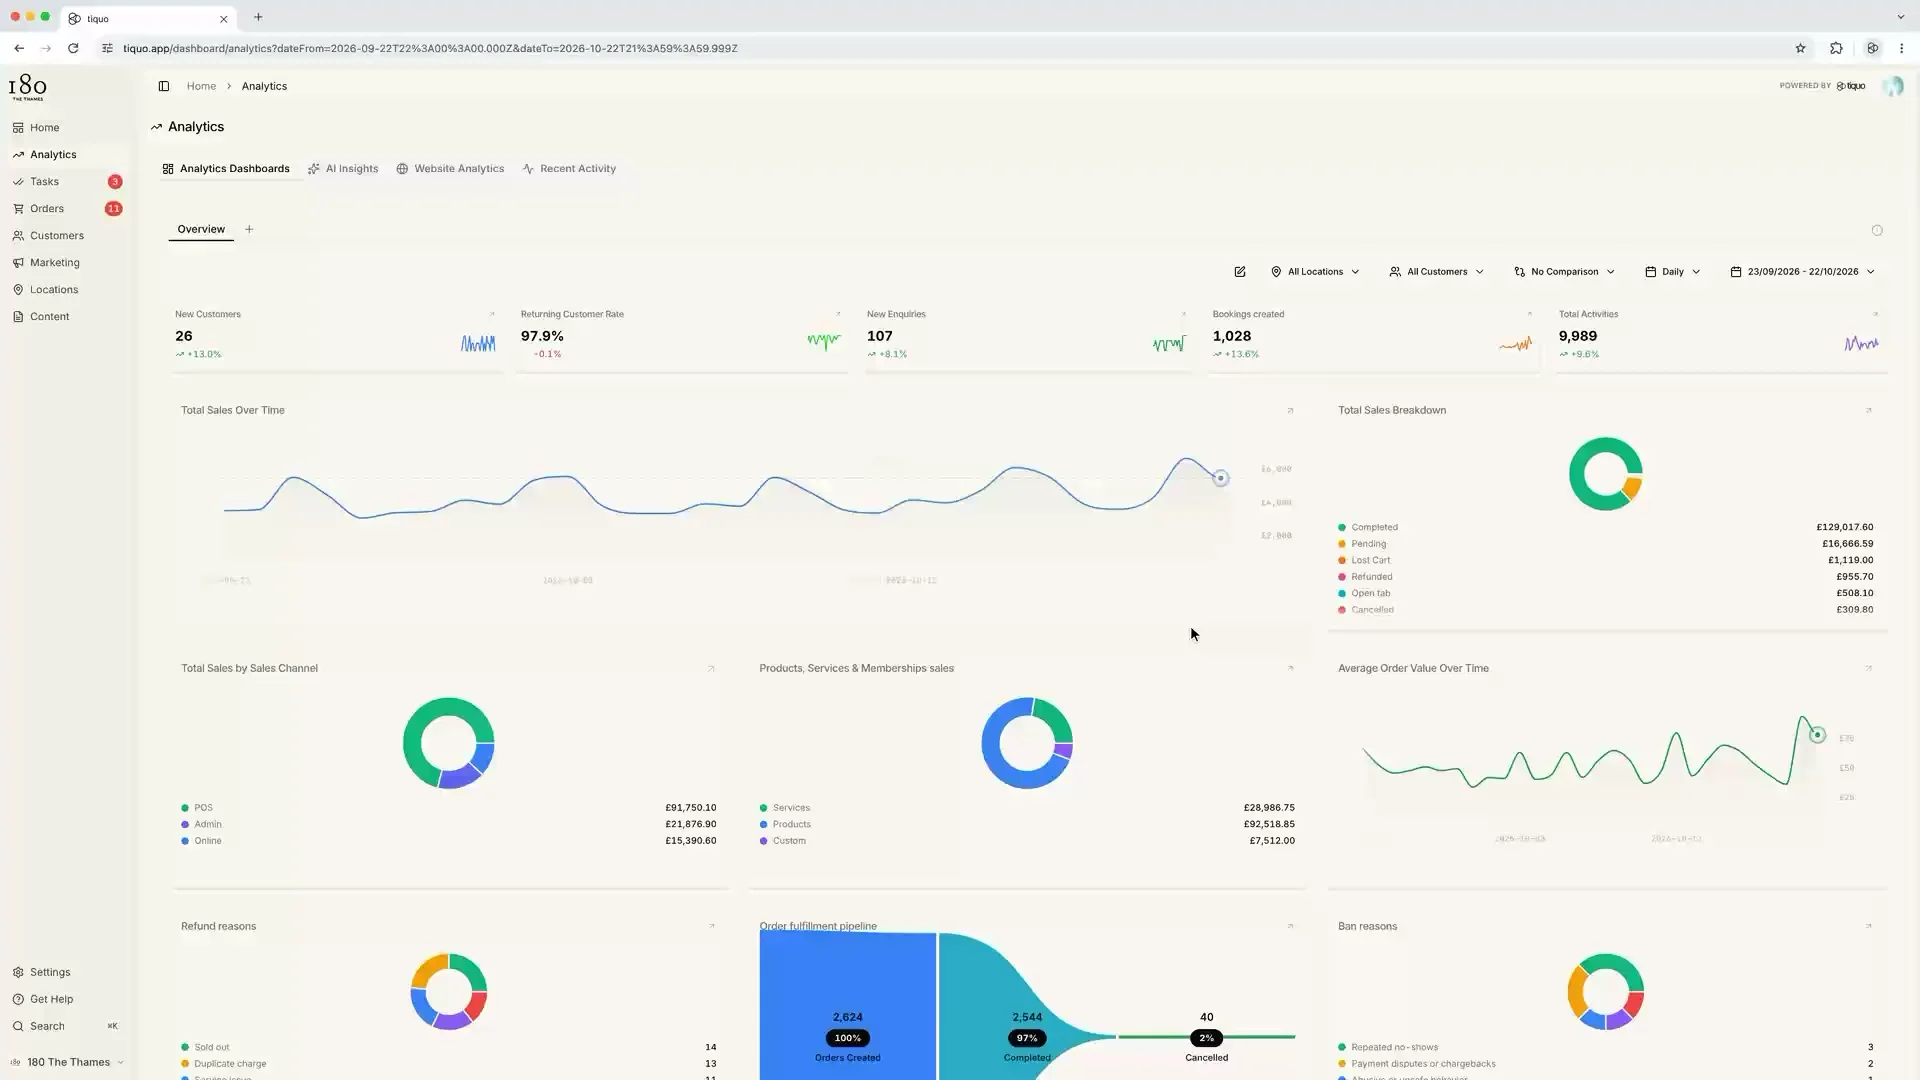
Rapportoversikter kan samle inntekter og aktivitet fra flere steder. Med konfigurerte tilknyttede kontoer kan betalingsfordeling beholdes sammen med ordren, slik at økonomiteamet kan følge beløpene i avstemmingen.

Kundeanalysen kan supplere historiske tall med anslag på livstidsverdi og neste kjøp. Vis disse som usikre estimater og hold dem atskilt fra registrerte resultater.

Social Graph viser registrerte relasjoner mellom kunder og bedrifter. Det kan gi kontekst til gruppebookinger og bedriftsavtaler, men viser ikke i seg selv hvorfor en kunde handler eller påvirker andre.

Konklusjonen

Velg noen avstemminger som kjøres regelmessig, og avtal hvem som undersøker avvik. Dokumenter endringer i definisjoner, slik at eldre og nyere rapporter kan tolkes riktig.

Pålitelig rapportering krever både gode systemer og klare arbeidsrutiner. Vurder forbedringen ut fra om tallene kan forklares, kontrolleres og brukes til beslutningene dere faktisk tar.

© 2026 Tiquo. «Tiquo» og Tiquo-logoen er registrerte varemerker for Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

En plattform for hoteller, spa, treningstimer, arrangementer og restauranter.

Tiquo Ltd
London, Storbritannia

LinkedInTop Performer Spring

Vi bruker informasjonskapsler

Velg om du vil tillate informasjonskapsler for analyse og annonsering. Du kan godta eller avslå dem. Lukker du denne meldingen, avslår du dem.

Les mer