Nexudus-alternativer: Når noen operatører etter hvert trenger mer enn kontorplass-programvare
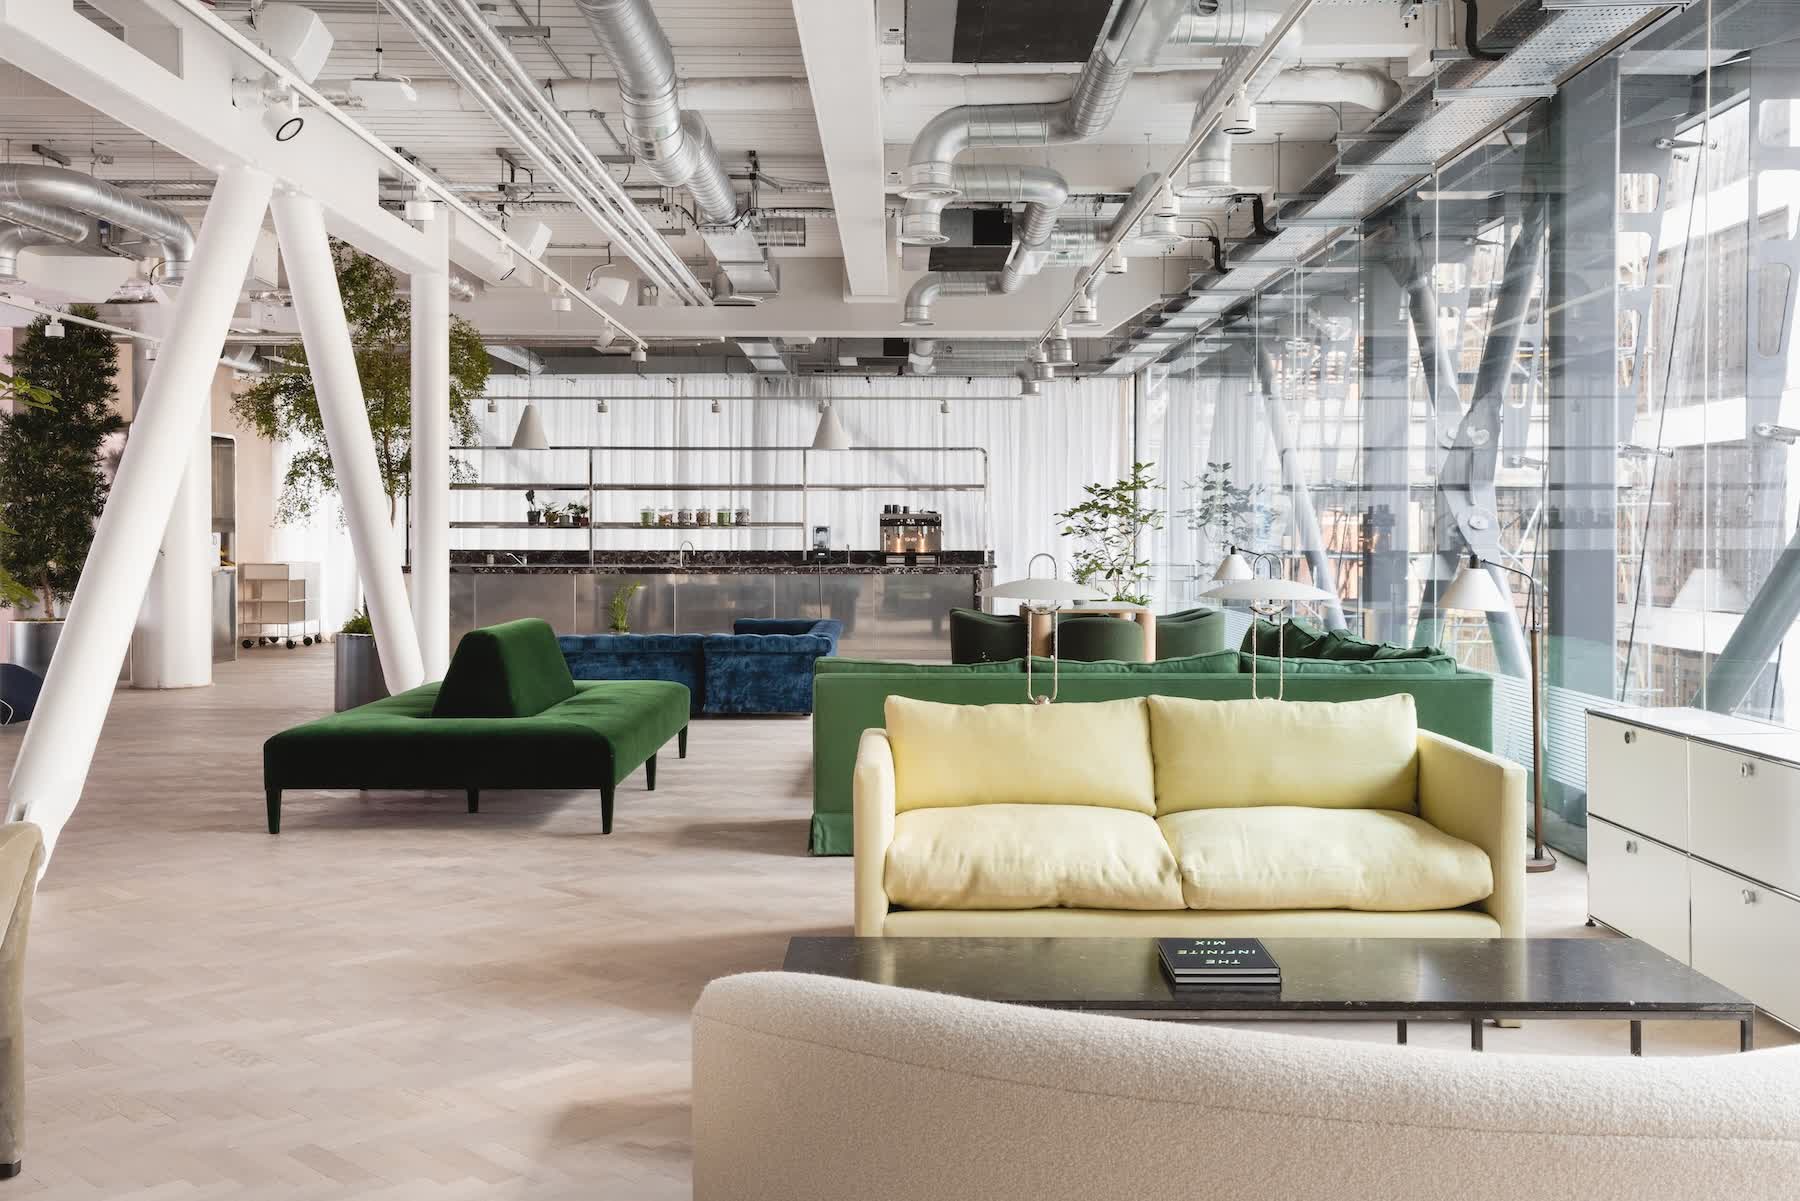
Et sted med felles arbeidsplasser kan også ha kafé, trening, arrangementer og medlemskap. Når den samme kunden bruker flere tilbud, trenger personalet en måte å følge bookinger, rettigheter og betalinger på tvers.
Hvis dere vurderer Nexudus eller et alternativ, ta med disse sammenhengene i kravlisten. Det gjør det lettere å se hva som dekkes av produktet og hva som krever andre verktøy.
Hva Nexudus var designet til å gjøre
Kartlegg medlemskap, kontorer, arbeidsplasser, møterom, besøkende og adgang. Ta også med tillegg som utskrift og internett hvis de inngår i avtalene deres.
Be leverandøren vise egne prisplaner, bookingregler og faktureringsperioder. Kontroller både det medlemmet ser og det personalet må gjøre for å administrere avtalen.
Legg deretter til tjenester som servering, trening og arrangementer. Da får dere en samlet oversikt over oppgavene systemene skal løse.
Konfigurasjonsproblemet
Mange innstillinger kan være nyttige, men dere trenger å vite hvem som skal sette dem opp og vedlikeholde dem.
Be om en plan for innføringen og en oversikt over avhengigheter mellom medlemsplaner, adgang, booking og fakturering. Test hva som skjer når en regel endres.
Gå gjennom rapporter og integrasjoner på samme måte. Prøv overføring til regnskap, endring av adgang og en booking fra mobil. Avklar hvilke deler som inngår i tilbudet.
Beregn både engangsarbeidet og den løpende administrasjonen. Spør hva dere kan gjøre selv, hvilken opplæring som kreves og når dere må kontakte leverandøren.
Merkevareutfordringen
Gå gjennom innmelding, booking og betaling. Undersøk hvilke deler av designet og ordlyden dere kan endre, og hvordan portalen fungerer på mobil.
Bruk avtaler og tjenester fra virksomheten i testen. Medlemmet bør se hva som er inkludert, hva som koster ekstra og hvordan en booking kan endres.
Tiquo har innstillinger for virksomhetens merkevare i gjestevendte forløp. Be om å se tilpasningene i det aktuelle oppsettet, og kontroller hele forløpet før dere vurderer resultatet.
Hva som skjer når virksomheten vokser
Et system som passet ved oppstart, kan fortsatt fungere godt etter en utvidelse. Men nye tilbud bør testes med de eksisterende arbeidsmåtene og koblingene.
Lag en oversikt over medlemskap, betaling, adgang, regnskap, arrangementer, kasse og booking. For hvert område bør dere vite hvilket system som har de opprinnelige opplysningene og hvor de brukes videre.
Følg et medlem som booker en arbeidsplass, kjøper lunsj og deltar på et arrangement. Kontroller at kjøp og rettigheter vises der de trengs, og at økonomiteamet kan følge beløpene.
Gappe i kundeopplevelsen
Tell hvor mange ganger medlemmet må logge inn, registrere opplysninger og betale når flere tilbud brukes. Noter hvor et systembytte blir forvirrende eller krever hjelp.
Undersøk om disse punktene kan forbedres i dagens oppsett. En bedre kobling eller et enklere skjema kan noen ganger løse problemet uten en full overgang.
Tegn på at det kan være på tide med alternativer
En bredere gjennomgang kan være nyttig når nye tjenester krever mange manuelle overføringer, eller når administrasjonen av oppsettet tar mer tid enn dere har tilgjengelig.
Bruk dokumenterte eksempler fra mobilbruk, rapportering, integrasjoner og medlemsoppfølging. Ta også med kostnaden ved å rette problemene i dagens løsning.
Hvordan Tiquo sammenlignes
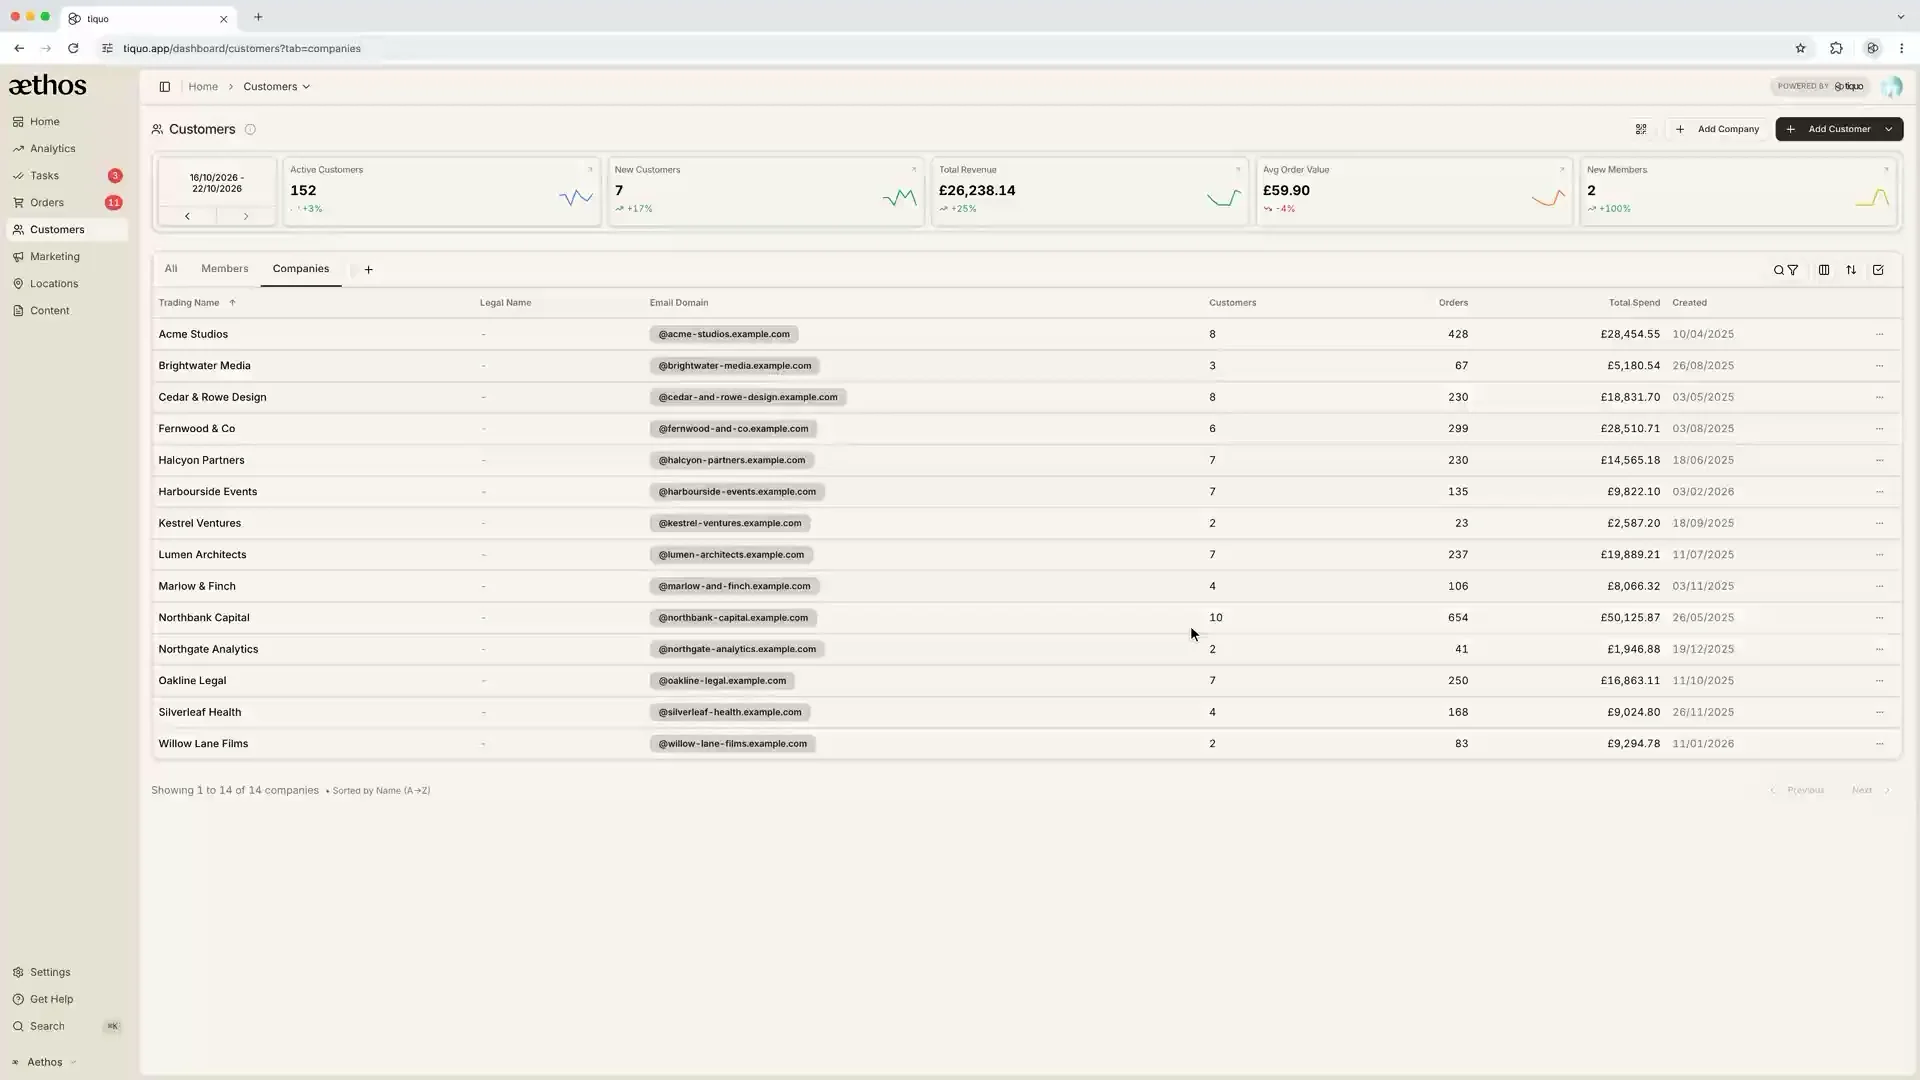
Tiquo samler blant annet booking av arbeidsplasser, kasse, spa, arrangementer, hotell og medlemskap. Funksjonene kan bruke felles kundeopplysninger, med tilgang tilpasset hver rolle.
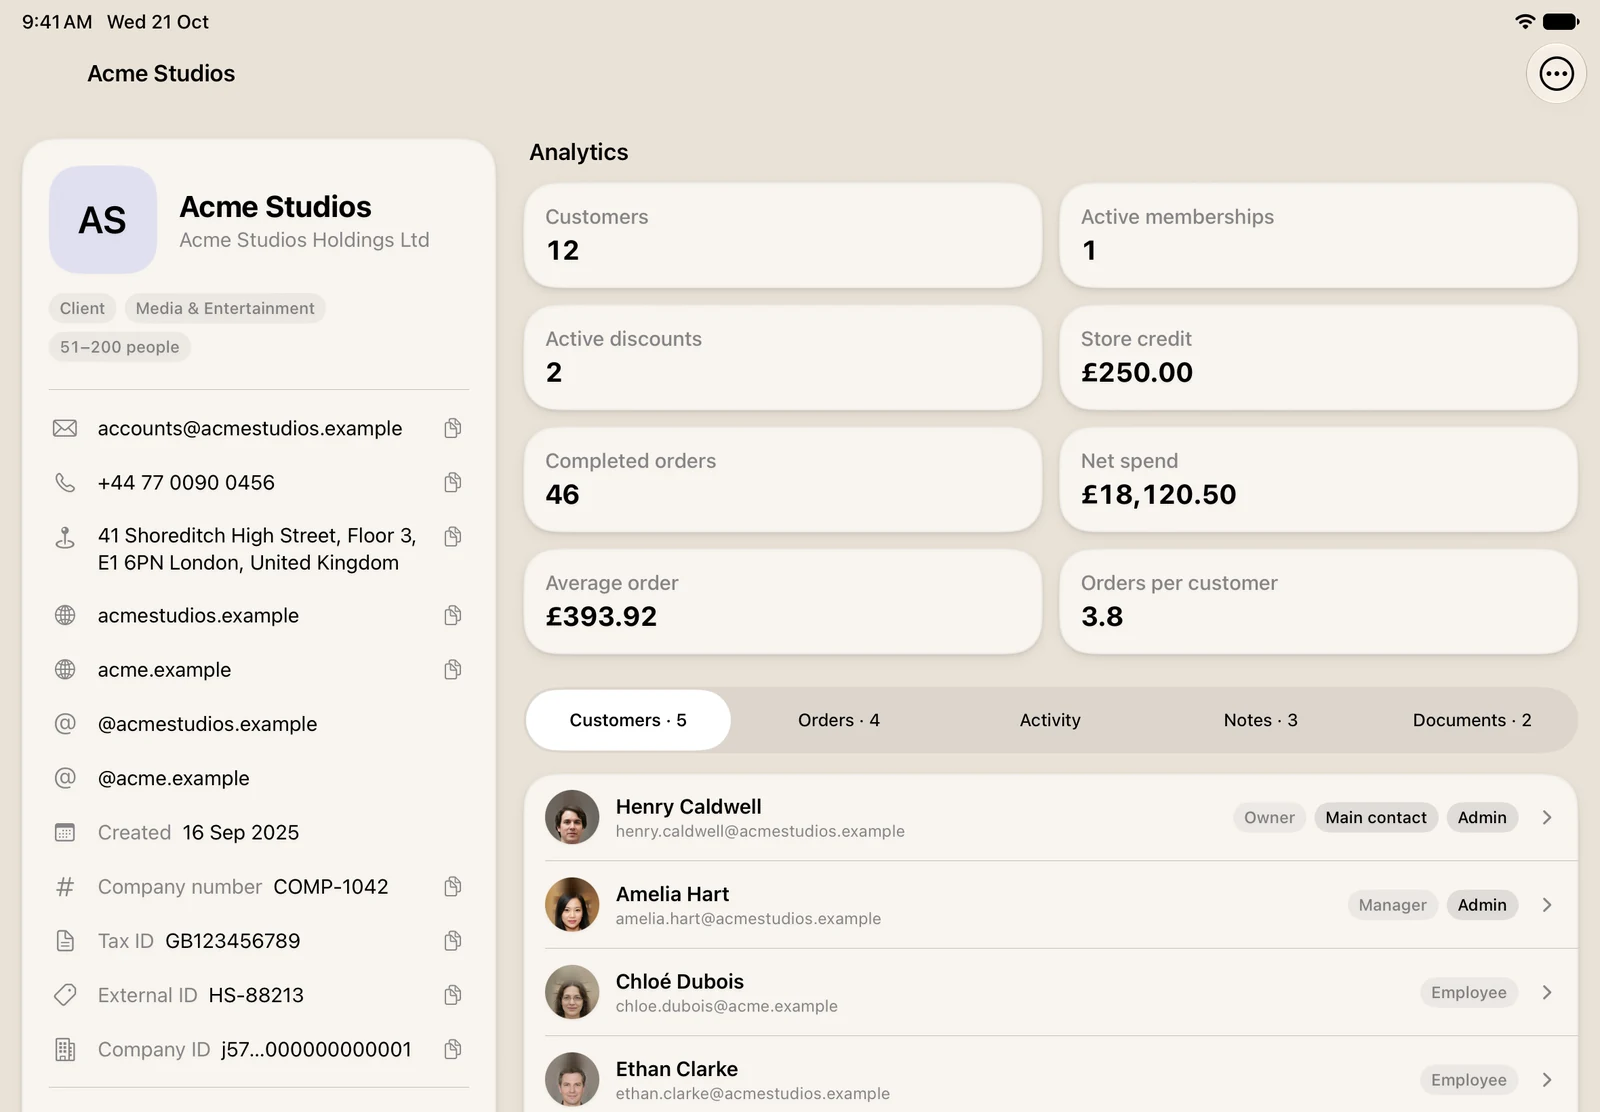
Kundeprofilen kan vise aktivitet fra flere deler av virksomheten. Analyseverktøyene supplerer historikken med usikre anslag på kundeverdi og neste kjøp. Social Graph viser registrerte forbindelser mellom kunder og bedrifter.
Med et egnet oppsett av tilknyttede kontoer kan Tiquo fordele en betaling mellom flere mottakere. Tiquo støtter også forhåndsbetalt saldo til kvalifiserte kjøp, og gruppebetalinger kan deles likt, per vare, prosentvis eller etter valgte beløp.
Medlemsfordeler, lojalitet og gavekort kan gjelde i flere delområder. Dere bestemmer hvor de skal brukes, og hvilke kjøp som omfattes. Test både bruk og tilbakeføring av en fordel.
Kasse, trening, arrangementer, hotell og billettsalg kan inngå i samme oppsett som arbeidsplassene. Be om en demonstrasjon med de tjenestene dere faktisk tilbyr.
Prøv oppgavene på støttede telefoner, nettbrett og kasseenheter. La medarbeiderne delta og vurder hvor mye opplæring og oppsett som trengs. Inkluder dette i kostnaden ved innføring.
Hvem som fortsatt bør vurdere Nexudus
Hvis hovedbehovet er arbeidsplasser, kontrakter, booking og fakturering, bør disse kravene veie tungt. Vurder Nexudus og alternativene på det konkrete oppsettet dere får tilbud om.
For en virksomhet med flere tjenester må dere også vurdere dataflyt, kasse, kundehistorikk og felles rapportering. Test hele forløp fremfor bare enkeltfunksjoner.
Sammenlign arbeidet med å forbedre dagens løsning med kostnaden og risikoen ved å bytte. En overgang til Tiquo bør ha en tydelig plan for data, testing, opplæring og ansvar etter oppstart.


Nyeste artikler

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.