Siirry pääsisältöön

Yksi alusta kaikille liiketoimintayksiköillesi.

Tiquo tukee todellisia monen yksikön toimintoja, joissa yksittäiset toimipaikat, brändit tai oikeushenkilöt toimivat itsenäisesti mutta hyötyvät jaetusta infrastruktuurista. Saat keskitetyn näkyvyyden, hallitun autonomian ja taloudellisen selkeyden koko liiketoimintasi yli.
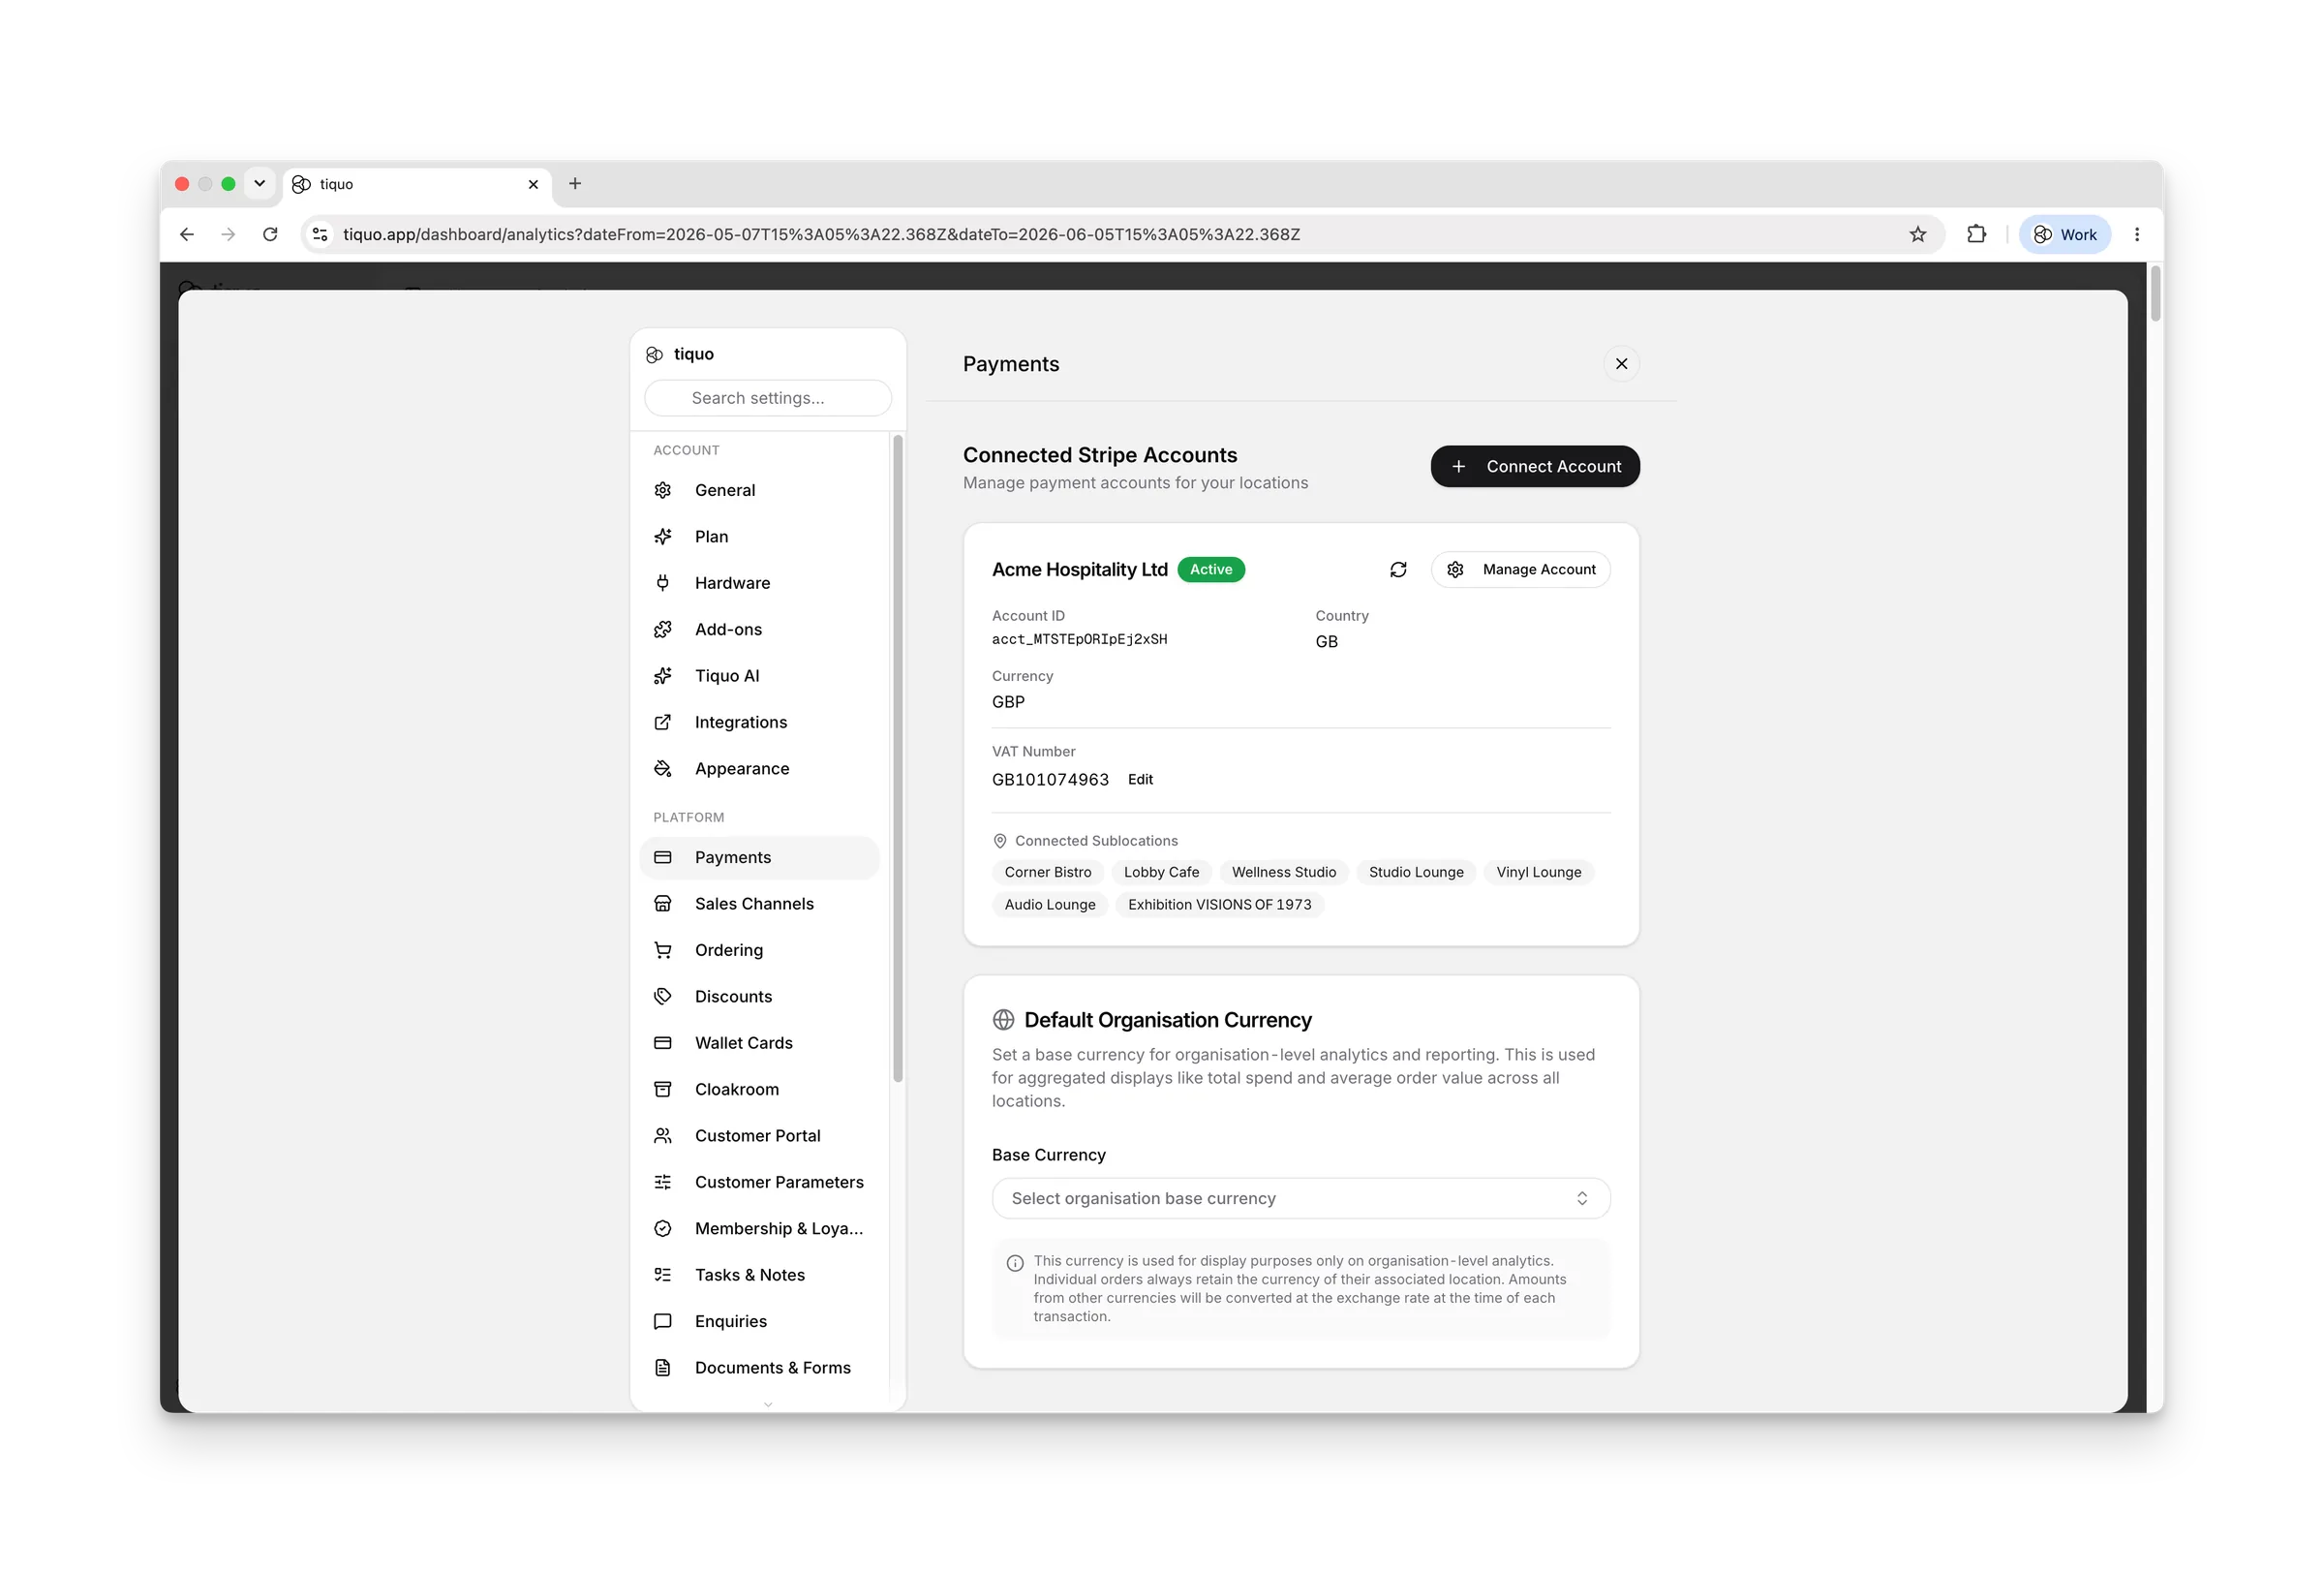
Tiquo dashboard for managing multiple locations and brands
Keskitetty hallinta

Keskitetty hallinta yksilöllisellä identiteetillä.

Hallitse yksiköitä tarkasti.

Määritä oikeushenkilöt, toimipaikat, brändit, alatoimipaikat ja liiketoimintayksiköt, jotka heijastavat organisaatiosi todellista rakennetta.

Jaetut standardit paikallisella mukauttamisella.

Standardoi asetukset, kuten hinnoittelulogiikka, palvelut ja raportointimallit tarvittaessa, samalla kun sallit paikallisen mukauttamisen siellä, missä sillä on merkitystä.

Keskitetyt käytännöt paikallisella toimeenpanolla.

Sovella jaettuja käytäntöjä ja sääntöjä yksikkötasolla ja toimeenpane ne tarvittaessa poistamatta paikallista hallintaa.

Add Sublocation
Numeroina

Enemmän näkyvyyttä. Vähemmän yleiskuluja.

Jopa
70%

vähennys hallintoajassa useiden toimipisteiden hallinnassa

Jopa
5x

nopeampi raportointi portfoliossasi

Jopa
100+

toimipistettä hallittuna yhdellä Tiquo-tilillä

Yhtenäinen data

Skaalatut toiminnot yhtenäisellä datalla.

Yhtenäinen tietomalli yksiköiden yli.

Varaukset, maksut, asiakkaat, lomakkeet, jäsenyydet ja raportointi jakavat yhden tietorakenteen koko liiketoimintasi yli.

Ei ristiriitaisia tietueita.

Koska data on yhtenäistä, vältät epäjohdonmukaisuudet, manuaalisen siivoamisen ja pirstaloituneet operatiiviset näkymät.

Reaaliaikainen synkronointi.

Yhden yksikön päivitykset näkyvät raportoinnissa välittömästi koko alustalla täydellä jäljitettävyydellä.

Taloudellinen selkeys

Taloudellinen selkeys portfolioiden yli.

Yksikkökohtaiset talousnäkymät.

Näe tulot, kulut, palkkiot ja avoimet saldot jokaiselle oikeushenkilölle tai liiketoimintayksikölle.

Yksiköiden välinen täsmäytys yksinkertaistettu.

Sisäiset transaktiot ja selvitykset yksiköiden välillä kirjataan selkeästi, mikä vähentää manuaalisia kirjanpidon oikaisuja.

Yhdistetyt talousraportit.

Yhdistä taloudelliset tulokset yksiköiden yli portfoliotason koontinäyttöihin säilyttäen yksikkötason yksityiskohdat.

Pääsynhallinta

Työnkulku ja pääsynhallinta.

Yksikkötietoiset roolit ja käyttöoikeudet.

Määritä, kuka voi tehdä mitäkin yksittäisissä yksiköissä, tiimeissä tai keskushallinnon tasolla.

Paikalliset esimiehet hallitulla valtuudella.

Valtuuta paikallinen johto operatiivisella toimivallalla säilyttäen konsernin käytännöt ja näkyvyyden.

Tiimiaktiviteetin seuranta.

Seuraa, kuka teki muutoksia ja missä, auditointiystävällisellä historialla ja rooliorientoituneella pääsyllä.

Kasvuvalmis

Skaalautuu organisaatiosi kasvun mukana.

Lisää yksiköitä ilman teknologiapinon uudelleenrakentamista.

Luo uusia brändejä, divisioonia tai toimipaikkoja ilman järjestelmän vaihtamista tai infrastruktuurin kopioimista.

Yhtenäinen käyttökokemus henkilöstölle.

Käyttäjät, jotka työskentelevät useissa yksiköissä, kokevat yhtenäiset työnkulut ja tutut käyttöliittymät.

Tuki monimutkaisille organisaatiorakenteille.

Hallitse portfolioita, joissa toimipaikat, oikeushenkilöt ja divisioonat vaativat erilaisia sääntöjä ja raportointia.

Usein kysytyt kysymykset

Enemmän näkyvyyttä. Vähemmän yleiskuluja.

© 2026 Tiquo. "Tiquo" ja Tiquo-logo ovat Tiquo Ltd:n rekisteröityjä tavaramerkkejä.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Yksi alusta hotelleille, kylpylöille, tunneille, tapahtumille, ravintoloille ja muulle.

Tiquo Ltd
Lontoo, Iso-Britannia

LinkedInTop Performer Spring

Käytämme evästeitä

Käytämme evästeitä parantaaksemme kokemustasi sivustollamme. Jatkamalla selaamista hyväksyt evästeiden käytön.

Lue lisää