Siirry pääsisältöön

Skaalaudu ilman rajoituksia.

Hallitse hotelli- tai ravintolaketjun varauksia, kassamyyntiä, asiakastietoja, jäsenyyksiä ja maksuja. Kokoa myös yhteydenotot, lomakkeet, markkinointi, varasto ja raportointi Tiquoon. Määritä henkilöstön käyttöoikeudet ja yhdistä muita järjestelmiä API:n ja webhookien avulla.
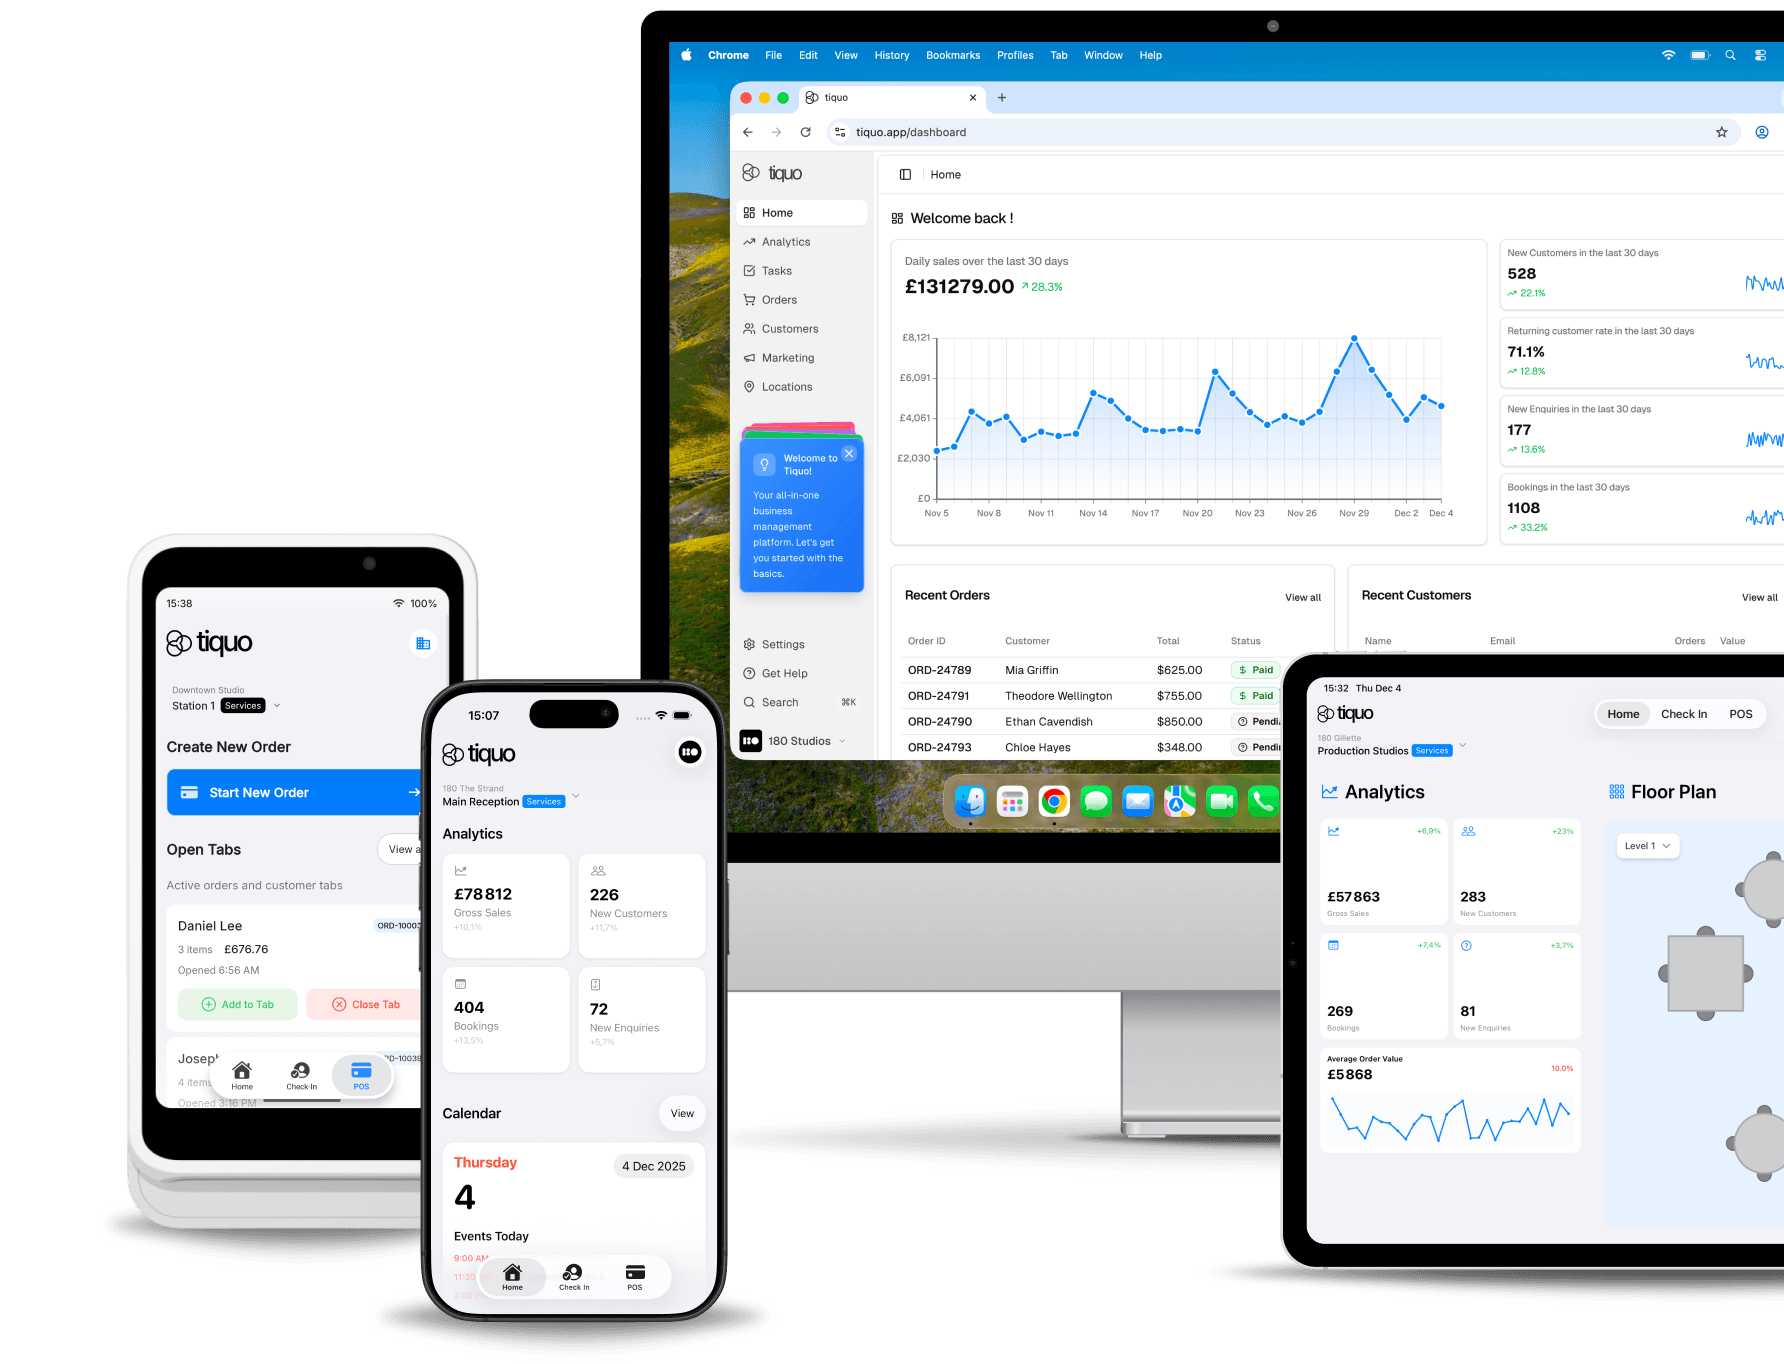
Rakennettu skaalautuvuuteen. Suunniteltu monimutkaisuuteen.

Olipa toimipisteitä 10 tai 1 000, määritä niiden rakenne, vastuut ja yhteiset toimintatavat Tiquoon. Käyttöönotto suunnitellaan yrityksen koon ja tarpeiden mukaan.

Yritystason turvallisuus.

SOC 2 Type II -auditointi on käynnissä. Käytössä ovat kertakirjautuminen, tapahtumalokit ja roolipohjaiset käyttöoikeudet. Yksiköiden tiedot rajataan käyttöoikeuksilla, ja Stripe käsittelee korttimaksut PCI DSS -vaatimusten mukaisesti.

Globaalit toiminnot.

Määritä valuutat, kielet, verot ja maksut paikallisten tarpeiden mukaan. Johdolla on yhteinen näkymä toimipisteisiin, ja paikalliset tiimit hoitavat oman toimintansa.

Monibrändiarkkitehtuuri.

Määritä brändeille omat ilmeet, hinnat ja palvelut. Valitse, mitä tietoja, asetuksia ja toimintatapoja ne jakavat keskenään.

API-ensin-alusta.

Yhdistä ERP-, CRM- ja PMS-järjestelmiä tai tietovarastoja REST API:n kautta. Toteutettavat toiminnot riippuvat käytettävissä olevista rajapinnoista.

Omistautunut tuki.

Enterprise sisältää etusijaisen tuen ja nimetyn asiakasvastaavan. Palveluajat, vastaustavoitteet, käyttöönottopalvelut ja mahdollinen mukautettu SLA sovitaan sopimuksessa.

Edistynyt analytiikka.

Vertaa brändien ja toimipisteiden tuloksia. Tarkastele koko yrityksen lukuja ja vie tietoja analytiikkatyökaluihin.

Yksi alusta. Rajoittamaton skaalautuvuus.

Hierarkkinen organisaatio.

Määritä alueet, brändit, yhtiöt ja toimipisteet sekä raporttien rajaukset niiden mukaan.

Keskitetyt standardit, paikallinen joustavuus.

Määritä koko yrityksen hinnat, käytännöt ja tehtävien kulku. Valitse, mitä asetuksia toimipisteet käyttävät yhteisesti ja mitä ne voivat muuttaa itse.

Kiinteistöjen välinen asiakastunnistus.

Asiakasprofiili, kanta-asiakasedut, mieltymykset ja aiemmat käynnit voivat olla eri brändien ja toimipisteiden käytettävissä sovittujen käyttöoikeuksien mukaan.

Konsolidoidut taloustoiminnot.

Seuraa maksuja ja täsmäytyksiä yhteisistä raporteista. Säilytä eri yhtiöiden kirjanpidon tarvitsemat rajaukset.

Yhdistetyt Stripe-tilit

Hallitse toimipisteidesi maksutilejä

Harbour Hotels Ltd

OletusAktiivinen

accounts@harbourgroup.com

Hallitse tiliä
Tilin tunnus
acct_1Q8xK2HbR4vT9mLe
Maa
Iso-Britannia
Valuutta
GBP
ALV-numero
GB 284 5517 63
Yhdistetyt alatoimipisteet
KylpyläRavintolaHuoneet

Harbour Clubs Ltd

Aktiivinen

finance@quayclub.com

Hallitse tiliä
Tilin tunnus
acct_1R2bN7QcW5pZ3kYd
Maa
Iso-Britannia
Valuutta
GBP
ALV-numero
GB 391 2208 47
Yhdistetyt alatoimipisteet
BaariKuntosali

Johtavien ryhmien luottama.

500+

toimipistettä yhdellä tilillä

99,99 %

sopimuksen mukainen saatavuus

Yli 300

integraatiota valikoimassa

Yritystason luottamus.

SOC 2

SOC 2 Type II

Tietoturvakäytännöt on suunniteltu SOC 2 Type II -vaatimuksia varten. Riippumaton auditointi on käynnissä.

PCI

PCI DSS

Stripe käsittelee korttimaksut PCI DSS -vaatimusten mukaisesti.

GDPR

GDPR-yhteensopiva

Käyttöoikeudet ja henkilötietojen hallintatyökalut tukevat yrityksenne GDPR-velvoitteiden hoitamista.

Salaus

Tiedot salataan tallennuksen ja siirron aikana.

Usein kysytyt kysymykset

Valmis skaalautumaan?

Käydään läpi toimipisteenne, nykyiset järjestelmänne ja tarvittavat yhteydet.

© 2026 Tiquo. "Tiquo" ja Tiquo-logo ovat Tiquo Ltd:n rekisteröityjä tavaramerkkejä.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Yksi alusta hotelleille, kylpylöille, liikuntatunneille, tapahtumille ja ravintoloille.

Tiquo Ltd
Lontoo, Iso-Britannia

LinkedInTop Performer Spring

Käytämme evästeitä

Voit hyväksyä tai hylätä analytiikkaan ja mainontaan käytettävät evästeet. Ilmoituksen sulkeminen hylkää ne.

Lue lisää