Pāriet uz galveno saturu

Viena platforma visām jūsu biznesa struktūrvienībām.

Tiquo atbalsta reālas vairāku struktūrvienību operācijas, kur atsevišķas atrašanās vietas, zīmoli vai juridiskās personas darbojas patstāvīgi, bet joprojām gūst labumu no kopīgas infrastruktūras. Iegūstiet centrālu pārskatāmību, kontrolētu autonomiju un finanšu skaidrību visā jūsu biznesā.
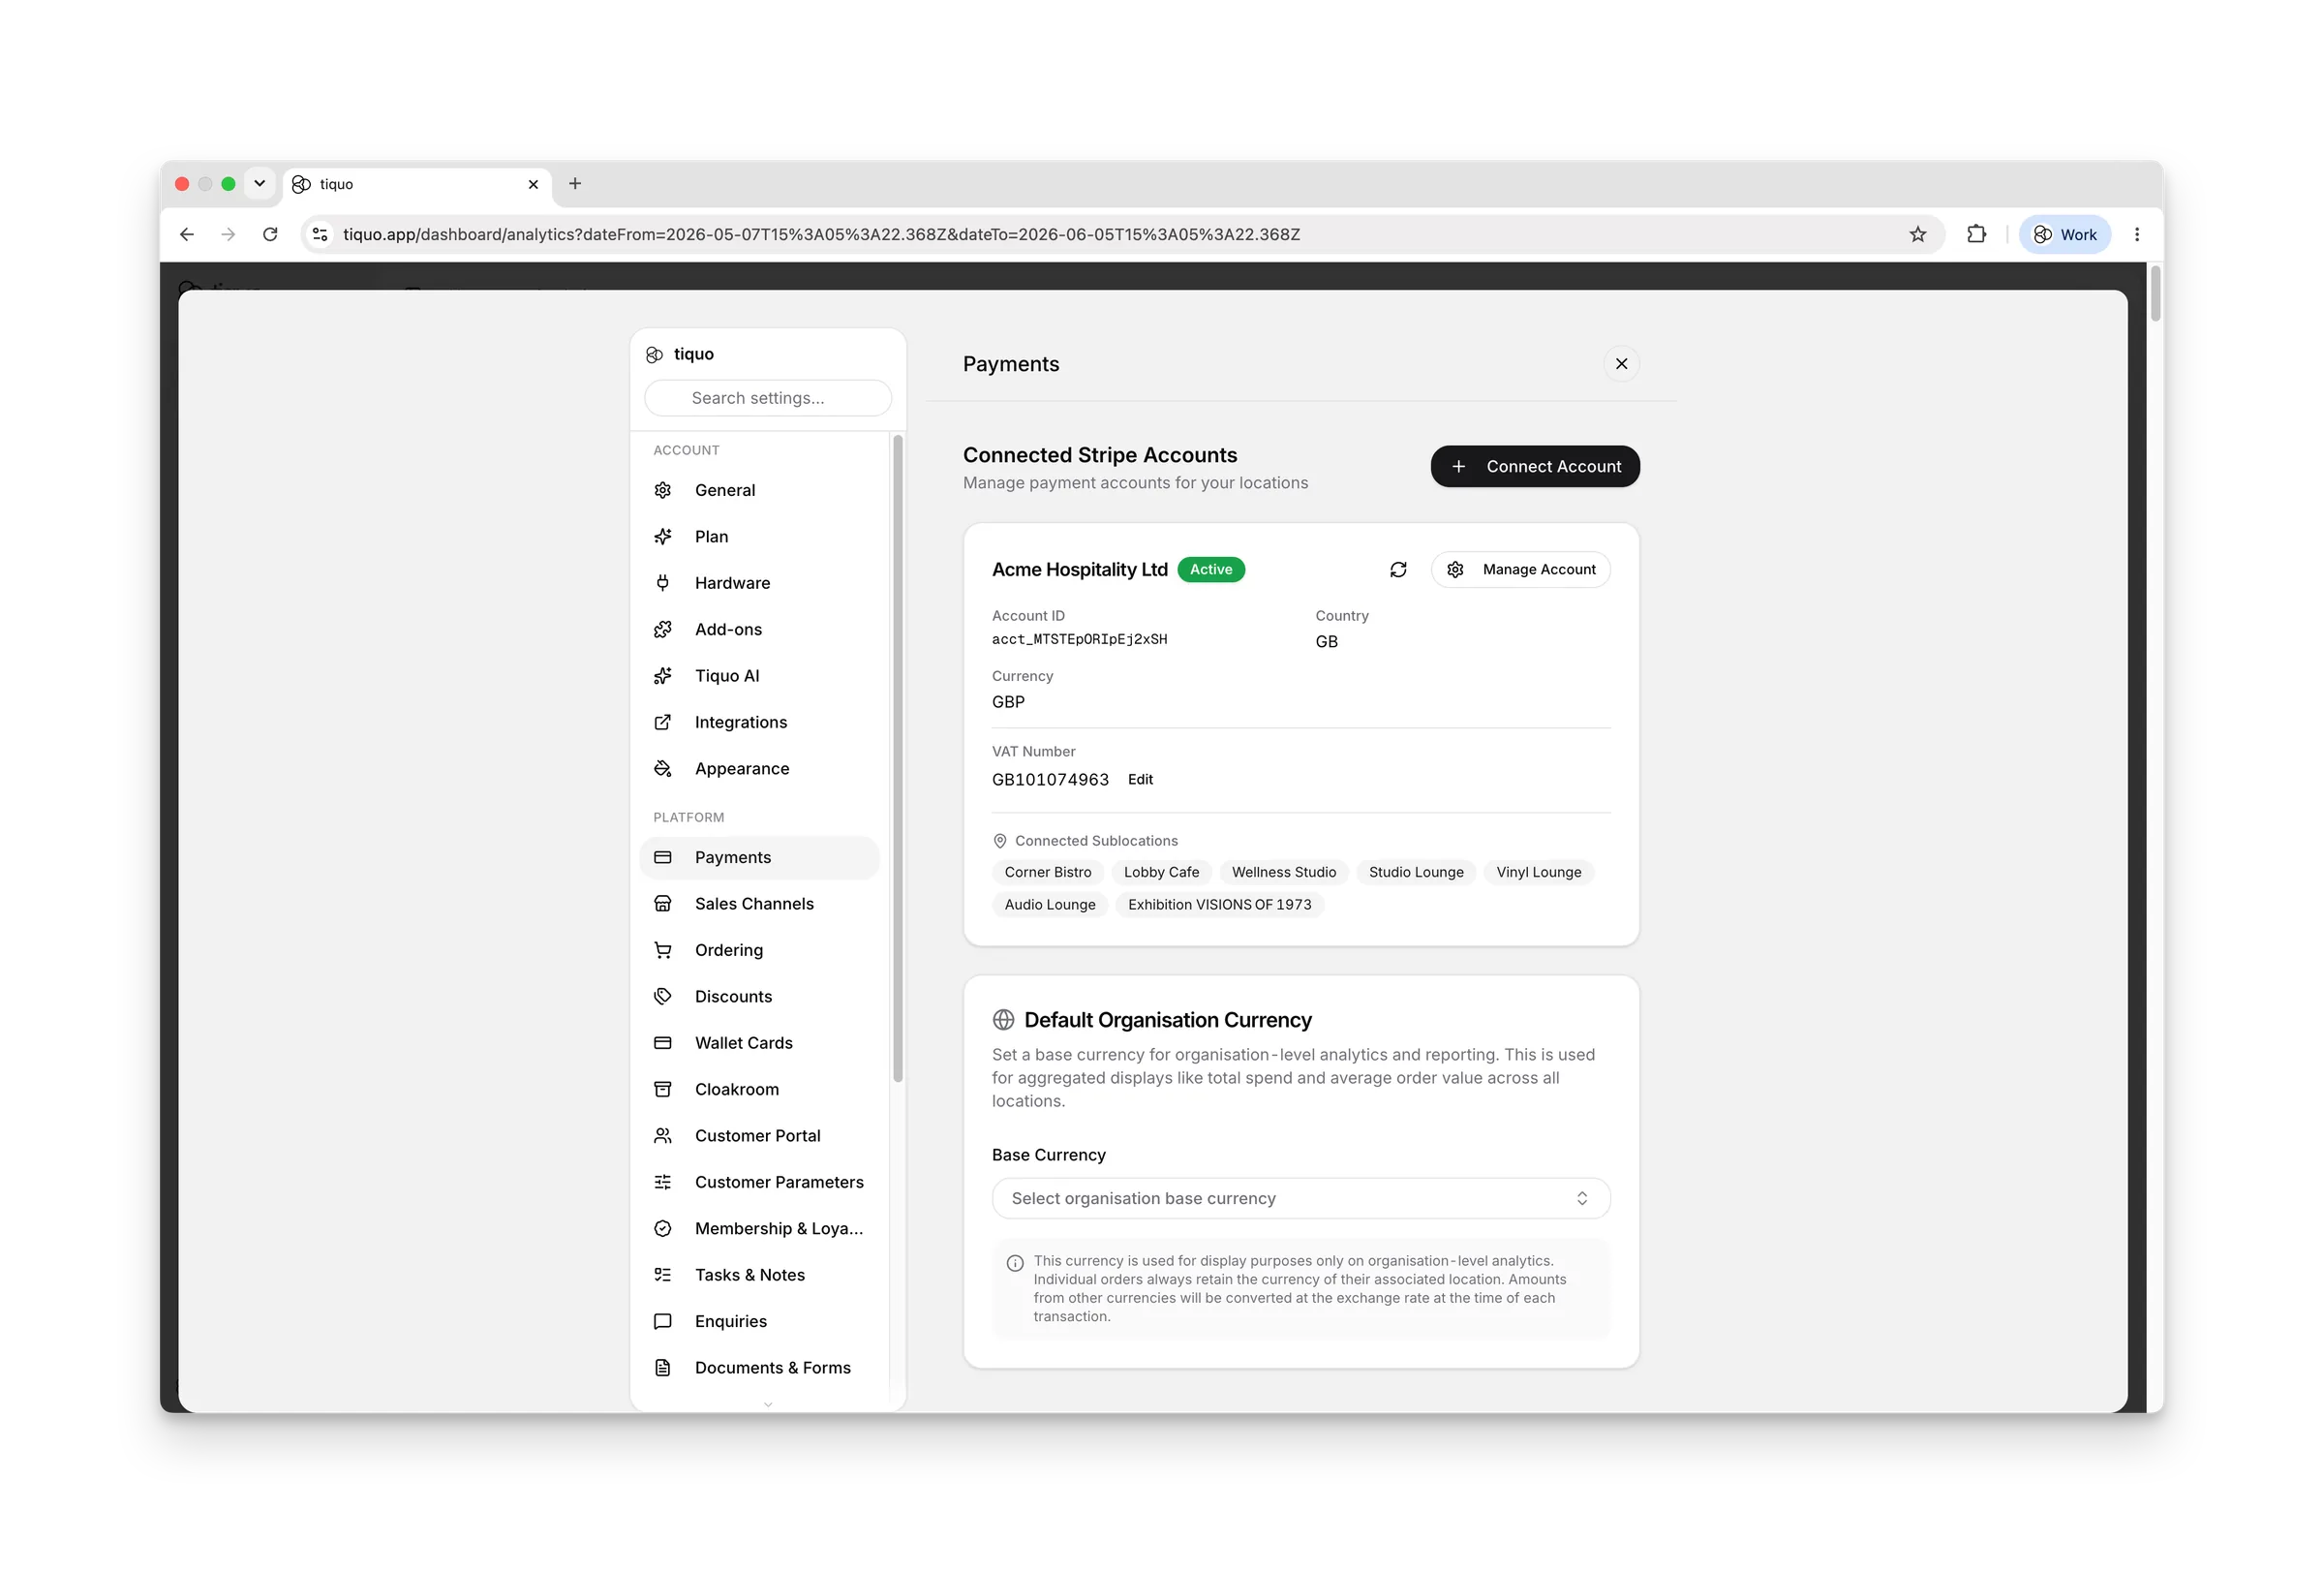
Tiquo dashboard for managing multiple locations and brands
Centrālā vadība

Centrālā vadība ar individuālu identitāti.

Pārvaldiet struktūrvienības ar precizitāti.

Definējiet juridiskās personas, atrašanās vietas, zīmolus, apakšnodaļas un biznesa vienības, kas atspoguļo jūsu organizācijas faktisko darbību.

Kopīgi standarti ar lokālu pielāgošanu.

Standartizējiet iestatījumus, piemēram, cenu loģiku, pakalpojumus un pārskatu veidnes, kur nepieciešams, vienlaikus ļaujot lokālu pielāgošanu, kur tas ir svarīgi.

Centralizētas politikas ar lokālu izpildi.

Piemērojiet kopīgas politikas un noteikumus struktūrvienības līmenī un izpildiet tos, kur nepieciešams, nenoņemot lokālo kontroli.

Add Sublocation
Skaitļos

Vairāk pārskatāmības. Mazāk pieskaitāmo izmaksu.

Līdz pat
70%

administratīvā laika samazinājums vairāku atrašanās vietu pārvaldībā

Līdz pat
5x

ātrākas atskaites visā jūsu portfelī

Līdz pat
100+

atrašanās vietas pārvaldītas vienā Tiquo kontā

Konsekventi dati

Mērogojamas operācijas ar konsekventiem datiem.

Vienots datu modelis starp struktūrvienībām.

Rezervācijas, maksājumi, klienti, veidlapas, dalības un pārskati, viss izmanto vienotu datu struktūru visā jūsu biznesā.

Bez pretrunīgiem ierakstiem.

Tā kā dati ir vienoti, jūs izvairāties no neatbilstībām, manuālas tīrīšanas un nesaistītiem operatīvajiem skatiem.

Reāllaika sinhronitāte.

Atjauninājumi vienā struktūrvienībā uzreiz parādās pārskatos visā platformā ar pilnu izsekojamību.

Finanšu skaidrība

Finanšu skaidrība starp portfeļiem.

Struktūrvienībai specifiski finanšu skati.

Skatiet ieņēmumus, izmaksas, komisijas un nenomaksātos atlikumus katrai juridiskajai personai vai biznesa vienībai.

Vienkāršota starpstruktūrvienību saskaņošana.

Iekšējie darījumi un norēķini starp struktūrvienībām tiek fiksēti skaidri, samazinot manuālas grāmatvedības korekcijas.

Konsolidēti finanšu pārskati.

Apvienojiet finanšu rezultātus starp struktūrvienībām portfeļa līmeņa informācijas paneļos, saglabājot struktūrvienību līmeņa detaļu pieejamību.

Piekļuves kontrole

Darbplūsmu un piekļuves kontrole.

Struktūrvienību apzinoši lomas un atļaujas.

Iestatiet, kurš ko var darīt atsevišķās struktūrvienībās, komandās vai centrālās administrācijas līmenī.

Vietējie vadītāji ar kontrolētu autoritāti.

Piešķiriet vietējai vadībai operatīvo pilnvaru, vienlaikus saglabājot korporatīvo politiku un pārskatāmību.

Komandas aktivitātes izsekošana.

Izsekojiet, kurš veica izmaiņas un kur, ar auditam draudzīgu vēsturi un uz lomām balstītu piekļuvi.

Gatavs izaugsmei

Mērogojas līdzi jūsu organizācijas izaugsmei.

Pievienojiet struktūrvienības bez sistēmas pārbūves.

Izveidojiet jaunus zīmolus, nodaļas vai atrašanās vietas, nemainot sistēmas vai nedublējot infrastruktūru.

Konsekventa lietotāja pieredze personālam.

Lietotāji, kas strādā vairākās struktūrvienībās, piedzīvo konsekventas darbplūsmas un pazīstamas saskarnes.

Atbalsts sarežģītām organizatoriskajām struktūrām.

Pārvaldiet portfeļus, kur atrašanās vietām, juridiskajām personām un nodaļām nepieciešami atšķirīgi noteikumi un pārskati.

BUJ

Vairāk pārskatāmības. Mazāk pieskaitāmo izmaksu.

© 2026 Tiquo. "Tiquo" un Tiquo logotips ir Tiquo Ltd reģistrētas preču zīmes.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Vienota platforma viesnīcām, SPA, nodarbībām, pasākumiem, restorāniem un vēl daudz kam.

Tiquo Ltd
London, UK

LinkedInTop Performer Spring

Mēs izmantojam sīkdatnes

Mēs izmantojam sīkdatnes, lai uzlabotu jūsu pieredzi mūsu vietnē. Turpinot pārlūkošanu, jūs piekrītat mūsu sīkdatņu izmantošanai.

Uzzināt vairāk