Pāriet uz galveno saturu

Uzņēmuma infrastruktūra globālai viesmīlībai.

Apvienojiet vairāku darbības vietu POS, pasūtījumus, rezervācijas, klientu un uzņēmumu profilus, dalību, pieprasījumus, veidlapas, mārketingu, krājumus, maksājumus un pārskatus. Nosakiet piekļuves tiesības un ieviešanas plānu. Integrācijām izmantojiet pieejamo API un notikumu paziņojumus.
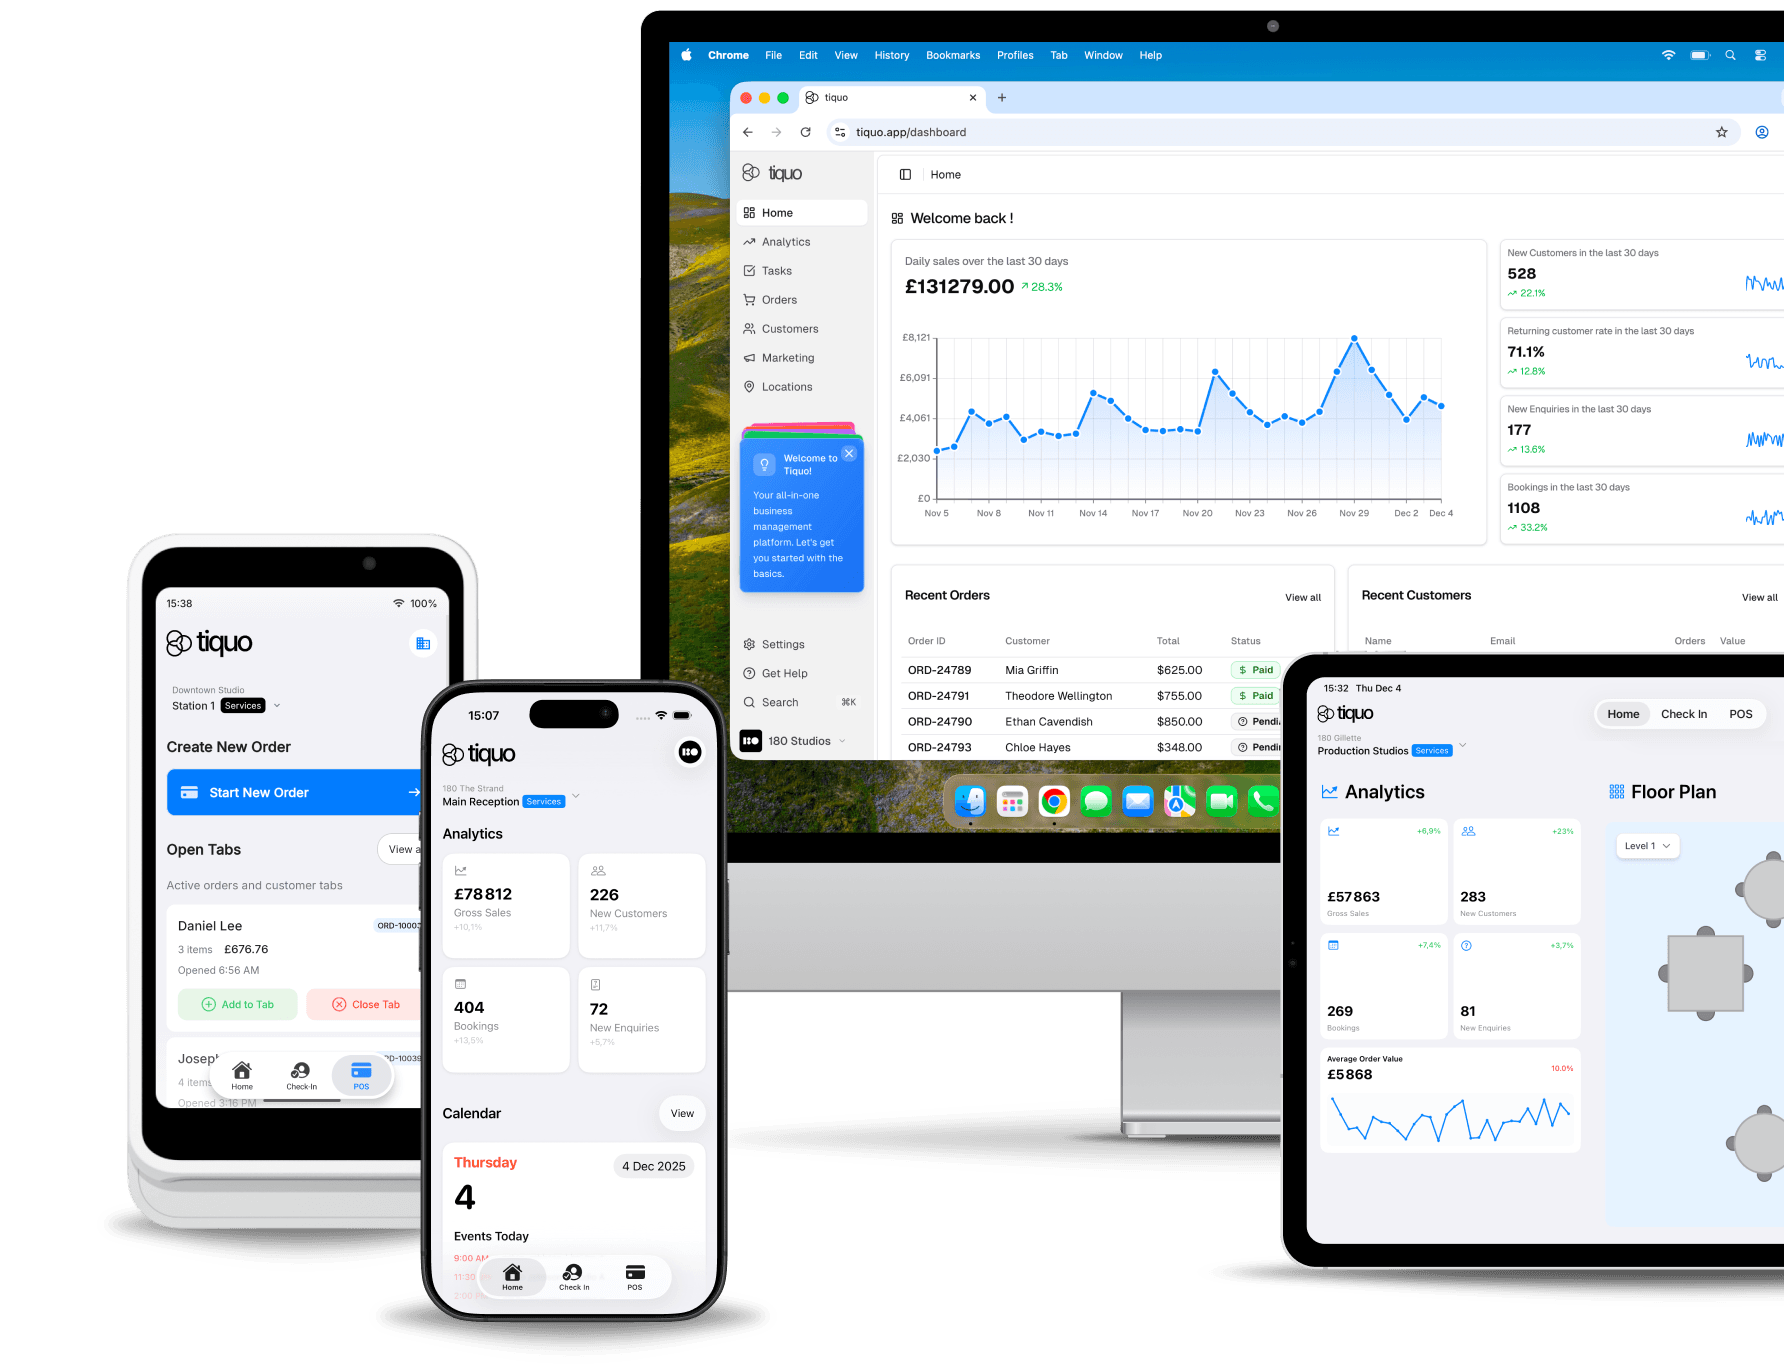
Veidots mērogam. Izstrādāts sarežģītībai.

Grupai ar 10 vai 1000 darbības vietām vajadzīgs atbilstošs ieviešanas plāns. Izvērtēsim jūsu struktūru, datu apjomu, piekļuves tiesības un veiktspējas prasības pirms vienošanās par risinājumu.

Uzņēmuma drošība.

SOC 2 Type II audits tiek veikts. Atbilst PCI DSS un GDPR prasībām, ar SSO, audita žurnāliem, uz lomām balstītām atļaujām un stingru datu nošķiršanu starp struktūrvienībām.

Globālas darbības.

Iestatiet atbalstītās valūtas, valodas un vietējos nodokļu noteikumus. Maksājumu pieejamību un katras valsts prasības pārbaudiet ieviešanas laikā.

Vairāku zīmolu arhitektūra.

Katram zīmolam nosakiet noformējumu, cenas un pakalpojumus. Kopīgojiet izvēlētos iestatījumus un datus atbilstoši uzņēmuma noteikumiem un piekļuves tiesībām.

API-vispirms platforma.

Izmantojiet pieejamos REST API resursus savienojumiem ar ERP, CRM, PMS un datu noliktavām. Konkrētās darbības, datu laukus un ierobežojumus pārbaudiet pirms izstrādes.

Īpašs atbalsts.

Enterprise ietver prioritāru atbalstu un īpašu klienta vadītāju. Darba laiku, atbildes mērķtermiņus, ieviešanu un individuālu SLA nosaka līgums.

Uzlabota analītika.

Apkopojiet darbības vietu datus, salīdziniet zīmolus un izmantojiet pieejamos eksportus tālākai analīzei.

Portfeļa pārvaldība

Viena platforma. Neierobežots mērogs.

Hierarhiska organizācija.

Atspoguļojiet uzņēmuma reģionus, zīmolus, juridiskās personas un darbības vietas un nosakiet, kā to dati tiek apkopoti pārskatos.

Centralizēti standarti, lokāla elastība.

Nosakiet kopīgas cenas un procesa noteikumus, pēc tam paredziet vajadzīgos izņēmumus atsevišķās darbības vietās.

Starpīpašumu viesu atpazīšana.

Kopīgojiet viesu profilus, preferences un apmeklējumu vēsturi starp izvēlētajiem zīmoliem un vietām, ievērojot piekļuves tiesības un datu izmantošanas noteikumus.

Konsolidētas finanšu darbības.

Saistiet maksājumus ar attiecīgo juridisko personu un pārbaudiet tos pārskatos. Grāmatvedības sadalījums un salīdzināšana jāveic atbilstoši uzņēmuma uzskaites kārtībai.

Add Sublocation
Skaitļos

Uzņēmuma līmeņa veiktspēja.

100+

darbības vietas vienā kontā

99,99%

pakalpojuma pieejamības SLA

300+

integrāciju katalogā

Uzņēmuma integrācijas

Savienojiet visu savu tehnoloģiju kopu.

Izvērtēsim, kā savienot Tiquo ar jūsu esošajām sistēmām, kuri dati jāapmaina un kā jāapstrādā izņēmumi. Atbalsts ir atkarīgs no konkrētā risinājuma.

ERP sistēmas

Izvērtējami savienojumi ar SAP, Oracle, Microsoft Dynamics un citām ERP sistēmām.

CRM platformas

Izvērtējami savienojumi ar Salesforce, HubSpot un Microsoft Dynamics CRM.

Grāmatvedība

Pārbaudiet datu apmaiņas iespējas ar Xero, QuickBooks, Sage vai savu virsgrāmatas sistēmu.

Identitātes nodrošinātāji

Pārbaudiet vienotās pierakstīšanās iespējas ar Okta, Azure AD vai Google Workspace.

Īpašuma pārvaldība

Izvērtējiet savienojumu ar Opera, Mews, Cloudbeds vai savu PMS.

Kanālu pārvaldnieki

Pārbaudiet savienojumu un datu apmaiņas iespējas ar SiteMinder, Cloudbeds vai RateGain.

BI un analītika

Izvērtējiet datu nodošanu Tableau, Power BI, Looker vai uzņēmuma datu noliktavai.

Pielāgots API

Pieejamie REST API resursi pielāgotām integrācijām un procesiem.

Drošība un atbilstība

Uzņēmuma līmeņa uzticamība.

SOC 2

SOC 2 Type II

Drošības kontroles, kas veidotas, lai atbilstu SOC 2 Type II prasībām uzņēmuma datu aizsardzībai.

PCI

PCI DSS

Droša karšu apstrāde un maksājumu atbilstība.

VDAR

VDAR atbilstošs

Eiropas privātuma un datu aizsardzības standarti, kas iebūvēti platformas dizainā.

Šifrēšana

Datu šifrēšana glabāšanas un pārsūtīšanas laikā.

BUJ

Gatavi pārveidot savu portfeli?

Sazinieties ar komandu, lai apspriestu Enterprise plānu.

© 2026 Tiquo. "Tiquo" un Tiquo logotips ir Tiquo Ltd reģistrētas preču zīmes.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Vienota platforma viesnīcām, SPA, nodarbībām, pasākumiem, restorāniem un vēl daudz kam.

Tiquo Ltd
Londona, Apvienotā Karaliste

LinkedInTop Performer Spring

Mēs izmantojam sīkdatnes

Izvēlieties, vai atļaut analītikas un reklāmas sīkdatnes. Varat piekrist vai noraidīt to izmantošanu. Aizverot šo paziņojumu, jūs tās noraidāt.

Uzzināt vairāk