Pāriet uz galveno saturu
Visi raksti
OperācijasFeb 19, 2026

Kā iegūt uzticamas atskaites vairāku vietu viesmīlības biznesā
Ja nedēļas atskaitei jālejupielādē vairāki CSV faili un manuāli jāsalīdzina summas, pierakstiet, kur rodas lielākais darbs. Tas palīdzēs saprast, vai problēma ir datos, savienojumos vai aprēķinos.

Restorānu vai viesnīcu grupā ieņēmumi, noslodze, dalība un citi rādītāji var nākt no dažādām sistēmām. Lai tos apvienotu, jāvienojas par periodiem, kategorijām un aprēķinu noteikumiem.

Ja vadība nevar izskaidrot atšķirības starp atskaitēm, lēmumi var aizkavēties. Finanšu komandas laiku tad aizņem datu pārbaude. Vispirms noskaidrojiet, kuras neatbilstības atkārtojas un kā tās ietekmē darbu.

Kāpēc vairāku vietu atskaites salūzt

Problēmas var rasties arī tad, ja visās vietās izmanto vienu sistēmu. Atšķirīgi iestatījumi, datu ievades kārtība vai rādītāju definīcijas padara rezultātus grūti salīdzināmus.

Piemēram, piecu restorānu grupa var izmantot kopīgu kasi, bet rezervācijas un pasākumus pārvaldīt citur. Grupas atskaitei vajadzīga skaidra šo avotu saistība: vietu identifikatori, kategorijas un darījumu atsauces.

Datu noliktava vai analītikas rīks var palīdzēt apvienot avotus, taču vispirms jāvienojas par datu apstrādi. Ēdināšanas ieņēmumu salīdzinājumā jāņem vērā nodokļi, atmaksas, valūtas un izvēlētā perioda robežas.

Atskaites kvalitāte ir atkarīga no ievades datiem neatkarīgi no tā, kur atskaite tiek veidota. Nepilniem vai novēlotiem ierakstiem jābūt pamanāmiem, lai tos nevarētu sajaukt ar galīgiem rezultātiem.

Ko patiesībā prasa uzticamas atskaites vairākās vietās

Sāciet ar kopīgām rādītāju definīcijām un pārbaudēm pie datu avota. Pēc tam nosakiet, cik bieži katram pārskatam jāatjaunojas un kurš risina neatbilstības.

Saistīti pasūtījumu un maksājumu ieraksti atvieglo pārbaudi. Tiquo izmanto šādas saites, lai darījumus būtu vieglāk izsekot, taču komisijas, atmaksas un izņēmumi joprojām jāņem vērā. Kopīga platforma pati par sevi negarantē pareizu uzskaiti.

Datu atjaunošanas biežumam jāatbilst uzdevumam. Maiņas vadītājam var būt vajadzīgs aktuāls pasūtījumu pārskats, savukārt mēneša finanšu atskaitei — pārbaudīti un slēgti dati. Abos gadījumos norādiet, kad dati pēdējo reizi atjaunoti.

Ja grupā ir vairākas juridiskās personas, atskaitēm jāsaglabā attiecīgais ieņēmumu un izmaksu sadalījums. Konfigurāciju un konsolidācijas noteikumus saskaņojiet ar finanšu komandu; daļai darījumu var būt vajadzīgas korekcijas.

Klientu analīzei vairākās vietās vajadzīga pareiza profilu sasaistīšana. Pārbaudiet dublikātus, saziņas preferences un piekļuves tiesības, lai kopīgā vēsture būtu gan lietderīga, gan pieejama atbilstošajiem darbiniekiem.

Kā Tiquo to risina

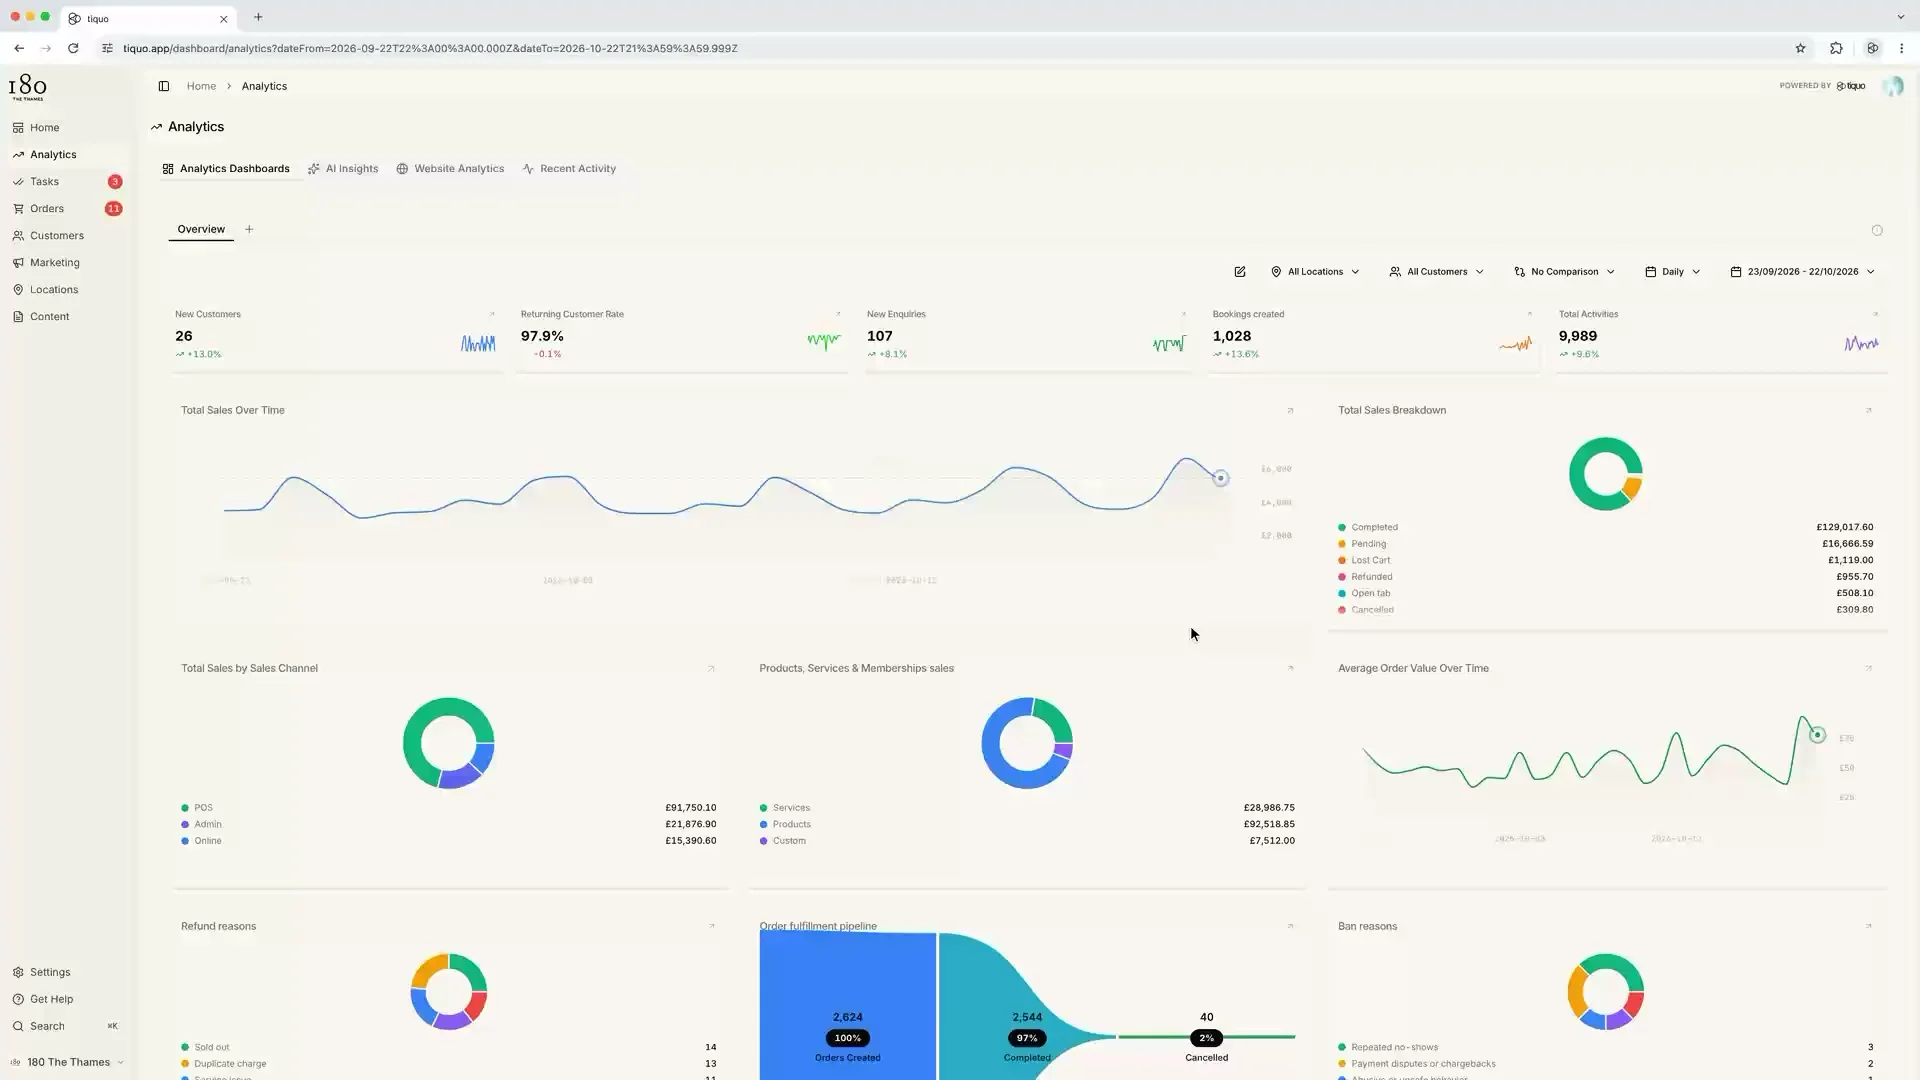
Tiquo apvieno kases, rezervāciju, dalības, maksājumu un CRM rīkus. Grupas pārskatos var izmantot šo moduļu datus; ārējo sistēmu informācijai jāprecizē vajadzīgie savienojumi.

Kopīgi ieraksti var samazināt manuālu eksportu skaitu. Pārskatu ieviešanā tik un tā jāpārbauda summas, periodi, darījumu statusi un datu atjaunošanās. Atšķirībām jābūt izskaidrojamām līdz konkrētam ierakstam.

Tiquo grupas pārskati ļauj apkopot izmantoto vietu un pakalpojumu datus. Konfigurētiem savienotajiem kontiem maksājumu var sadalīt starp saņēmējiem, taču tas neaizstāj finanšu konsolidāciju, rēķinu pārbaudi vai savstarpējos norēķinus.

Klientu analītika līdzās vēsturei piedāvā kopējās vērtības un nākamā pasūtījuma aplēses. Tās var palīdzēt izvēlēties, ko izpētīt sīkāk, bet nedrīkst sajaukt ar jau notikušiem darījumiem.

Social Graph attēlo klientu un uzņēmumu saiknes, kas fiksētas sistēmas datos. Šādas saiknes var palīdzēt analizēt grupu rezervācijas vai uzņēmumu kontus, taču tās pašas par sevi nepierāda cilvēku savstarpējo ietekmi.

Ko no tā ņemt līdzi

Uzticamu pārskatu var veidot gan kopīgā platformā, gan no vairākiem savienotiem avotiem. Nepieciešami vienoti noteikumi, datu kvalitātes pārbaudes un skaidra atbildība par kļūdu novēršanu.

Sāciet ar vienu svarīgu atskaiti un pārbaudiet tās aprēķinu no avota līdz gala summai. Kad šis process ir saprotams un atkārtojams, to var izmantot pārējiem grupas pārskatiem.

© 2026 Tiquo. "Tiquo" un Tiquo logotips ir Tiquo Ltd reģistrētas preču zīmes.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Vienota platforma viesnīcām, SPA, nodarbībām, pasākumiem, restorāniem un vēl daudz kam.

Tiquo Ltd
Londona, Apvienotā Karaliste

LinkedInTop Performer Spring

Mēs izmantojam sīkdatnes

Izvēlieties, vai atļaut analītikas un reklāmas sīkdatnes. Varat piekrist vai noraidīt to izmantošanu. Aizverot šo paziņojumu, jūs tās noraidāt.

Uzzināt vairāk