Ką šiuolaikiška viešbučio PMS sistema iš tikrųjų turėtų daryti 2026 m.
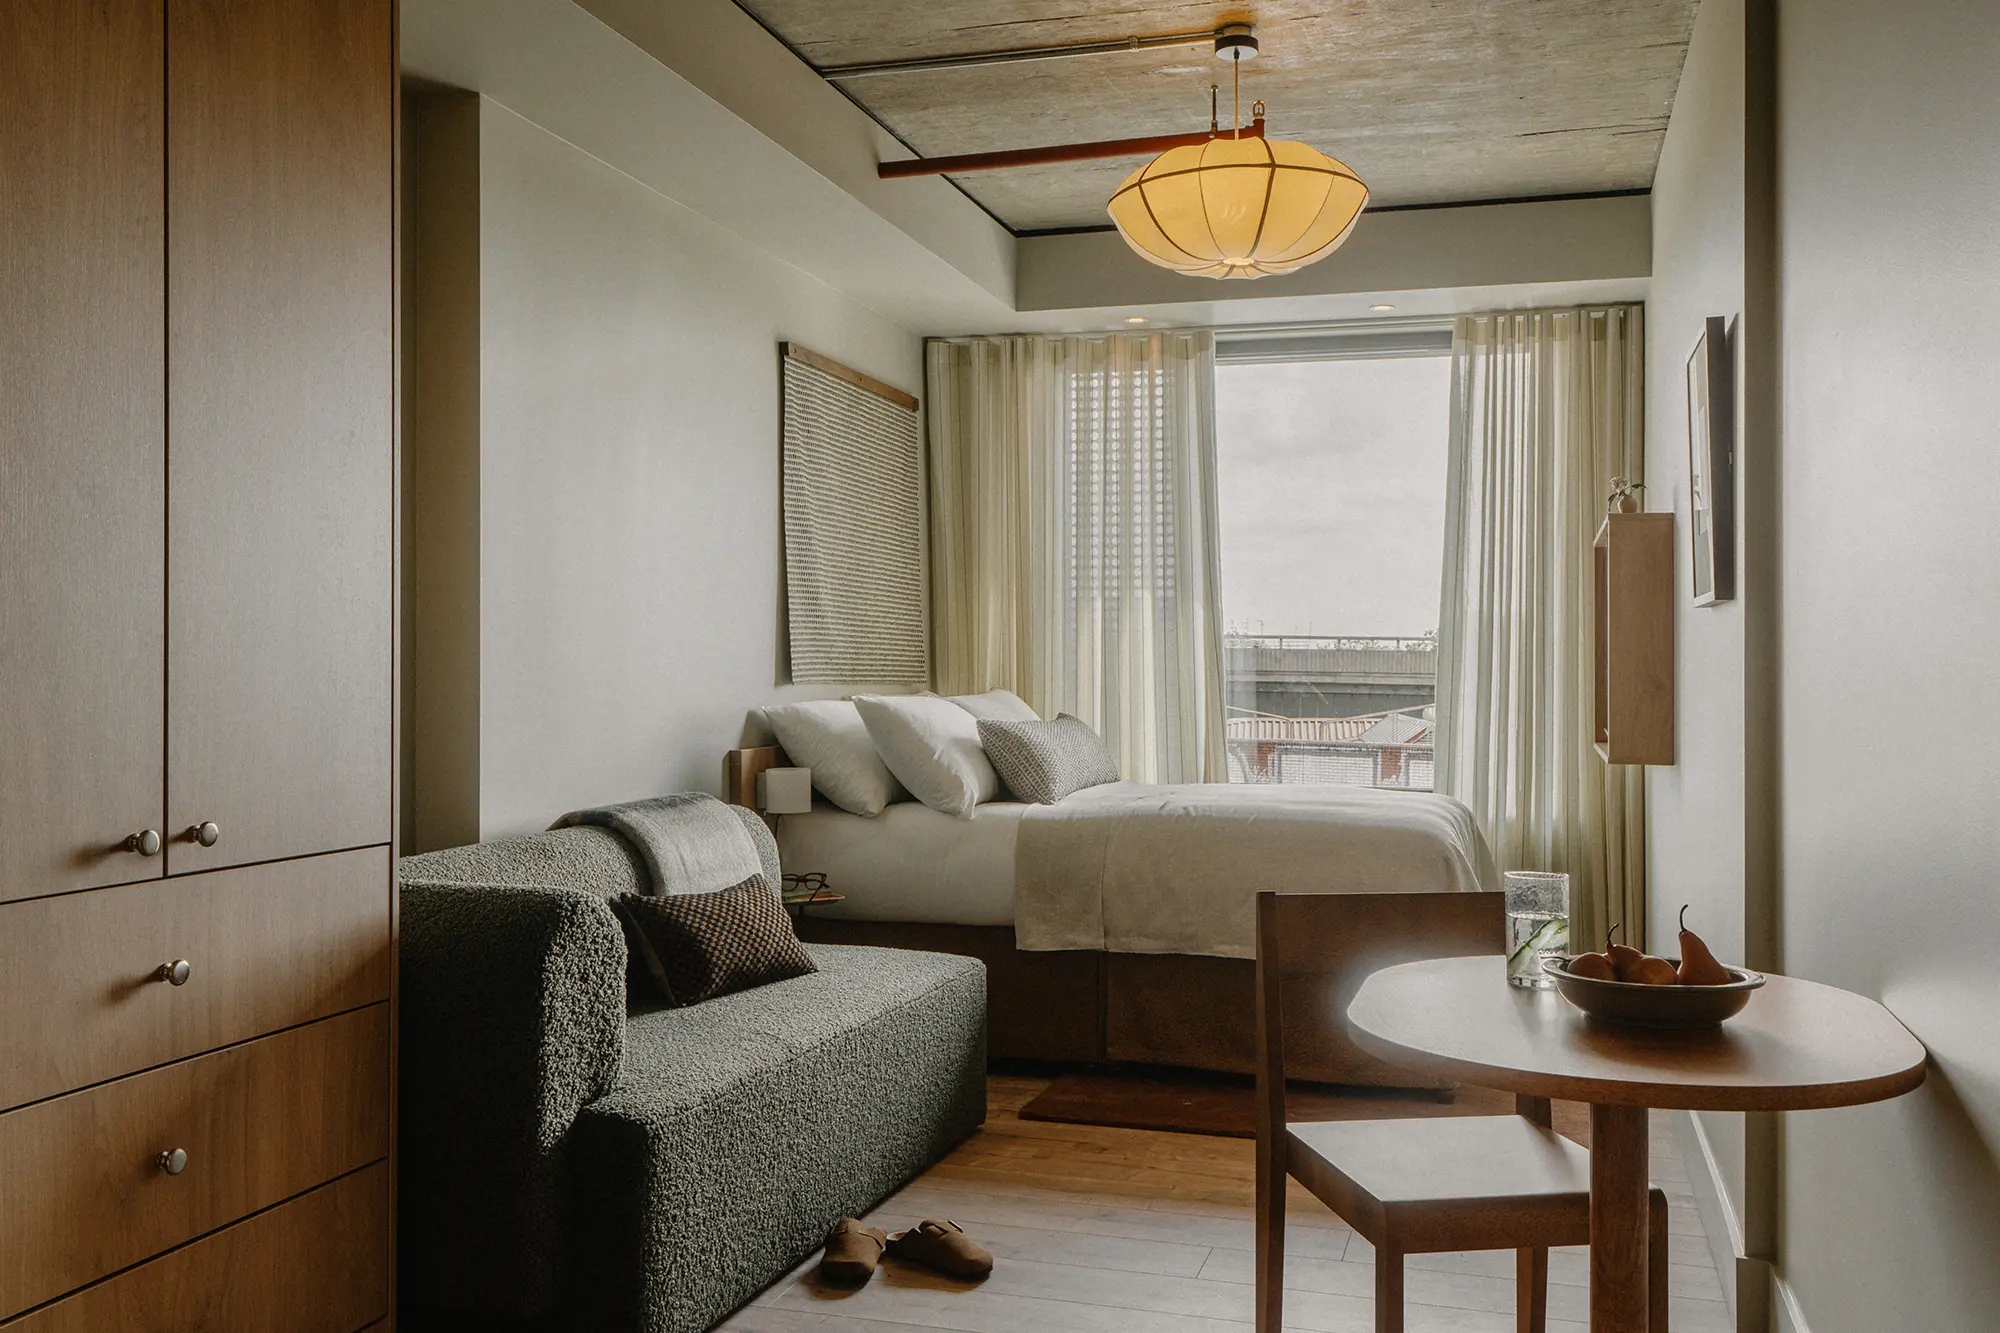
Viešbučio valdymo sistemos skiriasi savo apimtimi ir veikimo principu. Renkantis PMS svarbiau patikrinti reikalingus procesus, nei spręsti pagal sąsajos išvaizdą ar produkto amžių.
2026 m. viešbučio veikla gali apimti ne tik nakvynę, bet ir restoraną, spa, renginius, darbo erdves, narystes bei prekybą. PMS vertinimas turi apimti visas jūsų teikiamas paslaugas.
Toliau – užduotys, kurias verta įtraukti į palyginimą.
Tai turėtų būti operacinė sistema, ne siauras įrankis
PMS paprastai prasideda nuo kambarių, tarifų ir rezervacijų. Išsiaiškinkite, kaip ji apima restoraną, spa, klientų profilius, renginius ir mokėjimus: tiesiogiai ar per papildomas sistemas.
Atskirose sistemose kaupiamus duomenis reikia tinkamai susieti. Pavyzdžiui, spa komandai gali būti naudinga žinoti, kad rezervuojantis žmogus yra grįžtantis svečias, praėjusį kartą išleidęs keturis tūkstančius svarų. Šią informaciją turi matyti tik tam teisę turintys darbuotojai.
Išbandykite visą viešnagę nuo rezervacijos iki išvykimo. Kai svečias prašo pridėti vakarienę, spa procedūrą ar minibarą prie kambario sąskaitos, patikrinkite, kaip ir kada mokestis atsiranda PMS.
Ji turėtų žinoti, kas jūsų svečiai iš tikrųjų yra
Vardas, el. paštas ir rezervacijų istorija yra profilio pradžia. Papildomi duomenys naudingi tiek, kiek padeda aptarnauti svečią.
Bendrame profilyje gali būti restorano apsilankymai, spa procedūros, renginiai, narystė, lojalumas ir dovanų kortelės. Patikrinkite, iš kur šie įrašai gaunami ir kaip atpažįstamas tas pats žmogus.
Pavyzdžiui, registratūra mato, kad svečias pernai lankėsi du kartus, mėgsta rytines spa procedūras ir ramesnį stalą restorane. Turėdama tiksliai užfiksuotus pageidavimus, komanda gali pasiruošti jo apsilankymui.
Ryšiai tarp kartu rezervuojančių svečių ar įmonės kontaktų gali padėti aptarnauti grupes. Tiquo Social Graph pateikia tokius ryšius pagal sistemoje turimus duomenis.
Tiquo šalia veiklos istorijos pateikia prognozuojamą kliento vertę ir numatomą kito užsakymo laiką. Tai orientyrai, kuriuos reikia vertinti kartu su faktiniais duomenimis.
Ji turėtų automatiškai tvarkyti kelių subjektų finansus
Kambarius, restoraną ir spa gali valdyti skirtingi juridiniai asmenys. Tokiu atveju svarbu žinoti, kam priklauso kiekviena svečio sumokėta suma ir kaip ji bus apskaityta.
Finansų komandai turi būti aišku, ką sistema paskirsto pati, o ką reikės tikrinti ar registruoti atskirai. Tai verta išbandyti dar prieš diegimą.
Tinkamai sukonfigūruotas mokėjimų paskirstymas gali sumažinti rankinį darbą. Vis dėlto reikia patikrinti sąskaitas, grąžinimus ir išmokas bei suderinti procesą su apskaita.
Ji turėtų leisti svečiams tvarkyti daug patiems
2026 m. savitarna suteikia svečiui galimybę dalį veiksmų atlikti telefonu jam patogiu metu. Kartu turi likti aiškus būdas kreiptis į darbuotoją.
Savitarnos bandyme patikrinkite prisijungimą, registraciją atvykstant ir išvykstant, sąskaitos peržiūrą, mokėjimą bei papildomų paslaugų užsakymą.
Tiquo leidžia klientams ir įmonėms naudoti iš anksto papildytą likutį tinkamoms prekėms, paslaugoms ir rezervacijoms. Papildymai, panaudojimai, korekcijos ir grąžinimai registruojami ataskaitose.
Apple ir Google Wallet korteles svečias gali laikyti telefone. Narystės kortelė savaime netampa kambario raktu: durų atrakinimui reikia suderinamos prieigos sistemos ir atskiro paruošimo.
Ji turėtų veikti kiekviename įrenginyje be kompromisų
Įrenginių palaikymą tikrinkite pagal konkrečias užduotis. Funkcija gali veikti naršyklėje, tačiau spausdinimui, mokėjimams ar prieigos kontrolei gali reikėti papildomos įrangos.
Registratūrai gali reikėti terminalo, restorano vadovui – planšetės, o renginių koordinatoriui ir kambarių tvarkymo komandai – telefono. Kiekvieną scenarijų išbandykite atskirai.
Patikrinkite reikalingas funkcijas naršyklėje, „iPhone“, „iPad“, „Android“ ir POS įrangoje, kurią planuojate naudoti. Svarbu, kad darbuotojas savo įrenginyje galėtų atlikti jam skirtą darbą.
Ji turėtų sujungti visą svečio kelionę
Svečias gali apsilankyti parodoje ar restorane dar prieš pirmą nakvynę. Jei šie įrašai susieti, viešbučio komanda gali geriau suprasti jo ankstesnius apsilankymus.
Bendra veiklos istorija padeda išlaikyti ryšį tarp rezervacijų, pirkimų ir narystės. Tam reikia patikimai atpažinti klientą ir tvarkyti pasikartojančius įrašus.
Turint šią informaciją galima pasiūlyti tinkamą papildomą paslaugą: spa procedūrą viešbučio svečiui ar kvietimą į parodą restorano lankytojui. Pasiūlymai turi atitikti kliento pageidavimus ir komunikacijos sutikimus.
Ji turėtų prisitaikyti prie jūsų, ne jūs prie jos
30 kambarių nedidelio viešbučio ir 500 kambarių konferencinio viešbučio poreikiai skiriasi. Mišrios paskirties objekte dar prisideda restoranų, spa ir renginių procesai.
Prieš rinkdamiesi PMS aprašykite registracijos eigą, tarifus ir ataskaitų kategorijas. Patikrinkite, ką galima nustatyti sistemoje ir kur reikėtų keisti dabartinį darbą.
Palyginkite registracijos, kambarių tvarkymo, renginių pasiūlymų ir sutarčių valdymą. Formos bei elektroniniai parašai naudingi, kai užpildyti dokumentai lieka susieti su atitinkama rezervacija ar klientu.
Kur čia Tiquo
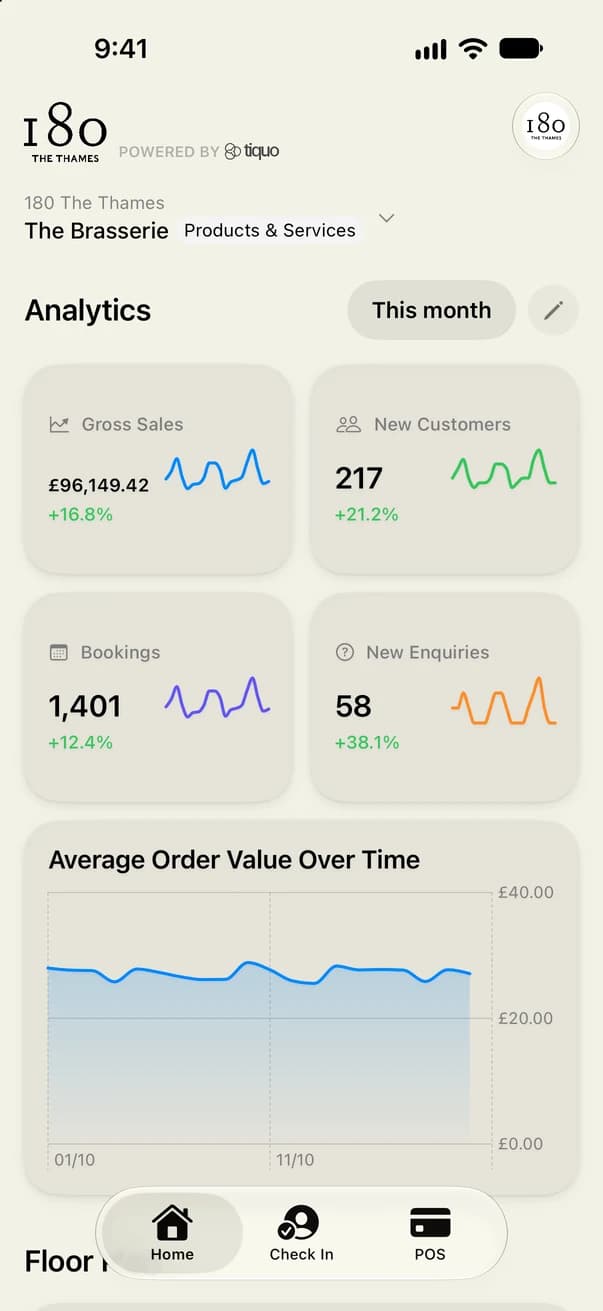
Tiquo vienoje platformoje apima viešbučio valdymą, POS, rezervacijas, bilietus, narystes, CRM, renginius, atvykimo registravimą, mokėjimus ir analitiką.
Mišrios paskirties objektui tai suteikia galimybę daugiau paslaugų valdyti kartu. Palyginkite reikalingas funkcijas su tuo, ką apima numatyta Tiquo sąranka.
Tiquo susieja klientų profilius, rezervacijas, užsakymus, mokėjimus, narystes, formas ir ataskaitas. PMS jungtys, mokėjimų paskirstymas, klientų programėlės ir diegimo paslaugos priklauso nuo konfigūracijos bei sutartos apimties.




Naujausios istorijos

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.