Kaip Tiquo ir Stripe maitina globalius mokėjimus pirmaujančioms svetingumo grupėms
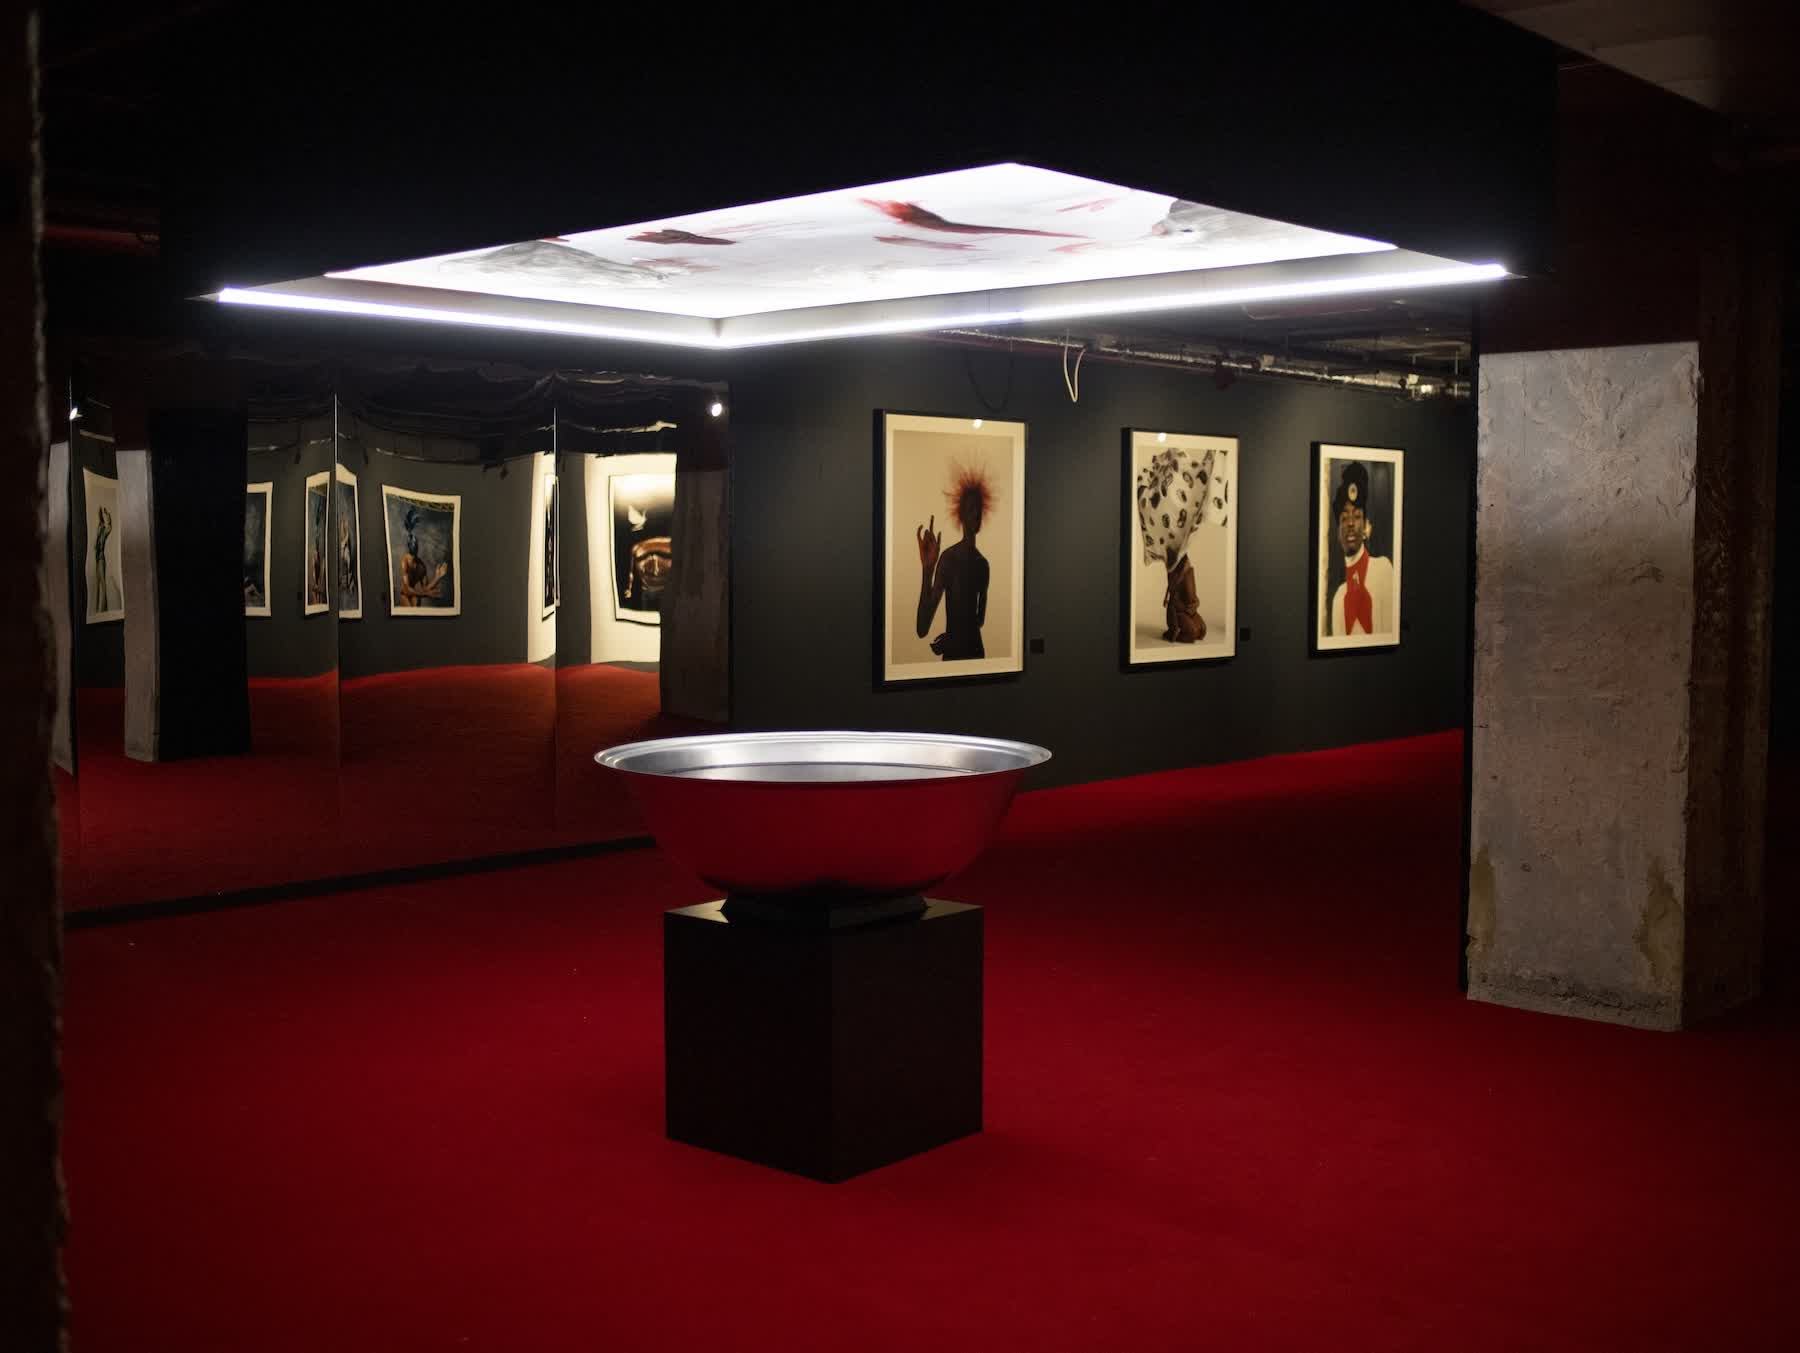
Viešbutis gali valdyti restoraną, spa, darbo erdves ir parduotuvę. Narių klubas – renginius, užsiėmimus ir apgyvendinimą. Šias paslaugas kartais teikia skirtingi juridiniai asmenys.
Todėl svarbu suderinti ir svečio atsiskaitymą, ir finansų komandos darbą.
Mokėjimų problema, apie kurią retai kalbama
Jei kortelių mokėjimai, rezervacijos, narystės ir sąskaitos tvarkomi atskirai, darbuotojams gali tekti derinti kelių sistemų įrašus. Svečias už vieną apsilankymą taip pat gali atsiskaityti kelis kartus.
Susiejus šiuos procesus galima sumažinti pasikartojančių veiksmų.
Tiquo susieja užsakymus, rezervacijas, klientų duomenis ir mokėjimus. Stripe apdoroja mokėjimus pagal palaikomą šalį, metodą ir paskyrų sąranką.
Kaip tai iš tiesų atrodo praktikoje
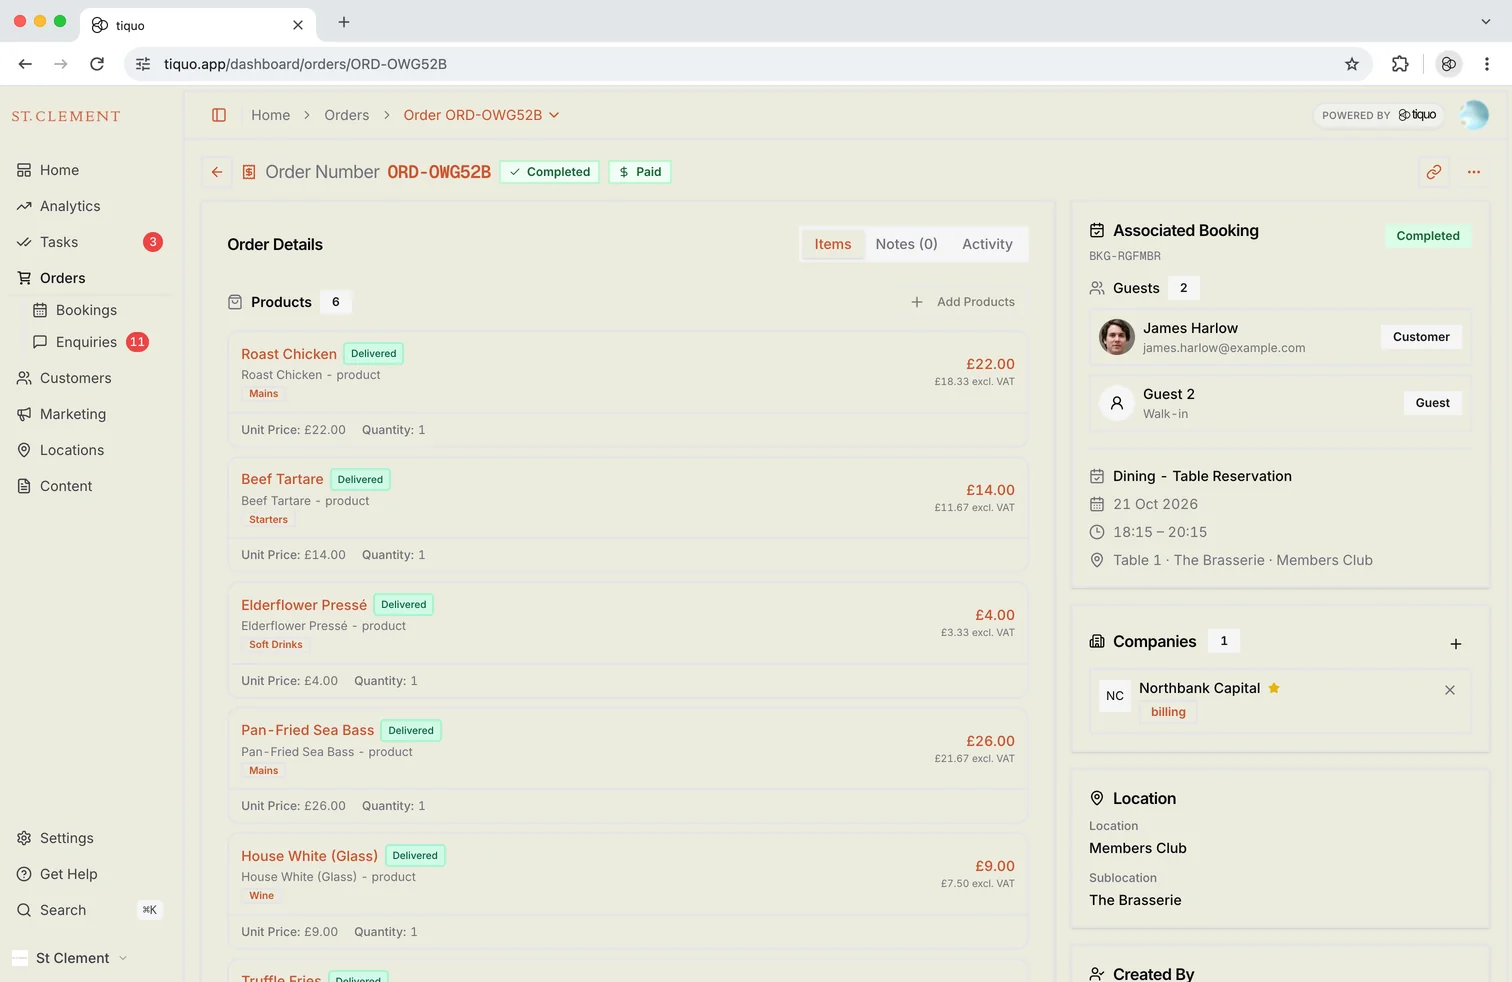
Tiquo apima rezervacijas, narystes, POS, prekybą, užklausas ir CRM. Mokėjimo įrašą galima susieti su paslauga ar užsakymu, už kurį atsiskaitoma.
Priklausomai nuo sąrankos, Tiquo galima priimti mokėjimus internetu ir vietoje, avansus, periodinius mokėjimus bei grąžinimus. Dovanų kortelės ir atviros sąskaitos yra platformos procesai; Stripe apdoroja palaikomus mokėjimo būdus.
Bendri įrašai padeda darbuotojams rasti mokėjimą ir jo užsakymą. Finansų komanda gali sekti operaciją iki išmokos ir nagrinėti neatitikimus.
Mokėjimai, veikiantys per sienas
Grupei su objektais Londone, Paryžiuje ir Niujorke reikia įvertinti šalių, valiutų, paskyrų ir mokėjimo būdų reikalavimus.
Stripe infrastruktūra padeda priimti mokėjimus palaikomose rinkose. Kiekvienai naujai šaliai vis tiek reikia patikrinti paskyrų, terminalų, valiutų ir vietinių reikalavimų atitiktį.
Internetinius ir vietoje atliekamus mokėjimus galima susieti su tuo pačiu užsakymu ar klientu. Konkrečius scenarijus reikia išbandyti pasirinktoje sąrankoje.
Pavyzdžiui, svečias internetu sumoka avansą už kambarį, o vėliau užsisako vakarienę ir spa. Šiuos įrašus galima susieti su viešnage. Tiquo taip pat leidžia naudoti iš anksto papildytą likutį; tai atskira galimybė nuo mokėjimo per kambario sąskaitą.
Mokėjimai vietoje, kurie nelaužo srauto
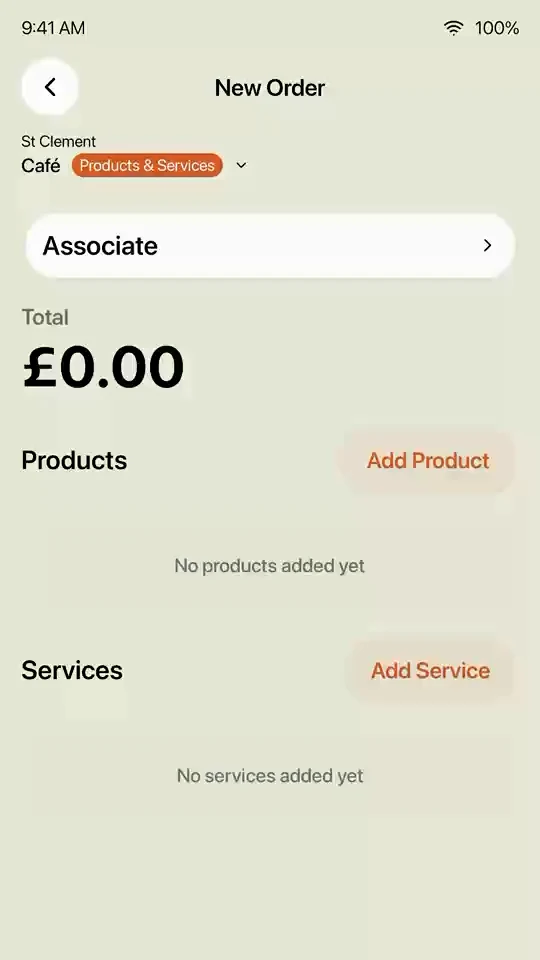
Mokėjimo terminalo bandyme svarbu patikrinti visą užsakymą, ne tik kortelės nuskaitymą. Darbuotojas turi matyti, ar mokėjimas pavyko ir su kuo jis susietas.
Tiquo programėlė palaikoma S700, S710 ir T600 terminaluose, taip pat siūlomas Tap to Pay iPhone. Funkcijų prieinamumą reikia patikrinti pagal šalį ir įrangą.
Palaikomoje nešiojamojoje įrangoje darbuotojas gali priimti užsakymą ir mokėjimą prie stalo. Bendri atvirų sąskaitų įrašai padeda tęsti aptarnavimą skirtingose vietose.
Kvito ir sąskaitos ryšys su užsakymu leidžia lengviau surasti operaciją bei patikrinti korekcijas.
Kelių subjektų galvos skausmo sprendimas
Keliems juridiniams asmenims ypač svarbios aiškios mokėjimų paskirstymo taisyklės.
Kambarius, spa, restoraną ir narystes gali valdyti keturios atskiros įmonės. Finansų komanda turi žinoti, kam priklauso kiekviena svečio sumokėta dalis.
Galima priimti atskirus mokėjimus arba naudoti tinkamai sukonfigūruotą paskirstymą. Pasirinktas procesas turi atitikti paskyrų struktūrą ir apskaitos poreikius.
Sukonfigūravus susietas paskyras, Tiquo gali paskirstyti mokėjimą gavėjams pagal nustatytas taisykles. Tai nepanaikina išmokų, grąžinimų ir apskaitos patikros poreikio.
Sutaupytą laiką verta pamatuoti pagal savo procesus. Automatinis paskirstymas gali sumažinti darbą, tačiau savaime nepašalina visų klaidų.
Tiquo palaiko mokėjimo dalijimą lygiomis dalimis, pagal prekes, procentais ar pasirinktomis sumomis. Renginių avansams ir etapiniams mokėjimams reikia nustatyti atitinkamas taisykles.
Narystės, pasikartojantis atsiskaitymas ir iš anksto papildytas likutis
Narystėms ir prenumeratoms svarbu patikimas periodinis atsiskaitymas. Komanda turi matyti, kas apmokėta ir kur reikia imtis veiksmų.
Tiquo naudoja Stripe periodiniams mokėjimams apdoroti pagal nustatytą grafiką. Narystės būseną galima susieti su kasos, rezervacijų ir CRM įrašais; nepavykusiems mokėjimams reikia aiškios tvarkos.
Tiquo leidžia nariui iš anksto papildyti likutį ir naudoti jį tinkamoms paslaugoms, gėrimams ar prekėms. Priėmimo vietas ir taisykles nustato verslas.
Saugumas be perteklinės sudėtingumo
Priimant mokėjimus reikia įvertinti tiek techninį saugumą, tiek verslui tenkančias pareigas.
Stripe yra PCI DSS Level 1 paslaugų teikėjas ir siūlo tokenizavimą bei kitus saugumo įrankius. PCI atitiktis yra bendra atsakomybė: Stripe naudojimas nepanaikina verslo pareigų. Duomenų tvarkymas priklauso ir nuo pasirinktos integracijos bei įrenginių, todėl jo negalima apibūdinti vien teiginiu, kad kortelių duomenys niekur nesaugomi.
Paslėpta kaina, kuri dingsta
Mokėjimų patikra gali užimti daug finansų komandos laiko, ypač kai trūksta ryšio su užsakymais.
Pavyzdžiui, penkios sistemos trijuose objektuose ir dviem juridiniams asmenims reikalauja aiškios įrašų susiejimo tvarkos. Be jos sunkiau paaiškinti, iš kur gauta suma ir kam ji pervesta.
Tiquo susieti mokėjimų, rezervacijų, narysčių ir kasos įrašai leidžia nagrinėti pajamas pagal objektą ar gavėją. Ataskaitų kokybė priklauso nuo duomenų ir nustatymų tikslumo.
Didelėms grupėms svarbu, kad ši patikra būtų nuosekli visuose objektuose.
Kodėl ši partnerystė svarbi
Skirtingoms paslaugoms naudojami mokėjimų įrankiai gali veikti kartu, tačiau jų priežiūra ir duomenų derinimas turi kainą.
Tiquo ir Stripe derinys leidžia susieti svetingumo užsakymus su palaikomais mokėjimais. Apimtį reikia suderinti pagal šalį, paslaugas ir verslo struktūrą.
Vertinkite visą mokėjimo ciklą: priėmimą, paskirstymą, išmoką, grąžinimą ir ataskaitą. Tai parodys, kiek darbo pasirinkta sąranka iš tiesų palengvina.

Naujausios istorijos

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.