Pereiti prie pagrindinio turinio
Visi straipsniai
OperacijosFeb 19, 2026

Kaip gauti patikimas ataskaitas per kelių vietų hospitaliteto verslą
Jei savaitinei ataskaitai eksportuojate CSV iš šešių sistemų ir jungiate juos skaičiuoklėje, verta peržiūrėti, kurie veiksmai kartojasi ir kur atsiranda neatitikimų.

Kelių objektų versle pardavimai, užimtumas, narystės ir renginiai gali būti registruojami skirtingai. Bendrai ataskaitai reikia suderinti šiuos duomenis ir jų apibrėžtis.

Nepatikimi skaičiai apsunkina kainų, personalo ir rinkodaros sprendimus. Finansų komanda turi žinoti, ką jau galima analizuoti, o ką dar reikia patikrinti.

Kodėl kelių vietų ataskaitos byra

Priežasčių gali būti kelios: skirtingi rodikliai, vėluojantys perdavimai, dubliuoti įrašai ar nevienodi laikotarpiai. Pirmiausia nustatykite konkrečią problemą.

Net penki restoranai, naudojantys tą patį POS, gali skirtingai registruoti nuolaidas ar kategorijas. Jei rezervacijos ir renginiai tvarkomi kitur, reikia patikrinti ir jų ryšį su pardavimais.

Duomenų saugykla ar analitikos įrankis gali padėti sujungti šaltinius. Tačiau vis tiek reikia sutvarkyti formatus, valiutas, mokesčius, laiko zonas ir pasikartojančius klientų įrašus.

Ataskaita priklauso nuo gaunamų duomenų kokybės. Trūkstami ar pavėluoti įrašai turi būti matomi, kad skaitytojas suprastų rezultato ribas.

Ko reikia patikimoms kelių vietų ataskaitoms

Pradėkite nuo šaltinių ir bendrų rodiklių apibrėžčių. Sutarkite, kas laikoma pajamomis, kaip rodomi grąžinimai ir kada laikotarpis uždaromas.

Tiquo susieja rezervacijas, užsakymus ir mokėjimus bendruose įrašuose. Tai gali sumažinti derinimą tarp sistemų, tačiau neatitikimus bei išimtis vis tiek reikia tikrinti.

Duomenų atnaujinimo dažnį parinkite pagal sprendimą. Pamainos valdymui reikia naujausių duomenų, o uždarytai finansinei ataskaitai – patikrintų sumų. Suvestinėje turi būti aišku, kada duomenys atnaujinti.

Ataskaitose turi būti teisingai priskirti juridiniai asmenys ir padaliniai. Finansų komanda turi patvirtinti paskirstymo taisykles bei korekcijų tvarką.

Klientų veiklos palyginimui tarp objektų reikia patikimai atpažinti tą patį žmogų. Prieiga prie jo duomenų turi atitikti darbuotojo vaidmenį.

Kaip čia Tiquo

Tiquo keliuose objektuose gali apimti POS, rezervacijas, narystes, atvykimo registravimą, mokėjimus ir CRM, naudojant bendrus įrašus.

Bendri įrašai sumažina atskirų eksportų poreikį. Ataskaitų tikslumas vis tiek priklauso nuo įvestų duomenų, nustatymų ir laiku atliktų patikrų.

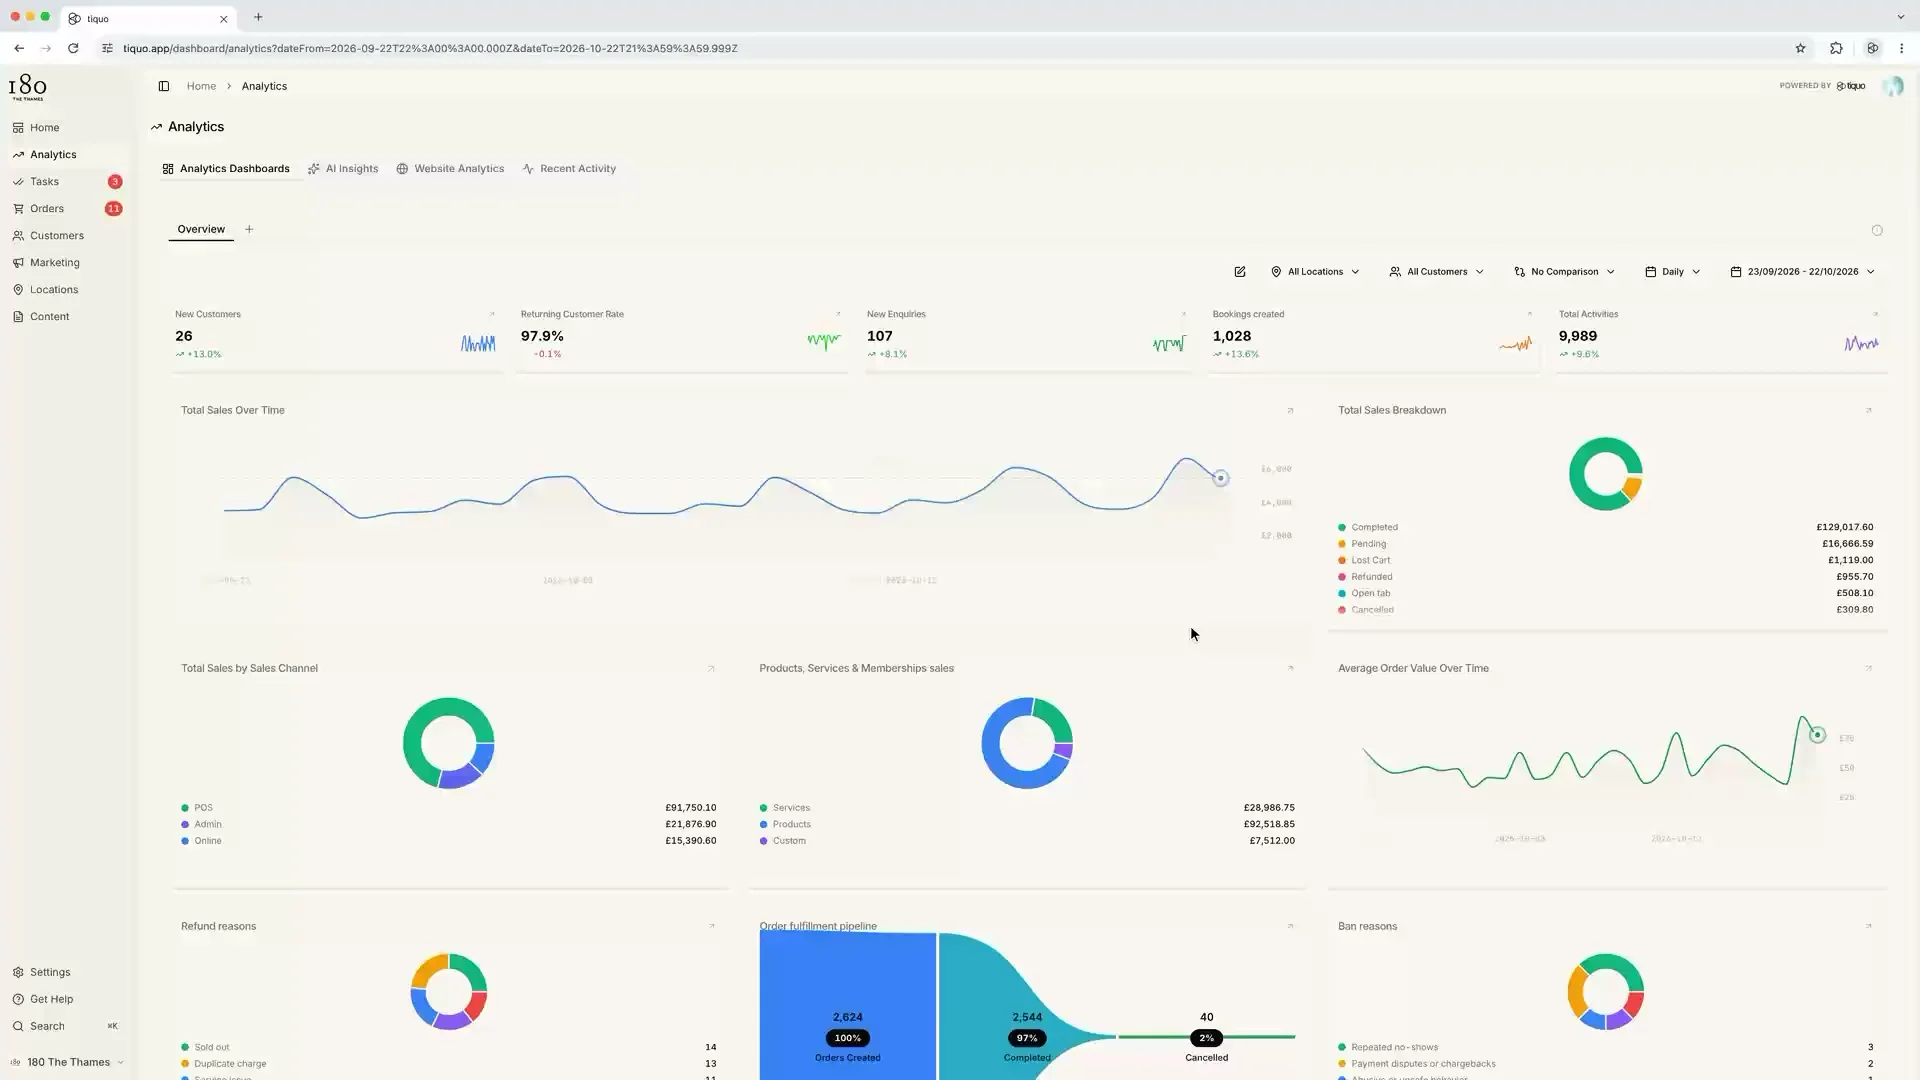
Bendrose suvestinėse galima nagrinėti objektų pajamas ir klientų veiklą. Mokėjimų paskirstymas gavėjams priklauso nuo susietų paskyrų konfigūracijos ir turi būti suderintas su apskaita.

Klientų analizė pateikia prognozuojamą vertę ir numatomą kito užsakymo laiką kartu su istorine veikla. Prognozes naudokite kaip orientyrą tolesnei analizei.

Tiquo Social Graph padeda nagrinėti sistemoje užfiksuotus klientų ryšius, pavyzdžiui, grupių ir įmonių kontaktus.

Ką verta įsiminti

Patikimos kelių objektų ataskaitos prasideda nuo bendrų apibrėžčių, teisingų įrašų ir aiškios atsakomybės už patikrą.

Šiuos principus galima įgyvendinti bendroje platformoje arba tinkamai sujungtose sistemose. Sprendimą vertinkite pagal duomenų kokybę, atnaujinimą ir priežiūros darbą.

© 2026 Tiquo. "Tiquo" ir Tiquo logotipas yra registruoti Tiquo Ltd prekių ženklai.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Viena platforma viešbučiams, SPA, užsiėmimams, renginiams ir restoranams.

Tiquo Ltd
Londonas, Jungtinė Karalystė

LinkedInTop Performer Spring

Naudojame slapukus

Pasirinkite, ar leidžiate naudoti analitinius ir reklaminius slapukus. Galite juos priimti arba atmesti. Uždarius šį pranešimą, jie atmetami.

Sužinokite daugiau