Ugrás a fő tartalomra

Skálázás korlátok nélkül.

Kezelje a csoport értékesítését, foglalásait, ügyfél- és cégadatait, tagságait, készletét és fizetéseit közös rendszerben. Az űrlapokat, megkereséseket és marketinget is hozzákapcsolhatja. A telephelyek és csapatok hozzáférését jogosultságokkal szabályozhatja; az integrációkat API-val és webhookokkal bővítheti.
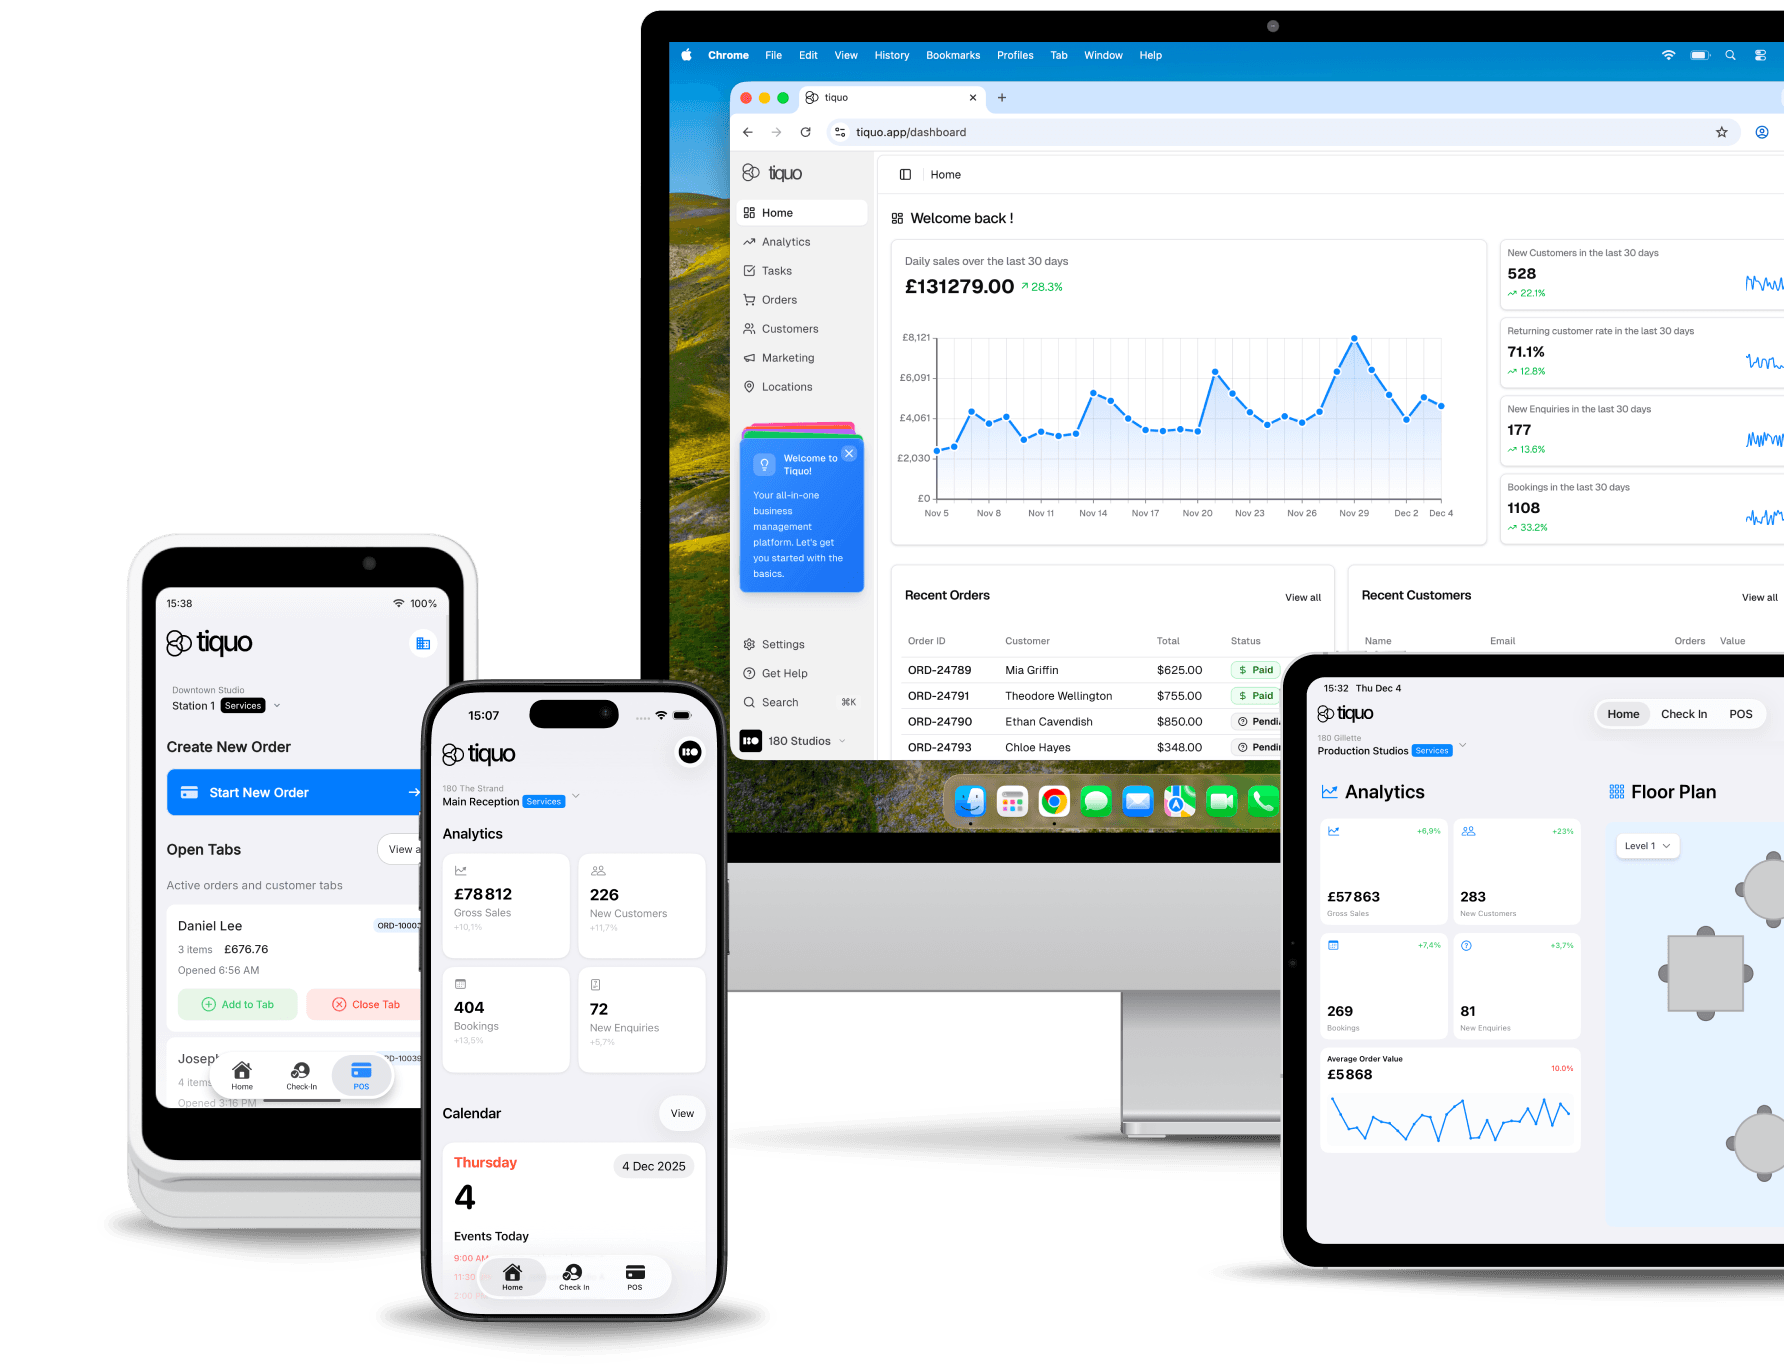
Skálára építve. Bonyolultságra tervezve.

Több telephely és márka működését közös szabályokkal, helyi beállításokkal és összehasonlítható kimutatásokkal kezelheti.

Vállalati biztonság.

A SOC 2 Type II audit folyamatban van. SSO, auditnaplók és szerepkörök segítik a hozzáférések kezelését. Az egységek adataihoz külön jogosultságokat rendelhet.

Globális műveletek.

Pénznemek, nyelvek, adók és fizetési lehetőségek az adott régióhoz igazítva, központi áttekintéssel.

Többmárkás architektúra.

A márkák használhatnak saját arculatot, árakat és foglalási folyamatokat, miközben közös adatokat és működési szabályokat is alkalmaznak.

API-első platform.

REST API ERP-, CRM- és PMS-rendszerek, adattárházak és egyedi munkafolyamatok összekapcsolásához.

Dedikált támogatás.

Az Enterprise elsőbbségi támogatást és kijelölt ügyfélmenedzsert tartalmaz. Az elérhetőséget, válaszidőcélokat, bevezetési szolgáltatásokat és egyedi SLA-t a szerződés rögzíti.

Fejlett elemzések.

Összesített kimutatások, márkák és telephelyek összehasonlítása, valamint exportálható adatok a vezetés elemzéseihez.

Egy platform. Korlátlan skála.

Hierarchikus szervezet.

Rendezze a telephelyeket régiók, márkák, ingatlantípusok vagy jogi személyek szerint, és készítsen kimutatást a szükséges szinten.

Központosított szabványok, helyi rugalmasság.

Állítson be a csoport egészére érvényes árakat, szabályokat és munkafolyamatokat. Határozza meg, hol módosíthatnak ezeken a helyi csapatok.

Tulajdonságok közötti vendégfelismerés.

A márkák és telephelyek jogosultság szerint használhatják a közös vendégprofilokat, hűségadatokat, rögzített igényeket és látogatási előzményeket.

Konszolidált pénzügyi műveletek.

Közös fizetési nyilvántartások és kimutatások, a jogi személyekhez tartozó tételek elkülönítésével.

Összekapcsolt Stripe-fiókok

Helyszínei fizetési fiókjainak kezelése

Harbour Hotels Ltd

AlapértelmezettAktív

accounts@harbourgroup.com

Fiók kezelése
Fiókazonosító
acct_1Q8xK2HbR4vT9mLe
Ország
Egyesült Királyság
Pénznem
GBP
Adószám
GB 284 5517 63
Összekapcsolt alhelyszínek
SpaÉtteremSzobák

Harbour Clubs Ltd

Aktív

finance@quayclub.com

Fiók kezelése
Fiókazonosító
acct_1R2bN7QcW5pZ3kYd
Ország
Egyesült Királyság
Pénznem
GBP
Adószám
GB 391 2208 47
Összekapcsolt alhelyszínek
BárEdzőterem

Vezető csoportok bizalma.

500+

telephely egyetlen fiókban

99,99%

rendelkezésre állási vállalás (SLA)

Több mint 300

natív integráció

Vállalati szintű bizalom.

SOC 2

SOC 2 Type II

A SOC 2 Type II audit folyamatban van. A biztonsági ellenőrzésekről a részletes tájékoztatóban olvashat.

PCI

PCI DSS

A kártyás fizetéseket a Stripe dolgozza fel. A Tiquo nem tárol teljes kártyaadatokat.

GDPR

GDPR megfelelő

Adatvédelmi beállítások és tájékoztatók a személyes adatok kezeléséhez.

Titkosítás

Az adatok titkosítása tárolás és átvitel közben.

Gyakran ismételt kérdések

Készen áll a skálázásra?

Egyeztessük a telephelyek, csapatok és meglévő rendszerek igényeit egy bemutatón.

© 2026 Tiquo. A „Tiquo" és a Tiquo logó a Tiquo Ltd bejegyzett védjegyei.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Közös rendszer szállodák, wellnessközpontok, éttermek és rendezvényhelyszínek mindennapi munkájához.

Tiquo Ltd
London, Egyesült Királyság

LinkedInTop Performer Spring

Sütiket használunk

Eldöntheti, hogy engedélyezi-e az elemzési és hirdetési sütiket. Elfogadhatja vagy elutasíthatja őket. Az értesítés bezárása elutasításnak számít.

Tudjon meg többet