Ugrás a fő tartalomra
Összes cikk
ÜzemeltetésFeb 19, 2026

Hogyan legyen megbízható riportod többhelyes vendéglátós cégnél
Ha a heti kimutatás több rendszerből exportált CSV-fájlok összemásolásával készül, az ellenőrzés könnyen több időt vesz igénybe, mint maga az elemzés.

A bevétel a pénztári rendszerből, a kihasználtság a foglalásokból, a tagsági adatok pedig másik alkalmazásból érkezhetnek. Több helyszínen azt is egyeztetni kell, hogy ugyanazt jelentik-e a mezők és az időszakok.

Ha a számok eltérnek vagy későn készülnek el, nehezebb dönteni az árakról, létszámról és marketingről. A pénzügy idejének egy része ilyenkor az eltérések keresésére megy el.

Miért omlik össze a többhelyes riport

A problémát gyakran az eltérő adatrögzítési szabályok és fogalmak okozzák. Ezeket közös szoftver használata esetén is tisztázni kell.

Egy étteremcsoport pénztárai használhatják ugyanazt a rendszert, miközben a foglalási, tagsági és rendezvényadatok külön helyen vannak. A közös kimutatáshoz az adatforrások kapcsolatát és az összesítés szabályait is ismerni kell.

Az adattárház vagy elemzőeszköz segíthet az összesítésben, de ehhez rendezni kell a formátumokat, azonosítókat, időzónákat, pénznemeket és adókezelést. A többször szereplő rekordokat és hiányzó adatokat is ellenőrizni kell.

A kimutatás az átvett adatokra épül. Ezért legyen látható, honnan származnak, mikor frissültek, és mely ellenőrzéseken mentek át.

Mi kell a megbízható többhelyes riporthoz

Először rögzítsétek a mutatók jelentését: például a bevétel tartalmazza-e az adót, kedvezményt és visszatérítést, illetve melyik naphoz számít egy késő esti rendelés.

A Tiquóban a foglalások, rendelések, fizetések, tagságok és hűségprogramok közös rekordokhoz kapcsolódnak. Ez csökkentheti a külön rendszerek közötti párosítást. A hibás vagy hiányzó tételeket és a kivételeket ettől még ellenőrizni kell.

A frissítés gyakoriságát a döntéshez igazítsd. A műszak közbeni forgalomhoz friss adatok kellenek, a havi zárásnál viszont a teljesség és az egyeztetés is fontos. A kimutatásból derüljön ki az utolsó frissítés ideje.

Több jogi személynél a bevételt és költséget a megfelelő szervezethez kell rendelni. Ellenőrizd a felosztási szabályokat, és különítsd el a helyszín, márka és jogi személy szerinti nézeteket.

A helyszínek közötti ügyfélelemzéshez pontos azonosítás szükséges. A közös profiloknál vizsgáld meg az összerendelés szabályait és a hozzáféréseket, hogy ne keveredjenek különböző vendégek adatai.

Hogyan oldja meg a Tiquo

A Tiquo a pénztári értékesítést, foglalásokat, tagságokat, érkeztetést, fizetéseket és ügyfélkezelést közös platformra kapcsolja. Több helyszín adatai így közösen is áttekinthetők.

A bemutatón ellenőrizd, mely események mikor jelennek meg a kimutatásban. Próbálj ki egy rendelést, módosítást és visszatérítést is. A közös rendszer önmagában nem bizonyítja, hogy minden adat teljes és hibátlan.

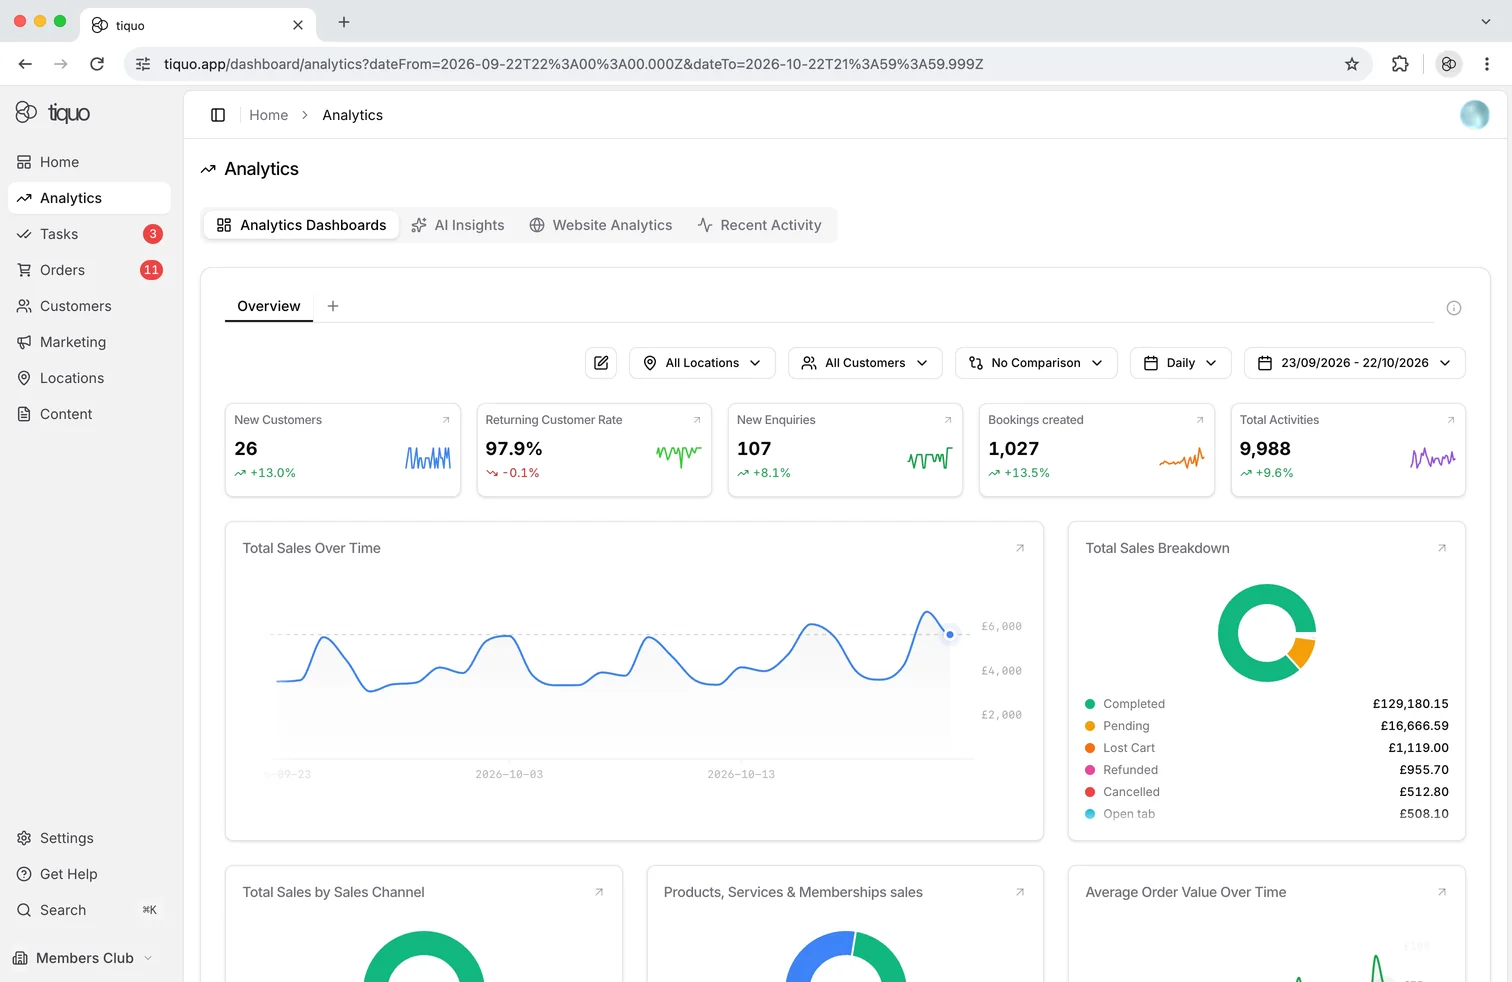
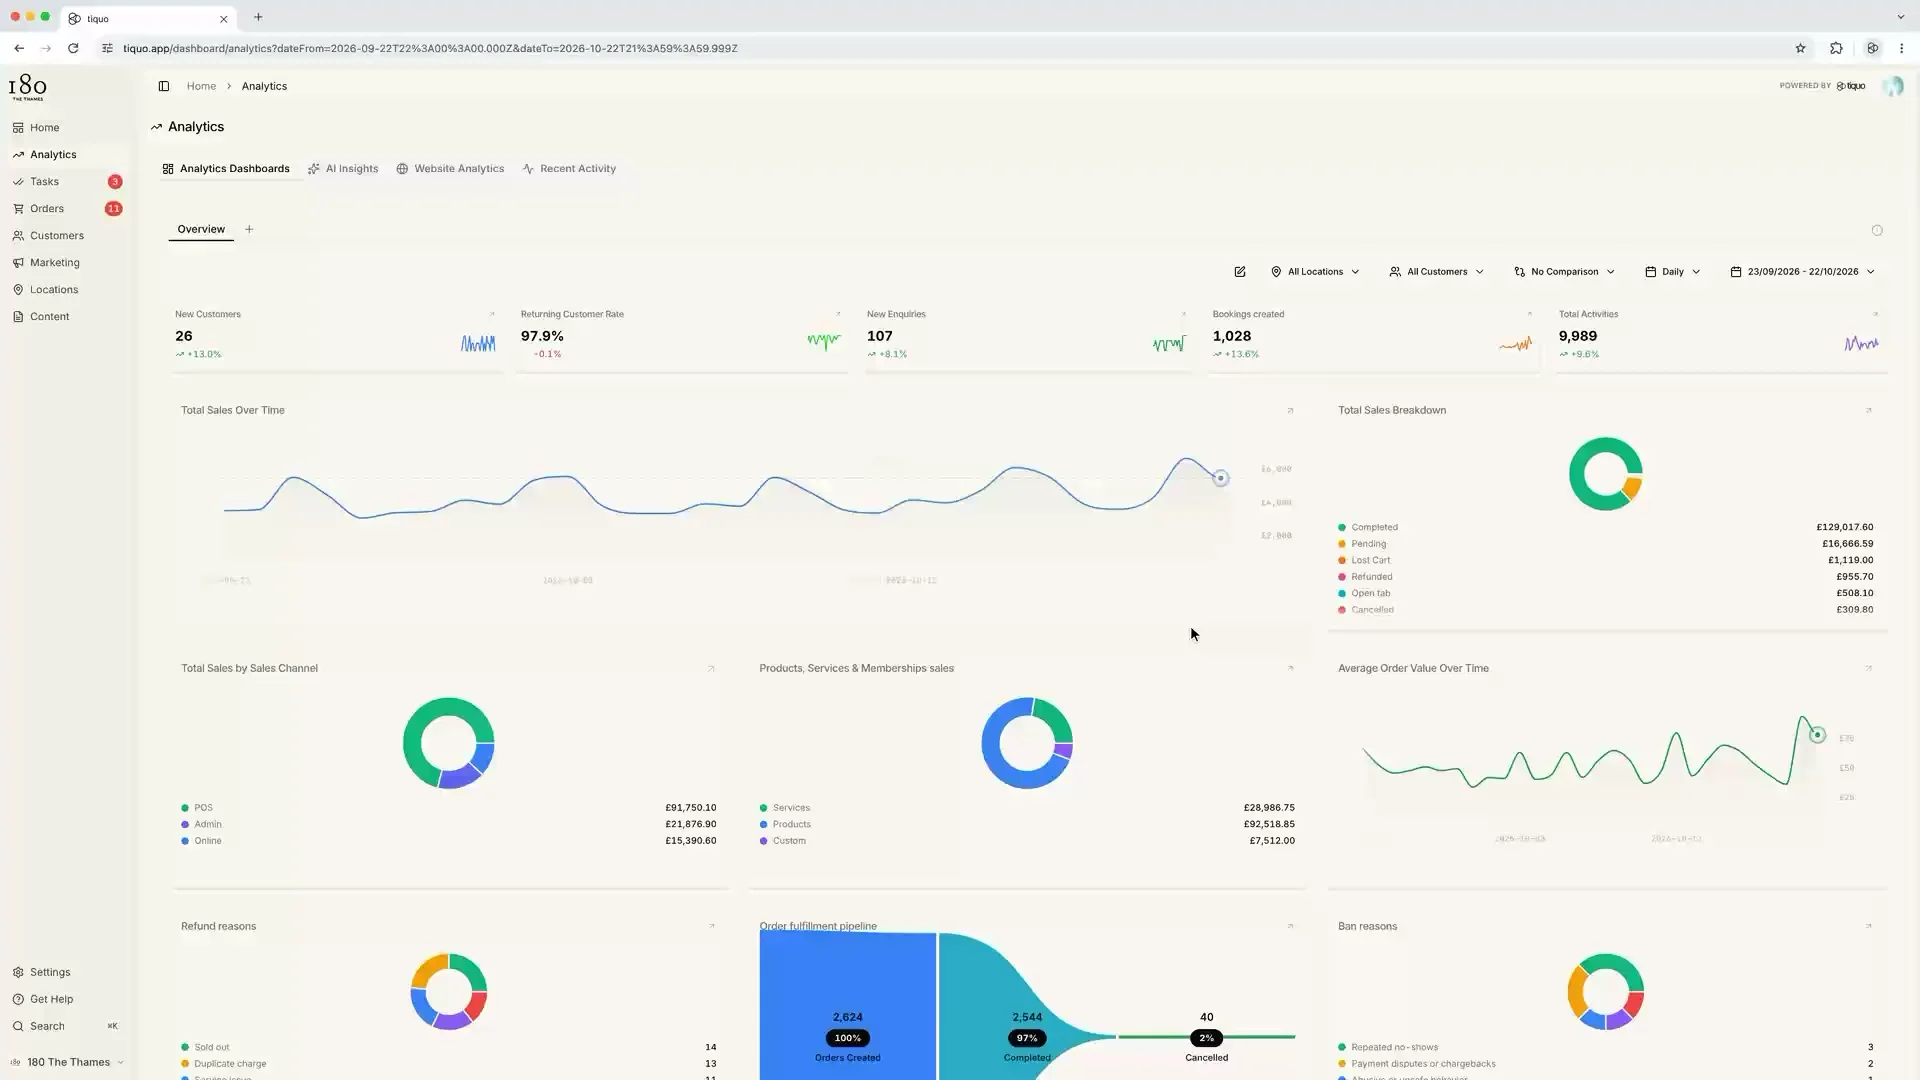
A közös irányítópult több helyszín bevételét, teljesítményét és vendégaktivitását összesítheti. Megfelelően beállított kapcsolt fiókokkal a fizetések több célfiók között oszthatók fel, a rendeléshez kapcsolva. A pénzügyi csapattal egyeztessétek az elszámolás és ellenőrzés menetét.

Az ügyfélelemzések a korábbi aktivitás mellett a várható ügyfélértékre és a következő rendelés idejére vonatkozó becsléseket is megjeleníthetnek. Ezeket külön kezeld a tényleges eredményektől.

A Social Graph az ügyfelek, csoportok és céges fiókok közötti kapcsolatok áttekintését segíti. A kapcsolatból önmagában nem következik, hogy egyik vendég befolyásolja a másik döntéseit.

A tanulság

A megbízható kimutatáshoz pontos forrásadat, közös fogalmak és ellenőrizhető számítások kellenek. Ez több összekapcsolt rendszerrel és közös platformon is tudatos munkát igényel.

A választott megoldást egy valós időszak adataival ellenőrizd. Ha az összesített eredményt vissza tudod vezetni a rendelésekig és fizetésekig, az eltérések is könnyebben megmagyarázhatók.

© 2026 Tiquo. A „Tiquo" és a Tiquo logó a Tiquo Ltd bejegyzett védjegyei.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Közös rendszer szállodák, wellnessközpontok, éttermek és rendezvényhelyszínek mindennapi munkájához.

Tiquo Ltd
London, Egyesült Királyság

LinkedInTop Performer Spring

Sütiket használunk

Eldöntheti, hogy engedélyezi-e az elemzési és hirdetési sütiket. Elfogadhatja vagy elutasíthatja őket. Az értesítés bezárása elutasításnak számít.

Tudjon meg többet