Nexudus-alternatívák: miért kell néha több, mint irodaszoftver
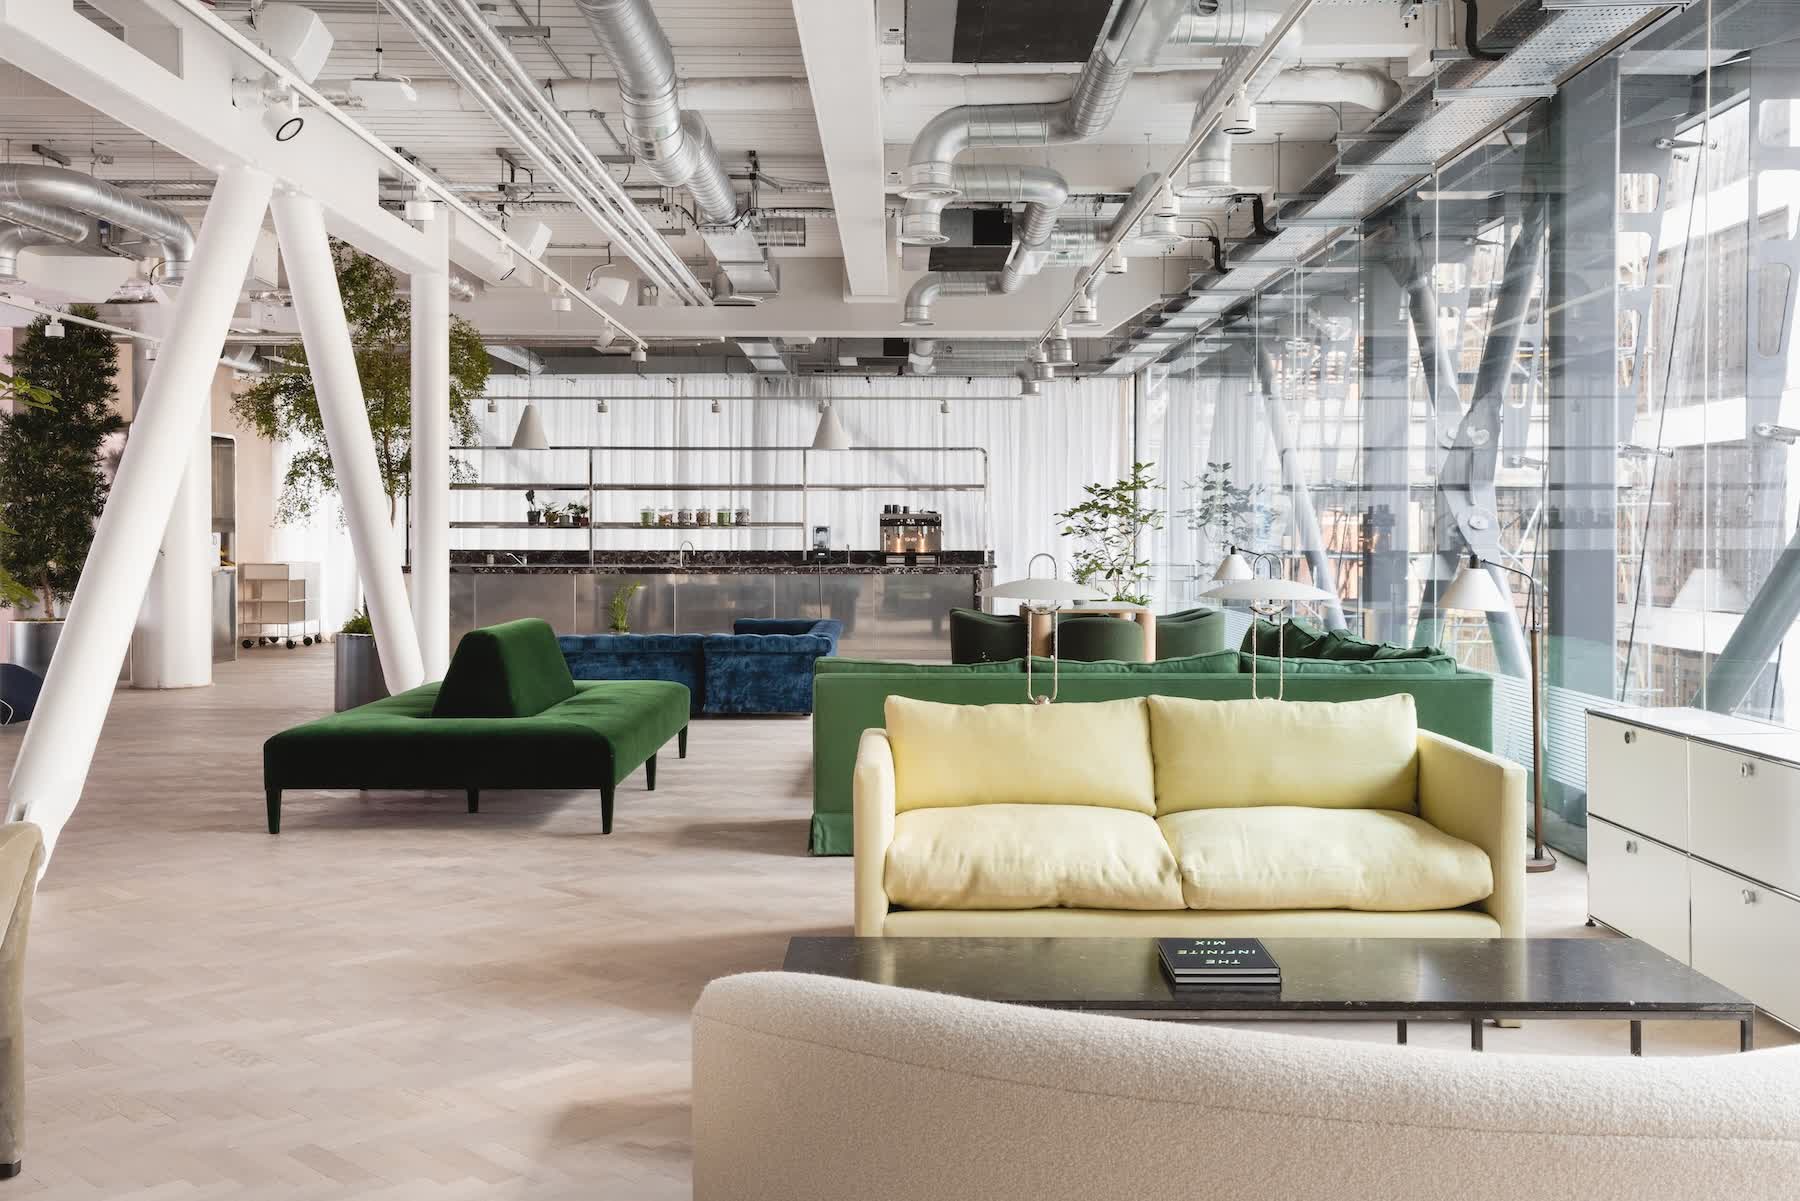
A coworking helyszín a rugalmasan használható munkaállomások és tárgyalók mellett éttermet, wellnessprogramot, rendezvényeket vagy szállást is kínálhat. Több helyszínnel és márkával a tagság, a foglalás és az elszámolás is összetettebbé válik.
Ilyenkor érdemes újra megvizsgálni, hogyan szolgálja ki a Nexudus a napi munkát, és mire lenne szükség az új szolgáltatásokhoz.
Mire tervezték a Nexudust
A munkaterek kezelésénél a tagok regisztrációja, a tárgyalófoglalás, a számlázás és a beléptetés összefügg. A Nexudus bemutatóján ezek mellett a szerződéseket, tagságokat, munkaállomásokat, látogatókat és kiegészítő szolgáltatásokat is vedd sorra.
A saját díjcsomagjaiddal, foglalási szabályaiddal és jogosultságaiddal kérj példát. Így kiderül, mely beállításokat tudjátok magatok kezelni, és mihez kell a szolgáltató segítsége.
A döntéshez a jelenlegi működés és a tervezett bővítés követelményeit is össze kell vetni a rendszerrel.
A konfiguráció problémája
A sok beállítás akkor hasznos, ha a csapat átlátja és karban tudja tartani őket.
Kérd meg a szolgáltatót, hogy mutassa meg egy díjcsomag létrehozását, módosítását és megszüntetését. Nézd meg, milyen más beállításokra hat a változás, és ki végezheti el.
A mobilos feladatokat, kimutatásokat és integrációkat külön is próbáld ki. Ha beléptetési rendszert vagy Xero-kapcsolatot használtok, ellenőrizd az adatátadást egy módosítással és egy hibás esettel is.
A bevezetési tervben szerepeljen az adatátvétel, a beállítás, a képzés és a későbbi karbantartás. A saját csapat próbája alapján becsüld meg a ráfordítást; egy funkciólista önmagában nem mutatja meg a szükséges munkaórákat.
A márkázás problémája
A tagportálon és a foglalási felületeken ellenőrizd, mi igazítható a saját arculatodhoz. A logó mellett a szövegeket, visszaigazolásokat és a mobilos megjelenést is nézd végig.
A tag számára legyen egyértelmű, hol foglal, mit vásárol, és kihez fordulhat segítségért. A felületek következetes megjelenése ebben segít.
A Tiquo bemutatóján is kérd a saját arculatra szabható vendégfelületek megmutatását. Így a tényleges lehetőségeket és korlátokat hasonlíthatod össze.
Mi történik, ha nő az üzlet
Új szolgáltatásnál új folyamatokat kell kezelni, még akkor is, ha az eredeti irodai feladatok jól működnek.
Egy kávézó, wellnessrészleg vagy szállás bevezetésekor pénztári, időpontfoglalási és szállodai funkciókra is szükség lehet. Térképezd fel, melyik feladatot kezeli a jelenlegi rendszer, melyikhez kell kapcsolat, és hol marad kézi adminisztráció.
Kövess végig egy tagot, aki munkaállomást foglal, ebédel és rendezvényjegyet vásárol. Megjelenik mindez a megfelelő ügyfélprofilban és kimutatásban? Ha eltérés van, keresd meg az adatátadás vagy az azonosítás hibáját.
A vendégélmény rés
Több rendszer használata a tagnak is többletmunkát jelenthet: újabb belépést, ismételt adatmegadást vagy külön fizetést. Ezeket a lépéseket is próbáld végig, ne csak az adminisztrációt.
Ha a csapat rendszeresen magyarázza el, melyik felületen mit kell intézni, érdemes egyszerűsíteni a folyamatot. Néha jobb tájékoztatás, máskor a rendszerek szorosabb összekapcsolása segít.
Jelek, hogy érdemes alternatívákat nézni
Érdemes alternatívákat vizsgálni, ha az új szolgáltatásokhoz egyre több adatot másoltok kézzel, a munkatársak nem látják a szükséges előzményeket, vagy a beállítások karbantartása a vártnál több időt igényel.
További jel lehet, ha mobilon nem végezhetők el a szükséges feladatok, a kimutatásokhoz sok külön munka kell, vagy az integrációk hibái rendszeresen akadályozzák a kiszolgálást. Rögzítsd a konkrét eseteket és gyakoriságukat, mielőtt a váltásról döntesz.
Hogyan viszonyul a Tiquo
A Tiquo többféle szolgáltatás közös kezelésére kínál platformot. A munkatérfoglalás, éttermi rendelés, kezelés, rendezvényjegy, szállás és hűségkedvezmény adatai összekapcsolhatók benne.
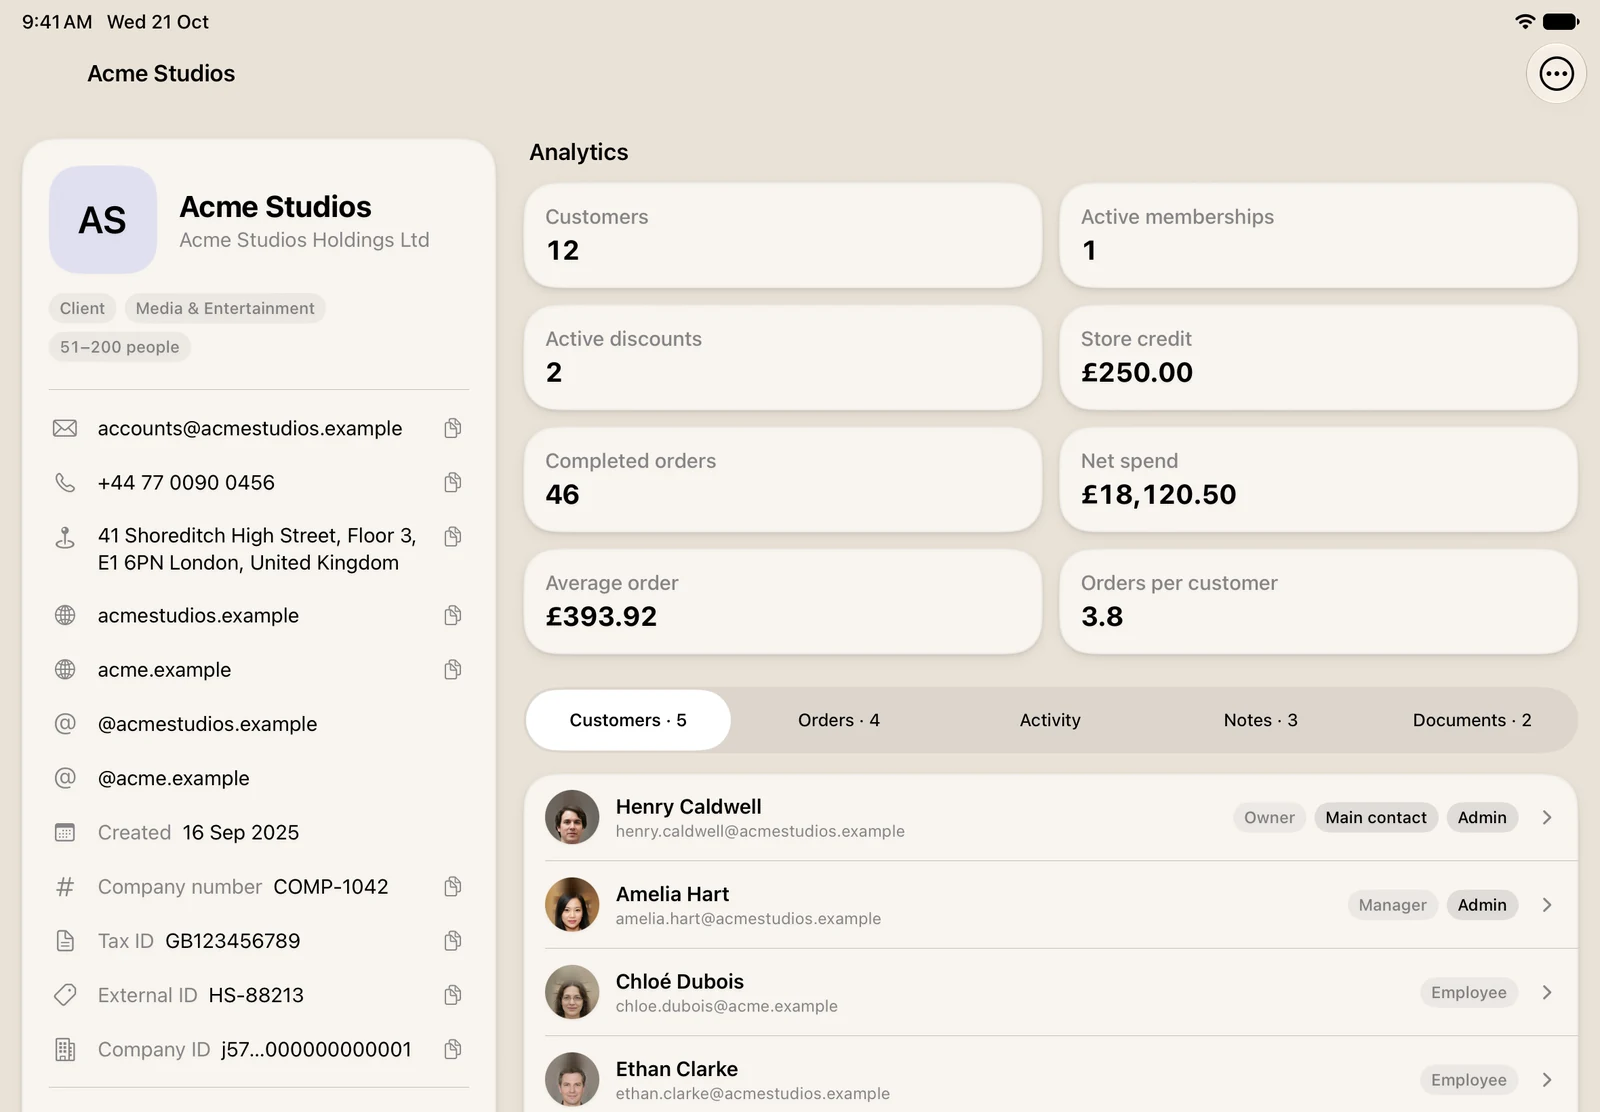
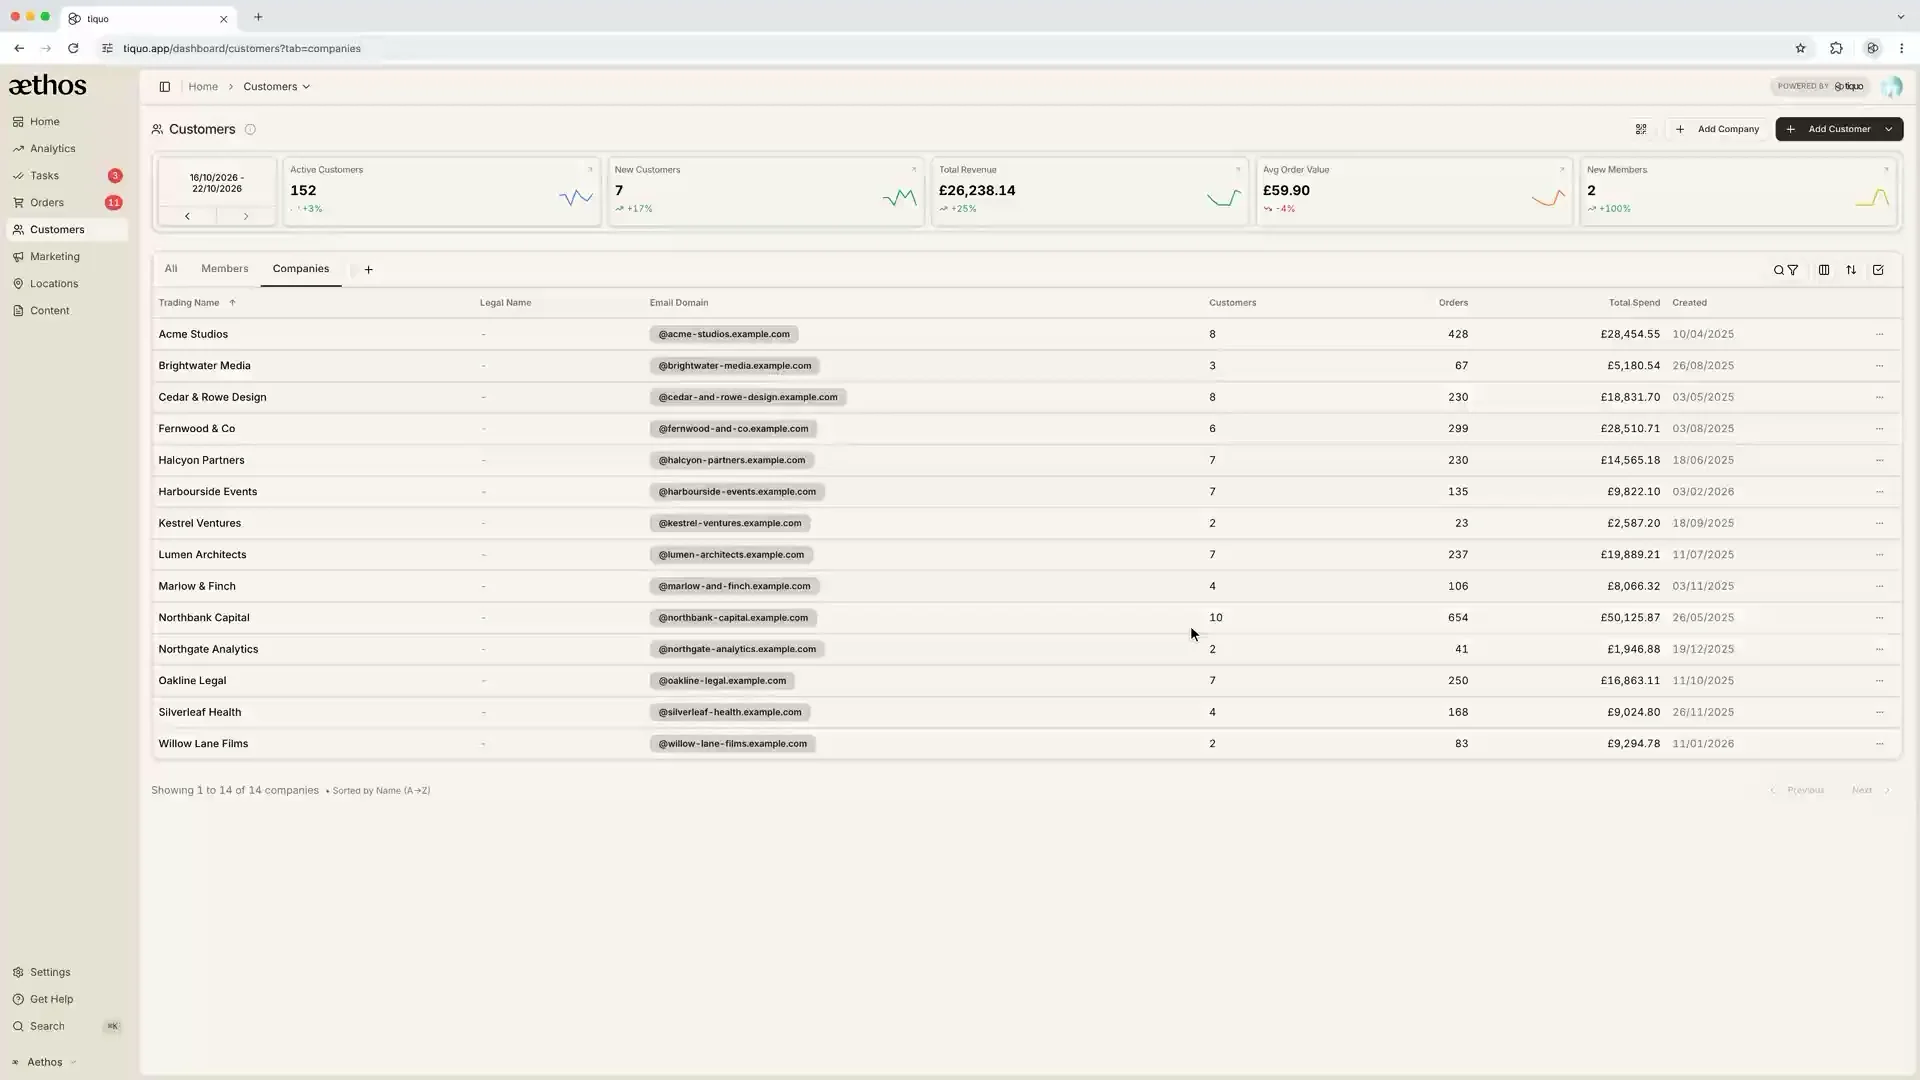
A közös ügyfélprofilhoz különböző szolgáltatások előzményei kapcsolódhatnak. Az ügyfélelemzések a várható ügyfélértékre és következő rendelésre vonatkozó becsléseket is megjeleníthetnek; ezek nem biztos eredmények. A Social Graph a tagok és cégek közötti kapcsolatok áttekintését segíti.
Megfelelően beállított kapcsolt fiókokkal a Tiquo több célfiók között oszthat fel egy fizetést, a rendeléshez kapcsolva. Az előre feltöltött egyenleg a jogosult termékekhez és szolgáltatásokhoz használható. Csoportos fizetésnél az összeg egyenlően, tételenként, százalékosan vagy egyedi összegek szerint is megosztható.
A tagsági és hűségkedvezmények több szolgáltatásra is kiterjeszthetők. A beállítások határozzák meg, hol gyűjthetők és válthatók be a kedvezmények, illetve az ajándékkártyák. A kivételeket is tisztázni kell a bevezetéskor.
A Tiquo pénztári, wellness-, rendezvény- és szállodai funkciói a munkaterek mellett további szolgáltatások kezelését teszik lehetővé. A bemutatón egy tag többféle foglalását és vásárlását kövesd végig, a fizetéssel és kimutatásokkal együtt.
A használhatóságot a csapatod feladataival mérd fel. Böngészőben, iPhone-on, iPaden, Androidon és a pénztári hardveren is ellenőrizd a szükséges műveleteket. A próba alapján becsülhető meg a betanítás ideje.
Ki fontolja még a Nexudust
Ha elsősorban munkaállomásokat, irodákat és tárgyalókat kínálsz, a foglalás, szerződéskezelés, számlázás és beléptetés legyen az összehasonlítás alapja. Ezekkel a folyamatokkal teszteld a Nexudust és a többi jelöltet.
Ha a működés vendéglátással, wellnesszel vagy szállással bővül, ezek követelményeit is vedd bele. A közös platform és az összekapcsolt külön rendszerek költségét, bevezetési munkáját és napi használatát egyaránt vizsgáld meg.
A Tiquót akkor érdemes választani, ha a próba igazolja, hogy a szükséges feladatokat egyszerűbben kezelitek vele, és az átállás ráfordítása is vállalható. A döntést a saját működésedből származó példákra alapozd.


Legfrissebb történetek

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.