Vad ett modernt hotell-PMS faktiskt ska klara 2026
Ett hotellhanteringssystem, PMS, används i många av receptionens dagliga uppgifter. När ni jämför alternativ behöver ni se hur bokningar, rum, gäster och betalningar fungerar tillsammans.
För hotell med restaurang, spa, evenemang eller medlemskap behöver jämförelsen också omfatta dessa delar. Kartlägg vad som ska hanteras i hotellhanteringssystemet och vilka andra verktyg ni vill behålla.
Här är områden att gå igenom med leverantörerna och med den personal som ska använda systemet.
Det ska vara ett operativsystem, inte en punktlösning
Börja med en bokning och följ gästen genom incheckning, köp under vistelsen och utcheckning. Ange vilket system som ansvarar för varje uppgift.
Om restaurang eller spa använder andra verktyg, kontrollera hur köp och bokningar förs över. Testa ändringar, avbokningar och felaktiga debiteringar.
Be leverantören visa hur rumsnotan sammanställs och hur personalen kan kontrollera underlaget. Dokumentera vilka steg som sker automatiskt och vilka som kräver granskning.
Det ska veta vem dina gäster faktiskt är
En gästprofil bör ge personalen den information de behöver för sitt arbete. Det kan vara kontaktuppgifter, tidigare vistelser, aktuella bokningar och önskemål gästen har lämnat.
Om hotellet delar kunder med restaurang, spa eller medlemsverksamhet, kontrollera hur relevant historik från dessa områden kopplas till profilen.
En registrerad preferens för ett lugnt rum kan hjälpa receptionen vid nästa vistelse. Bestäm vilka uppgifter som är användbara, hur de hålls aktuella och vilka roller som får se dem.
För grupper och företagskunder kan registrerade relationer mellan profiler underlätta bokning och uppföljning. Kontrollera hur relationerna skapas och hur felaktiga kopplingar rättas.
Tiquo kan visa uppskattat kundlivstidsvärde och intervall för nästa beställning. Använd prognoserna tillsammans med historiken och bedöm hur datans omfattning och kvalitet påverkar dem.
Det ska hantera flerentitets-ekonomi automatiskt
Rummen, restaurangen och spaet kan tillhöra olika bolag. Då behöver en gemensam gästnota fortfarande ge rätt underlag för respektive juridisk enhet.
Ta med ett verkligt exempel till ekonomiteamet och leverantören. Kontrollera hur försäljning, skatter, avgifter och återbetalningar ska fördelas.
För berättigade och konfigurerade betalningskonton kan Tiquo fördela belopp mellan flera mottagare. Ekonomiteamet behöver verifiera inställningarna och kunna följa fördelningen till avstämningen.
Det ska låta gäster hjälpa sig själva
Självbetjäning kan vara användbar för gäster som vill lämna uppgifter före ankomst eller betala på mobilen. Personal behöver samtidigt kunna hjälpa den som föredrar det.
Testa inloggning och de funktioner som ingår i erbjudandet, exempelvis bokningsöversikt, betalning och hantering av medlemskap. Prova också vad som händer om gästen skriver fel e-postadress eller behöver ändra en uppgift.
Tiquo stöder förbetalt saldo för de produkter, tjänster och bokningar verksamheten tillåter. Laddningar, användning, justeringar och återbetalningar kopplas till kunduppgifter och rapporter.
Digitala medlemskort kan finnas i Apple Wallet och Google Wallet. Mobil rumsåtkomst är en separat fråga: kontrollera stöd i låssystem, enheter och den anslutning hotellet använder.
Det ska fungera på alla enheter utan kompromiss
Gör en lista över receptionens datorer, personalens telefoner, surfplattor och kassaterminaler. Ange vilka uppgifter som ska gå att utföra på varje enhet.
Receptionen kan behöva checka in gäster vid disken, restaurangchefen följa beställningar på en surfplatta och evenemangsteamet öppna en förfrågan på telefonen.
Be att få prova dessa uppgifter på rätt enheter. Funktioner kan skilja sig mellan plattformar och bero på hårdvara, behörigheter och konfiguration.
Det ska koppla ihop hela gästresan
En gäst kan ha besökt restaurangen eller en utställning innan den första hotellvistelsen. Kontrollera om relevanta tidigare kontakter kan kopplas till samma profil.
Gå igenom hur systemet identifierar gästen, föreslår möjliga dubbletter och låter personalen rätta fel. Det är viktigt att olika personer inte slås ihop bara för att de delar kontaktuppgifter.
Gemensamma uppgifter kan också hjälpa teamet att erbjuda relevanta tillägg, exempelvis en spabehandling till en vistelse. Styr erbjudandena efter tillgänglighet, kontaktinställningar och de regler ni har bestämt.
Det ska anpassa sig efter er, inte tvärtom
Ett hotell med 30 rum kan behöva andra arbetssätt än ett konferenshotell med 500 rum. Ta med era roller, resurser och vanliga undantag i jämförelsen.
Prova tidig ankomst, sen utcheckning, rumsbyte och en bokning med flera betalare. Be leverantören visa hur de fall ni ofta möter ska hanteras.
Kontrollera också formulär, avtal och signering där de behövs. Bestäm vilka uppgifter gästen ska lämna och vilka åtgärder personalen måste godkänna.
Var Tiquo passar in
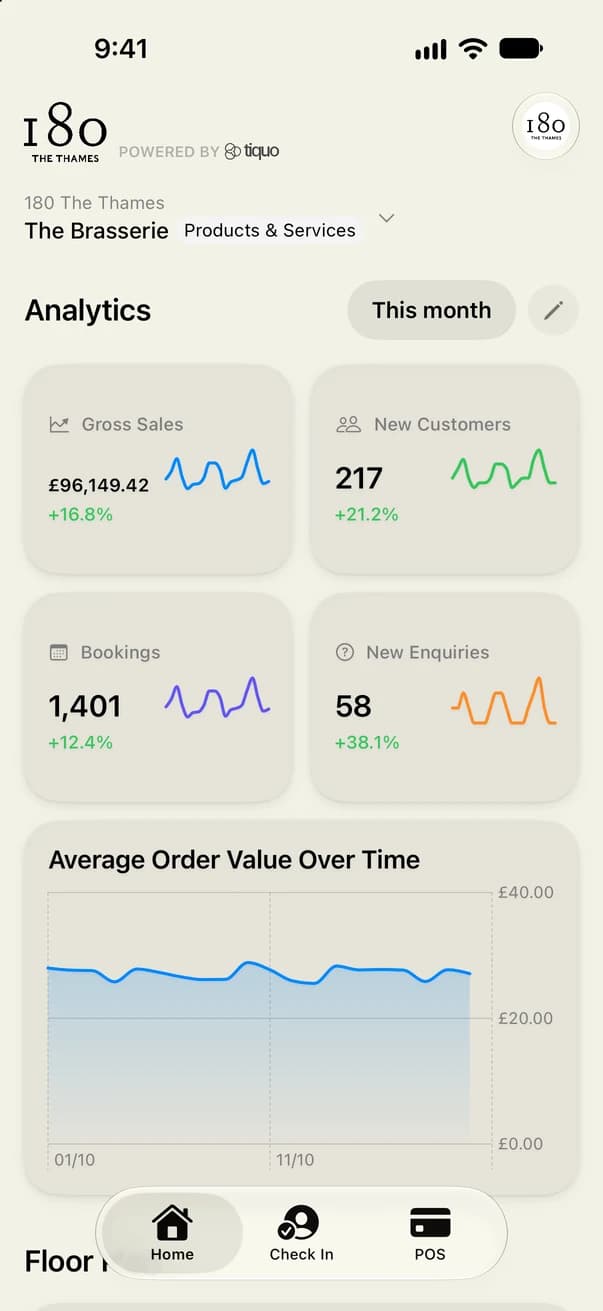
Tiquo samlar hotelladministration med kassa, bokningar, biljetter, medlemskap, kundregister, evenemang, betalningar och analys.
Det kan vara relevant när hotellet delar gäster och ekonomi med andra verksamhetsområden. Testa vilka verktyg Tiquo kan ersätta och vilka som fortfarande behöver anslutas.
Omfattningen bestäms för ert upplägg. PMS-anslutningar, betalningsfördelning, kundappar och införandestöd behöver gås igenom tillsammans med de funktioner ni vill använda.




Senaste artiklarna

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.