Hoppa till huvudinnehåll
Alla artiklar
DriftFeb 19, 2026

Så får ni pålitlig rapportering över flera platser i gästfrihet
Om veckorapporten kräver exporter från flera system behöver ni veta vad varje fil innehåller och hur uppgifterna ska kombineras.

Försäljning, beläggning och medlemskap kan registreras i olika verktyg. När flera platser jämförs behöver definitioner och perioder vara gemensamma även om de lokala arbetssätten skiljer sig åt.

Annars kan skillnader i rapporterna bero på beräkningen snarare än verksamheten. Dokumentera därför vad siffrorna betyder innan de används för beslut om priser, bemanning eller marknadsföring.

Varför flerställsrapportering faller isär

Börja med att kartlägga vilka system som är källa för varje mått.

Även om alla restauranger använder samma kassa kan bokningar, evenemang och medlemskap hanteras på olika sätt. Kontrollera vilka poster som ingår i gruppens rapport och hur de kopplas samman.

Gå igenom tidszoner, valutor, skatter och produktkategorier. Bestäm exempelvis om restaurangintäkter ska redovisas före eller efter moms, rabatter och återbetalningar.

Kontrollera också hur dubbletter, saknade poster och sena ändringar hanteras. De frågorna är viktiga både i en gemensam plattform och i ett separat analysverktyg.

Vad pålitlig flerställsrapportering faktiskt kräver

För varje mått behövs en definition, en datakälla och en ansvarig person. Ange även när uppgifterna uppdateras och hur de kan kontrolleras.

I Tiquo kan bokningar, beställningar och betalningar använda gemensamma poster. Det kan minska matchningen mellan system. Stäm ändå av rapporterna mot transaktionerna och granska avvikelser.

Välj uppdateringsintervall efter beslutet. Personalen kan behöva aktuell försäljning under service, medan ett månadsbokslut kräver att efterregistreringar och rättningar har behandlats.

För flera juridiska enheter behöver rapporterna följa rätt ägare och ekonomiska regler. Låt ekonomiteamet kontrollera fördelning, skatter och eventuella koncernjusteringar.

Om kundaktivitet jämförs mellan platser behöver profiler kunna identifieras utan att olika personer blandas ihop. Bestäm vilka uppgifter som får delas och vilka roller som behöver åtkomst.

Hur Tiquo löser det

Tiquo samlar funktioner för kassa, bokningar, medlemskap, incheckning, betalningar och kundregister. Dessa uppgifter kan användas i rapporter för flera platser och delområden.

Gemensamma poster minskar behovet av vissa exporter. Kvaliteten beror fortfarande på registreringen, konfigurationen och de externa uppgifter som eventuellt används.

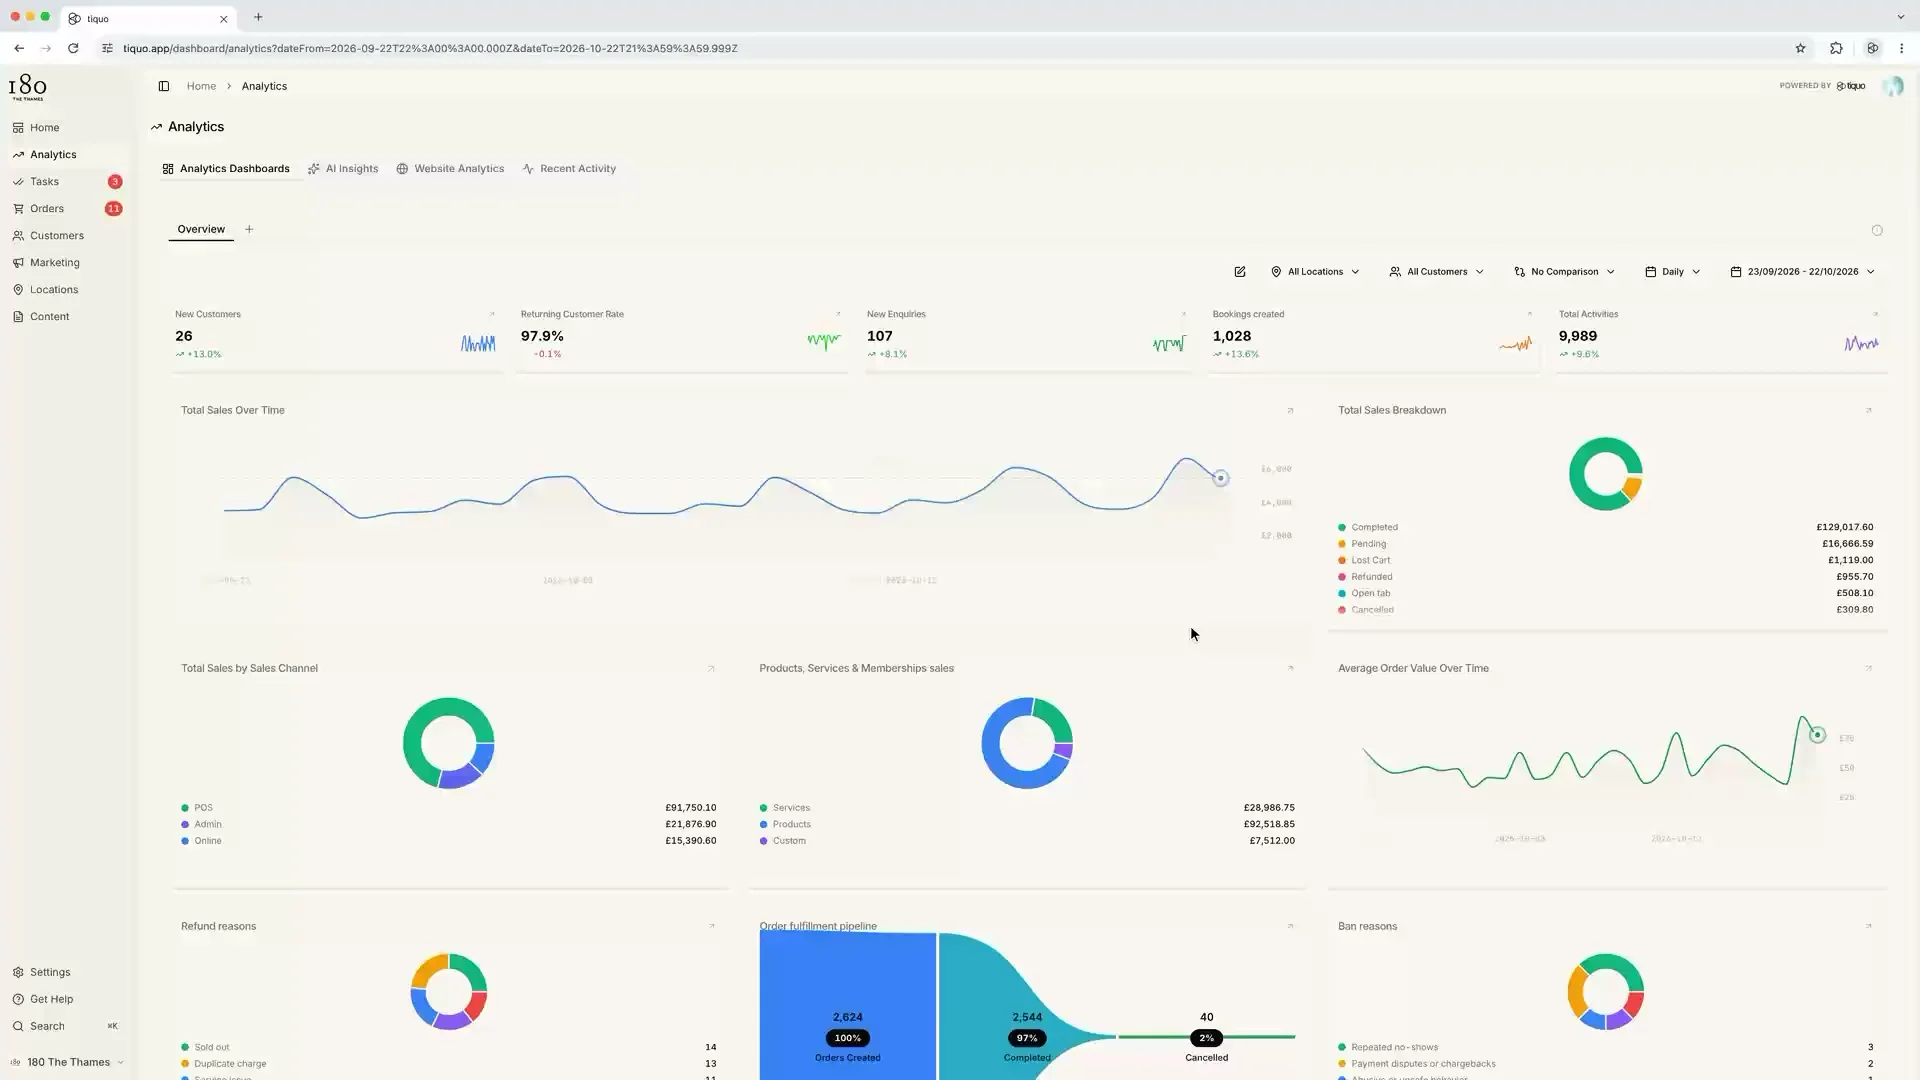
Rapportpaneler kan visa intäkter och kundaktivitet över verksamheten. Betalningsbelopp kan fördelas mellan berättigade och konfigurerade Stripe-konton. Ekonomiteamet behöver verifiera att regler och underlag stämmer för varje enhet.

Kundanalys kan komplettera historiken med uppskattat kundlivstidsvärde och intervall för nästa beställning. Prognoserna är vägledande och bör bedömas tillsammans med datans omfattning och kvalitet.

Social Graph visar registrerade relationer mellan kunder och företag. Kontrollera hur kopplingarna används och rättas innan de ligger till grund för uppföljning.

Poängen

Välj en återkommande rapport och dokumentera källor, definitioner och perioder. Stäm av ett begränsat urval mot grundposterna och undersök skillnader innan ni utökar rapporten.

Gör kontrollerna återkommande och bestäm vem som följer upp avvikelser. Då blir rapporteringen lättare att granska, oavsett om ni använder Tiquo, flera anslutna system eller ett separat analysverktyg.

© 2026 Tiquo. "Tiquo" och Tiquo-logotypen är registrerade varumärken tillhörande Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Bokningar, betalningar och kunduppgifter för hotell, spa, restauranger och andra verksamheter.

Tiquo Ltd
London, Storbritannien

LinkedInTop Performer Spring

Vi använder cookies

Välj om du vill tillåta cookies för analys och reklam. Du kan godkänna eller avvisa dem. Om du stänger meddelandet avvisas de.

Läs mer