Gå til hovedindhold

Skaler uden grænser.

Saml kasse, ordrer, bookinger, kunder og medlemskaber på tværs af gruppen. Tilpas formularer, marketing, lager, betalinger og rapporter med adgang efter rolle. Planlæg integrationer via API og webhooks som en del af indførelsen.
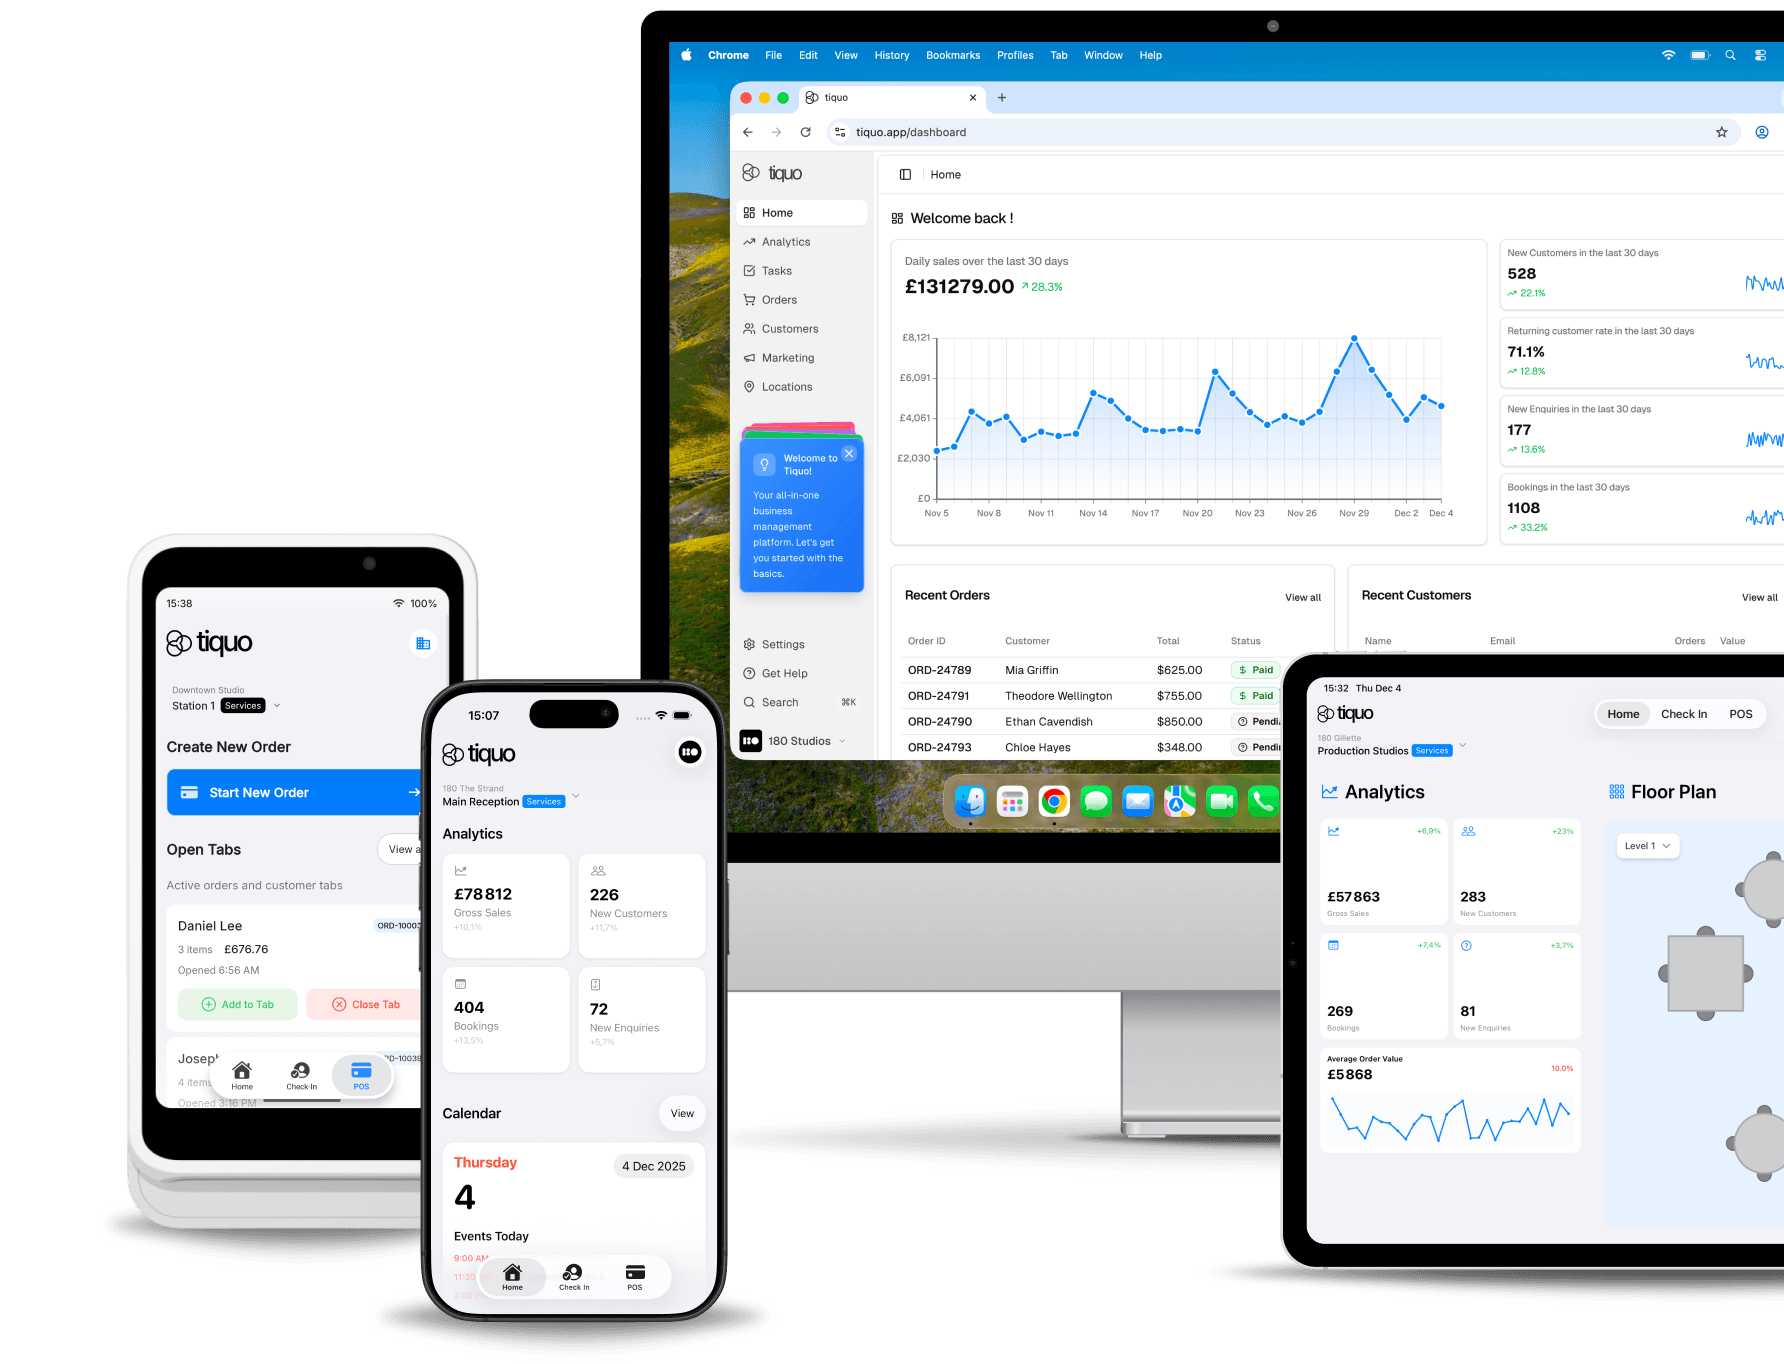
Bygget til skala. Designet til kompleksitet.

Behovene ændrer sig fra 10 lokationer til 1.000. Planlæg struktur, adgang, datamængder og rapportering ud fra gruppens størrelse og den aftalte kapacitet.

Enterprise-sikkerhed.

SOC 2 Type II-revision er i gang. Brug SSO, revisionslog og adgangsrettigheder til at styre, hvilke oplysninger medarbejdere må se på tværs af enheder.

Global drift.

Opsæt sprog, valutaer og lokale regler for skat og betalinger. Gennemgå kravene for hver markedsintroduktion med fælles rapportering som udgangspunkt.

Multi-brand arkitektur.

Giv hvert brand eget design, priser og bookingforløb. Del de data og indstillinger, der er relevante for gruppen.

API-first-platform.

Brug REST API til aftalte forbindelser med ERP, CRM, PMS, datalagre og interne arbejdsgange.

Dedikeret support.

Enterprise omfatter prioriteret support og fast kundeansvarlig. Supporttider, svarmål, implementering og eventuel tilpasset SLA aftales i kontrakten.

Avanceret analyse.

Sammenlign brands og lokationer, og eksporter underlag til ledelsens øvrige analyseværktøjer.

Én platform. Ubegrænset skala.

Hierarkisk organisation.

Opdel gruppen efter regioner, brands, ejendomstyper, juridiske enheder og lokationer. Følg resultater på det relevante niveau.

Centraliserede standarder, lokal fleksibilitet.

Fastlæg priser, regler og arbejdsgange for gruppen. Angiv, hvor de gælder, og hvilke indstillinger lokale teams må ændre.

Kryds-ejendoms gæstegenkendelse.

Del gæsteprofiler, loyalitetsstatus, præferencer og registreret historik mellem de brands og lokationer, der skal have adgang.

Konsolideret økonomidrift.

Følg betalinger og rapporter samlet og pr. juridisk enhed. Opsæt fordeling og konti sammen med økonomiteamet, og kontroller afstemningen.

Tilknyttede Stripe-konti

Administrér betalingskonti for dine lokationer

Harbour Hotels Ltd

StandardAktiv

accounts@harbourgroup.com

Administrér konto
Konto-id
acct_1Q8xK2HbR4vT9mLe
Land
Storbritannien
Valuta
GBP
Momsnummer
GB 284 5517 63
Tilknyttede underlokationer
SpaRestaurantVærelser

Harbour Clubs Ltd

Aktiv

finance@quayclub.com

Administrér konto
Konto-id
acct_1R2bN7QcW5pZ3kYd
Land
Storbritannien
Valuta
GBP
Momsnummer
GB 391 2208 47
Tilknyttede underlokationer
BarFitnesscenter

Betroet af ledende grupper.

500+

lokationer på én konto efter aftalt opsætning

99,99%

oppetid efter aftalt serviceniveau

300+

integrationer

Enterprise-grade tillid.

SOC 2

SOC 2 Type II

Revision er i gang. Arbejdet omfatter dokumentation og kontrol af sikkerhedsprocedurer.

PCI

PCI DSS

Stripe håndterer kortoplysninger. Virksomheden har fortsat sit eget ansvar for PCI-krav.

GDPR

GDPR-overholdende

Funktioner til adgang, datahåndtering og dokumentation understøtter arbejdet med GDPR.

Kryptering

Data krypteres under lagring og overførsel.

Ofte stillede spørgsmål

Klar til at skalere?

Vi ser på lokationer, funktioner og integrationer og aftaler, hvad et tilbud skal omfatte.

© 2026 Tiquo. "Tiquo" og Tiquo-logoet er registrerede varemærker tilhørende Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Bookinger, salg og kundedata til hoteller, restauranter, spaer og andre servicevirksomheder.

Tiquo Ltd
London, Storbritannien

LinkedInTop Performer Spring

Vi bruger cookies

Vælg, om du vil tillade cookies til analyse og annoncering. Du kan acceptere eller afvise dem. Lukker du beskeden, afviser du dem.

Læs mere