Gå til hovedindhold
Alle artikler
DriftFeb 19, 2026

Sådan får I pålidelig rapportering på tværs af en hospitality-forretning med flere steder
Hvis den ugentlige rapport kræver udtræk fra flere systemer, skal I vide, hvordan de bliver samlet og kontrolleret. Beskriv processen, så den kan gentages og gennemgås af andre.

Omsætning, belægning, medlemskaber og øvrige driftstal kan komme fra forskellige kilder. Før de sammenlignes på tværs af steder, skal definitioner, perioder og behandling af rettelser være afklaret.

Uklare tal kan forsinke beslutninger og give ekstra arbejde i økonomiafdelingen. Start derfor med de rapporter, ledelsen faktisk bruger, og noter, hvilke oplysninger der mangler, eller hvilke beløb der ofte kræver forklaring.

Hvorfor rapportering på tværs af steder går i stykker

Forskelle kan skyldes opsætning, definitioner eller manglende registreringer. Det gælder både, når stederne bruger samme platform, og når de bruger forskellige systemer.

En restaurantgruppe kan eksempelvis samle kassedata fra fem steder og supplere med bookinger og arrangementer. Kontroller, om alle kilder dækker samme periode, og om kategorierne betyder det samme på hvert sted.

Gennemgå også dubletter, tidszoner, valuta, moms og tilbagebetalinger. Ved spørgsmålet om sidste måneds samlede restaurantomsætning skal det være klart, hvilke køb der indgår, og om beløbene er før eller efter moms og rabatter.

Rapporten kan kun vise det, datagrundlaget understøtter. Manglende eller forsinkede registreringer bør derfor være synlige for dem, der bruger tallene, sammen med tidspunktet for seneste opdatering.

Hvad pålidelig rapportering på tværs af steder reelt kræver

Vælg først et lille sæt fælles mål og beskriv beregningen for hvert. Angiv datakilde, periode, filtre, ansvarlig og de kontroller, der skal udføres.

Knyt betalinger og ordrer sammen med referencer, så beløb kan spores. Tiquo bruger fælles registreringer til bookinger, ordrer, betalinger og medlemskaber, hvilket giver underlag til kontrollen. Afstem stadig relevante beløb og undersøg forskelle.

Vælg en opdateringshyppighed, der passer til beslutningen. En vagtleder kan have brug for dagens salg, mens månedsrapporten kræver afsluttede perioder og efterfølgende rettelser. Vis, hvor aktuelle oplysningerne er.

Hvis flere juridiske enheder indgår, skal økonomiafdelingen definere fordelingen og kontrollere den. En fælles rapport må ikke skjule forskelle i moms, valuta eller behandling af interne poster.

For kunderapporter skal I afklare, hvordan personer matches på tværs af steder. Kontroller dubletter og adgangsrettigheder, og begræns rapporten til de oplysninger, formålet kræver.

Sådan løser Tiquo det

Tiquo samler kasse, bookinger, medlemskaber, indtjekning, betalinger og kundedata. Det kan mindske arbejdet med at kombinere oplysninger fra separate systemer, når de relevante aktiviteter registreres i platformen.

Fælles registreringer gør det lettere at følge oplysninger mellem funktionerne. Rapporternes kvalitet afhænger fortsat af korrekte indstillinger, fuldstændige registreringer og de valgte filtre.

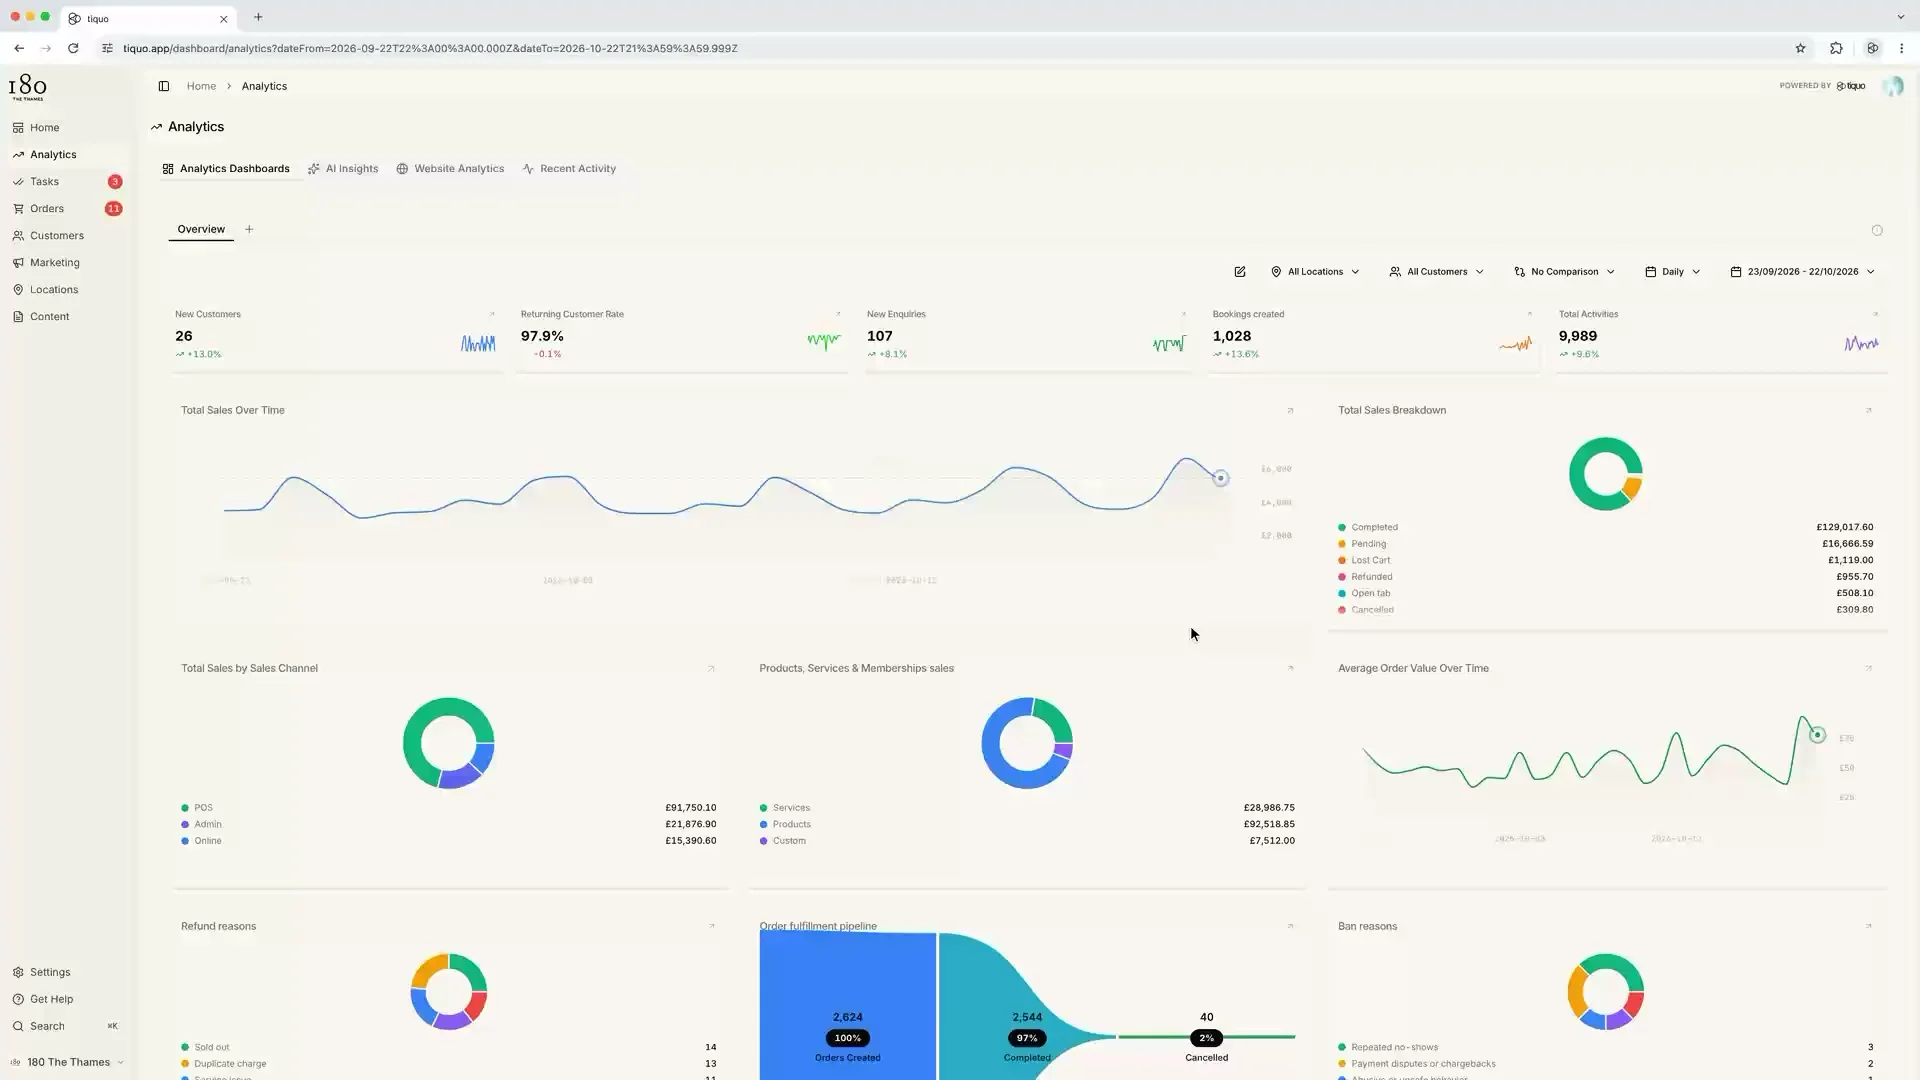
Rapporter kan vise omsætning og kundeaktivitet på tværs af lokationer, brands og juridiske enheder. For konfigurerede forbundne konti kan betalinger fordeles mellem betalingsdestinationer med reference til ordren. Brug disse referencer i økonomiafdelingens kontrol og afstemning.

Kundeanalysen kan supplere historikken med estimater for værdi over tid og næste ordre. Intervallerne er usikre og skal vurderes sammen med aktuelle oplysninger, når teamet planlægger opfølgning.

Social Graph viser registrerede relationer mellem kunder, grupper og virksomheder. Relationerne kan give sammenhæng i en kundegennemgang, men dokumenterer ikke i sig selv, hvem der påvirker andres køb.

Pointen

En brugbar rapport skal have tydelige definitioner, kendte kilder og beløb, der kan spores. Det kræver kontrol, uanset om data kommer fra én platform eller flere forbundne systemer.

Gennemgå en rapport med dem, der registrerer data, og dem, der træffer beslutninger ud fra den. Ret manglerne, dokumentér beregningerne, og aftal, hvem der holder definitioner og kontroller ajour.

© 2026 Tiquo. "Tiquo" og Tiquo-logoet er registrerede varemærker tilhørende Tiquo Ltd.

GDPR · CCPA · PCI DSS · ICO · Cyber Essentials Certified · EU–US DPF · SOC 2 Type II (in progress) · ISO 27001 (in progress)

Security & Operational

  • 99.99% SLA Uptime
  • AES-256 encryption at rest
  • TLS 1.3 in transit
  • AES-256 / TLS 1.3
  • Perfect Forward Secrecy (PFS)
  • HTTP Strict Transport Security (HSTS)
  • 99.999999999% (11 nines) data durability
  • Automated backups
  • DDoS protection
  • Web Application Firewall (WAF)
  • Zero Trust posture
  • Role-Based Access Control (RBAC)
  • Principle of Least Privilege
  • Secret scanning in CI
  • SBOM generation
  • Dependency supply-chain controls
  • 24/7 infrastructure monitoring
  • GDPR Article 22 safeguards
  • Data Protection Impact Assessments (DPIAs)
  • Records of Processing Activities (ROPA)
  • SAML 2.0 SSO
  • EASIE SSO
  • OAuth 2.0 / OpenID Connect (OIDC)
  • SCIM 2.0 provisioning
  • MFA / 2FA enforcement
  • Responsible disclosure / bug bounty programme

Privacy, Data Protection & Statutory Obligations

  • ICO Registered
  • UK Modern Slavery Act 2015 compliant
  • UK Public Interest Disclosure Act 1998 compliant
  • EU Article 27 Representative appointed (Paris, France)
  • Swiss FADP Article 14 Representative appointed
  • UK GDPR compliant
  • EU GDPR/DSGVO compliant
  • UK Data Protection Act 2018 compliant
  • Swiss revFADP compliant
  • CCPA / CPRA compliant (California)
  • VCDPA compliant (Virginia)
  • CPA compliant (Colorado)
  • CTDPA compliant (Connecticut)
  • TDPSA compliant (Texas)
  • OCPA compliant (Oregon)
  • MCDPA compliant (Montana)
  • FDBR compliant (Florida)
  • ICDPA compliant (Iowa)
  • ICDPA compliant (Indiana)
  • TIPA compliant (Tennessee)
  • DPDPA compliant (Delaware)
  • NJDPA compliant (New Jersey)
  • NHDPA compliant (New Hampshire)
  • NDPA compliant (Nebraska)
  • MCDPA compliant (Minnesota)
  • MODPA compliant (Maryland)
  • KCDPA compliant (Kentucky)
  • RIDTPPA compliant (Rhode Island)
  • Canada PIPEDA compliant
  • Quebec Law 25 compliant
  • Alberta PIPA compliant
  • British Columbia PIPA compliant
  • Singapore PDPA compliant
  • Hong Kong PDPO compliant
  • Brazil LGPD compliant
  • Japan APPI compliant
  • Australia Privacy Act / APPs compliant
  • India DPDPA 2023 compliant
  • Thailand PDPA compliant
  • Malaysia PDPA 2010 (as amended 2024) compliant
  • New Zealand Privacy Act 2020 compliant
  • South Africa POPIA compliant
  • UAE PDPL compliant
  • Mexico LFPDPPP compliant
  • Kenya Data Protection Act 2019 compliant
  • Ghana Data Protection Act 2012 compliant
  • Nigeria NDPA 2023 compliant
  • Indonesia PDP Law 2022 compliant
  • Philippines Data Privacy Act 2012 compliant

Global Fiscal & E-Invoicing

  • EN 16931 - EU e-invoicing core standard
  • UBL 2.1 - Universal Business Language
  • Austria - RKSV
  • Belgium - Peppol BIS 3.0 (B2B)
  • Czechia - fiscalization
  • Croatia - Fiscalization 2.0
  • Denmark - Peppol BIS 3.0 (B2B)
  • France - NF525 / LNE / Infocert, Factur-X / PDP, E-Reporting
  • Germany - KassenSichV / TSE, DSFinV-K, GoBD, E-Rechnung B2B (XRechnung / ZUGFeRD)
  • Hungary - Online Szamla
  • Italy - Scontrino, FatturaPA (via SDI)
  • Lithuania - i.SAF / i.MAS
  • Norway - Peppol BIS 3.0 (B2B), SAF-T
  • Poland - KSeF
  • Portugal - ATCUD/QR, SAF-T PT
  • Slovakia - eKasa
  • Slovenia - fiscalization (davcno potrjevanje)
  • Spain - FacturaE, SII, VeriFactu, TicketBAI
  • Sweden - SKVFS (certified cash registers)
  • Argentina - ARCA (Q4 2026)
  • Australia - Peppol PINT A-NZ (Q4 2026)
  • Brazil - NFe, NFCe, NFSe (Q4 2026)
  • Chile - SII Chile (Q4 2026)
  • Colombia - DIAN (Q4 2026)
  • Finland - Finvoice, TEAPPSXML (Q4 2026)
  • Japan - JP PINT (Peppol) (Q3 2026)
  • Malaysia - Peppol Malaysia (Q4 2026)
  • Mexico - CFDI (Q4 2026)
  • New Zealand - Peppol PINT A-NZ (Q4 2026)
  • Peru - SUNAT (Q4 2026)
  • Romania - Peppol (RO e-invoice) (Q4 2026)
  • Saudi Arabia - ZATCA (Q4 2026)
  • Singapore - Peppol BIS 3.0 (Q4 2026)
  • United Arab Emirates - Peppol (5C) (Q4 2026)

Standards & Frameworks

  • Cyber Essentials Certified
  • SOC 2 Type II - audit in progress
  • ISO/IEC 27001 - audit in progress
  • NIST Cybersecurity Framework - aligned
  • NIST Privacy Framework - aligned
  • NIST SP 800-53 / 800-63 / 800-63B - aligned
  • NIST AI Risk Management Framework - aligned
  • CIS Critical Security Controls / CIS Benchmarks - aligned
  • OWASP ASVS & OWASP Top Ten - aligned
  • ISO 25010 (quality) - aligned
  • ISO 31000 (risk) - aligned
  • ITIL - aligned
  • W3C Web Standards - aligned
  • OpenAPI Standard - aligned
  • DevSecOps practices - aligned
  • ePrivacy Directive - aligned
  • EU Whistleblowing Directive (2019/1937) - aligned

Payments Compliance

  • PCI DSS Level 1
  • PSD2 / Strong Customer Authentication
  • 3D Secure (3DS)
  • EMVCo Level 1 & 2
  • AML / KYC controls
  • Sanctions screening (OFAC, UN, EU, HMT)

International Data Transfer Mechanisms

  • EU-US Data Privacy Framework
  • EU Standard Contractual Clauses (Decision 2021/914) - Modules 2 & 3
  • UK International Data Transfer Agreement (IDTA) + ICO Addendum
  • Swiss FDPIC-recognised transfer mechanisms
  • APEC Cross-Border Privacy Rules (CBPR)

Accessibility Compliance

  • ADA (Americans with Disabilities Act) - aligned
  • European Accessibility Act (EAA) 2025 - aligned
  • WCAG 2.2 - aligned
  • EN 301 549 - aligned
  • WAI-ARIA - aligned

Bookinger, salg og kundedata til hoteller, restauranter, spaer og andre servicevirksomheder.

Tiquo Ltd
London, Storbritannien

LinkedInTop Performer Spring

Vi bruger cookies

Vælg, om du vil tillade cookies til analyse og annoncering. Du kan acceptere eller afvise dem. Lukker du beskeden, afviser du dem.

Læs mere