Alternativer til Nexudus: hvorfor nogle operatører til sidst har brug for mere end workspace-software
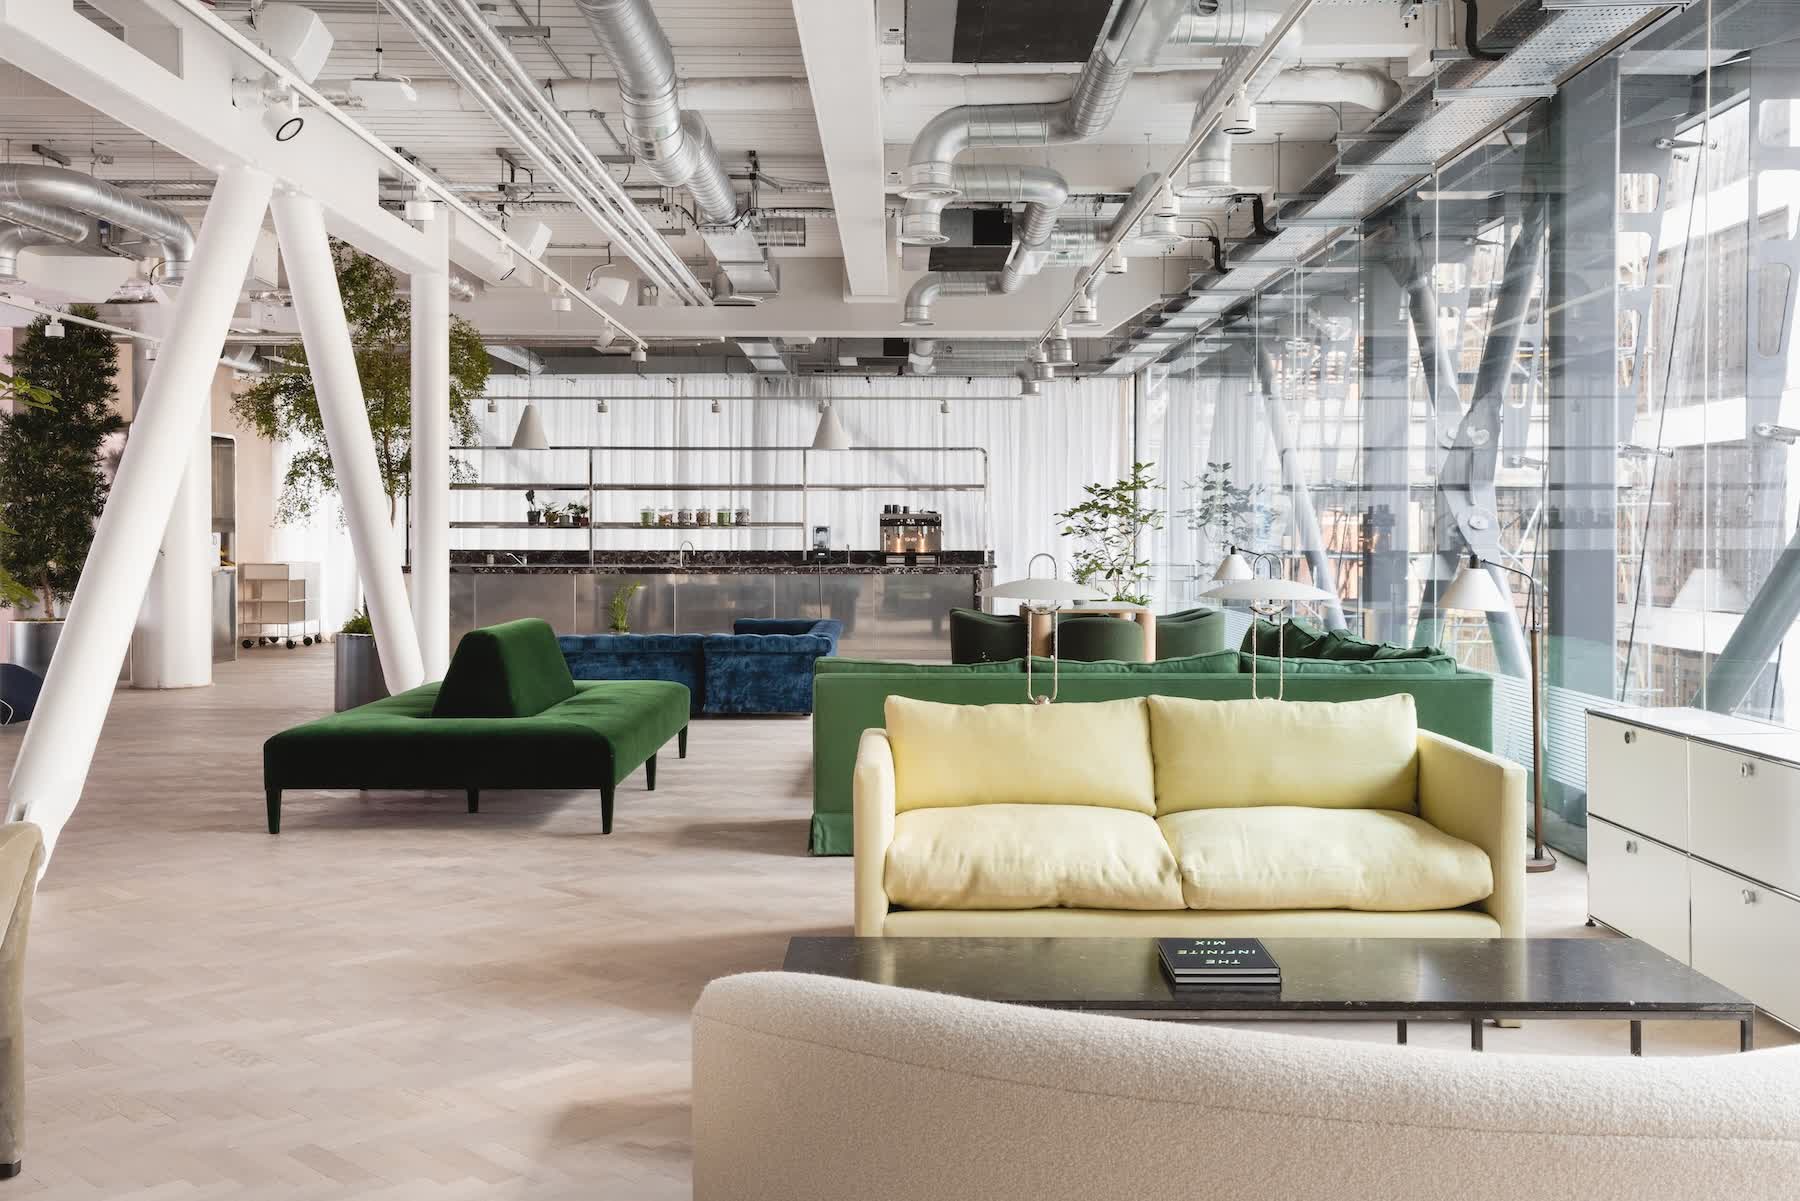
Et kontorfællesskab kan tilbyde mere end skriveborde og mødelokaler. Måske tilføjer I en café, træning, arrangementer, private lokaler eller overnatning. Så skal medarbejderne kunne følge medlemmernes bookinger og køb på tværs af flere aktiviteter.
Hvis I bruger Nexudus og overvejer alternativer, så begynd med det, der har ændret sig i virksomheden. Beskriv de nye opgaver og undersøg, hvad jeres nuværende opsætning kan dække.
Hvad Nexudus blev designet til at gøre
Gennemgå tilmelding, aftaler, fakturering, skriveborde, kontorer og mødelokaler. Medtag adgang, besøgende, print og øvrige ydelser, hvis de indgår i jeres tilbud til medlemmerne.
Bed leverandørerne vise jeres prisplaner, bookingregler og medlemsforløb. Noter, hvad I selv kan tilpasse, og hvad der kræver hjælp, udvikling eller et ekstra modul.
Brug den samme liste ved vurderingen af Nexudus og alternativerne. Det gør det tydeligt, hvilke behov der allerede er dækket, og hvor en ændring kan være relevant.
Konfigurationsproblemet
Mange indstillinger er nyttige, hvis teamet ved, hvordan de skal bruges. Afklar, hvem der sætter løsningen op, og hvem der vedligeholder reglerne bagefter.
Prøv at oprette en medlemsplan og ændre en bookingregel. Undersøg, hvilke andre indstillinger ændringen påvirker, og hvordan I kontrollerer resultatet, før medlemmerne møder det.
Afprøv også en rapport, en ændring i adgang og en overførsel til regnskabet. Test på både de computere og mobile enheder, medarbejderne og medlemmerne vil bruge.
Få opsætning, oplæring og løbende hjælp beskrevet i tilbuddet. Hvis en opgave kræver en manuel løsning, så noter den og vurder, hvor ofte teamet skal udføre den.
Brandingproblemet
Åbn portal og booking på mobil og computer. Kontroller navn, logo, farver, sprog og formularer, og spørg, hvilke dele I kan tilpasse.
Følg et medlem fra tilmelding til booking, betaling og adgang. Se også mails, fakturaer og beskeder ved ændringer. Medlemmet skal kunne forstå afsenderen og næste trin.
Tiquo tilbyder tilpasning af gæste- og medlemsforløb til virksomhedens navn og design. Bed om en demonstration med de konkrete forløb, I skal bruge.
Hvad der sker, når forretningen vokser
Når virksomheden tilføjer en aktivitet, bør systemgennemgangen omfatte både den nye opgave og de oplysninger, der skal deles med resten af driften.
Lav en oversigt over medlemsadministration, bookinger, betalinger, døradgang, regnskab, kasse, arrangementer og eventuel wellness eller overnatning. Angiv, hvor hver opgave udføres, og hvilke systemer der udveksler data.
Følg et medlem, der booker en arbejdsplads, køber frokost og deltager i et arrangement. Kan de relevante medarbejdere finde historikken? Kan økonomiafdelingen afstemme beløbene? Undersøg konkrete mangler i stedet for at antage, at flere systemer i sig selv er et problem.
Kløften i kundeoplevelsen
Lad en kollega gennemføre medlemsforløbet uden instruktion. Noter, hvor der skal logges ind igen, hvor oplysninger skal gentages, og hvor det er uklart, hvordan en booking ændres.
Brug observationerne til at prioritere forbedringer. Nogle kan løses med tydeligere tekster eller indstillinger; andre kræver en bedre forbindelse mellem systemer eller en anden løsning.
Tegn på, at det kan være tid til at se på alternativer
En ny sammenligning kan være relevant, når administrationen vokser, nødvendige oplysninger ikke når frem, eller nye aktiviteter kræver flere manuelle overdragelser. Saml eksempler og anslå tidsforbruget.
Undersøg også rapportering, mobil brug, support og medlemmernes oplevelse. Skeln mellem fejl, der kan rettes i den nuværende opsætning, og behov, som kræver en mere omfattende ændring.
Hvordan Tiquo sammenlignes
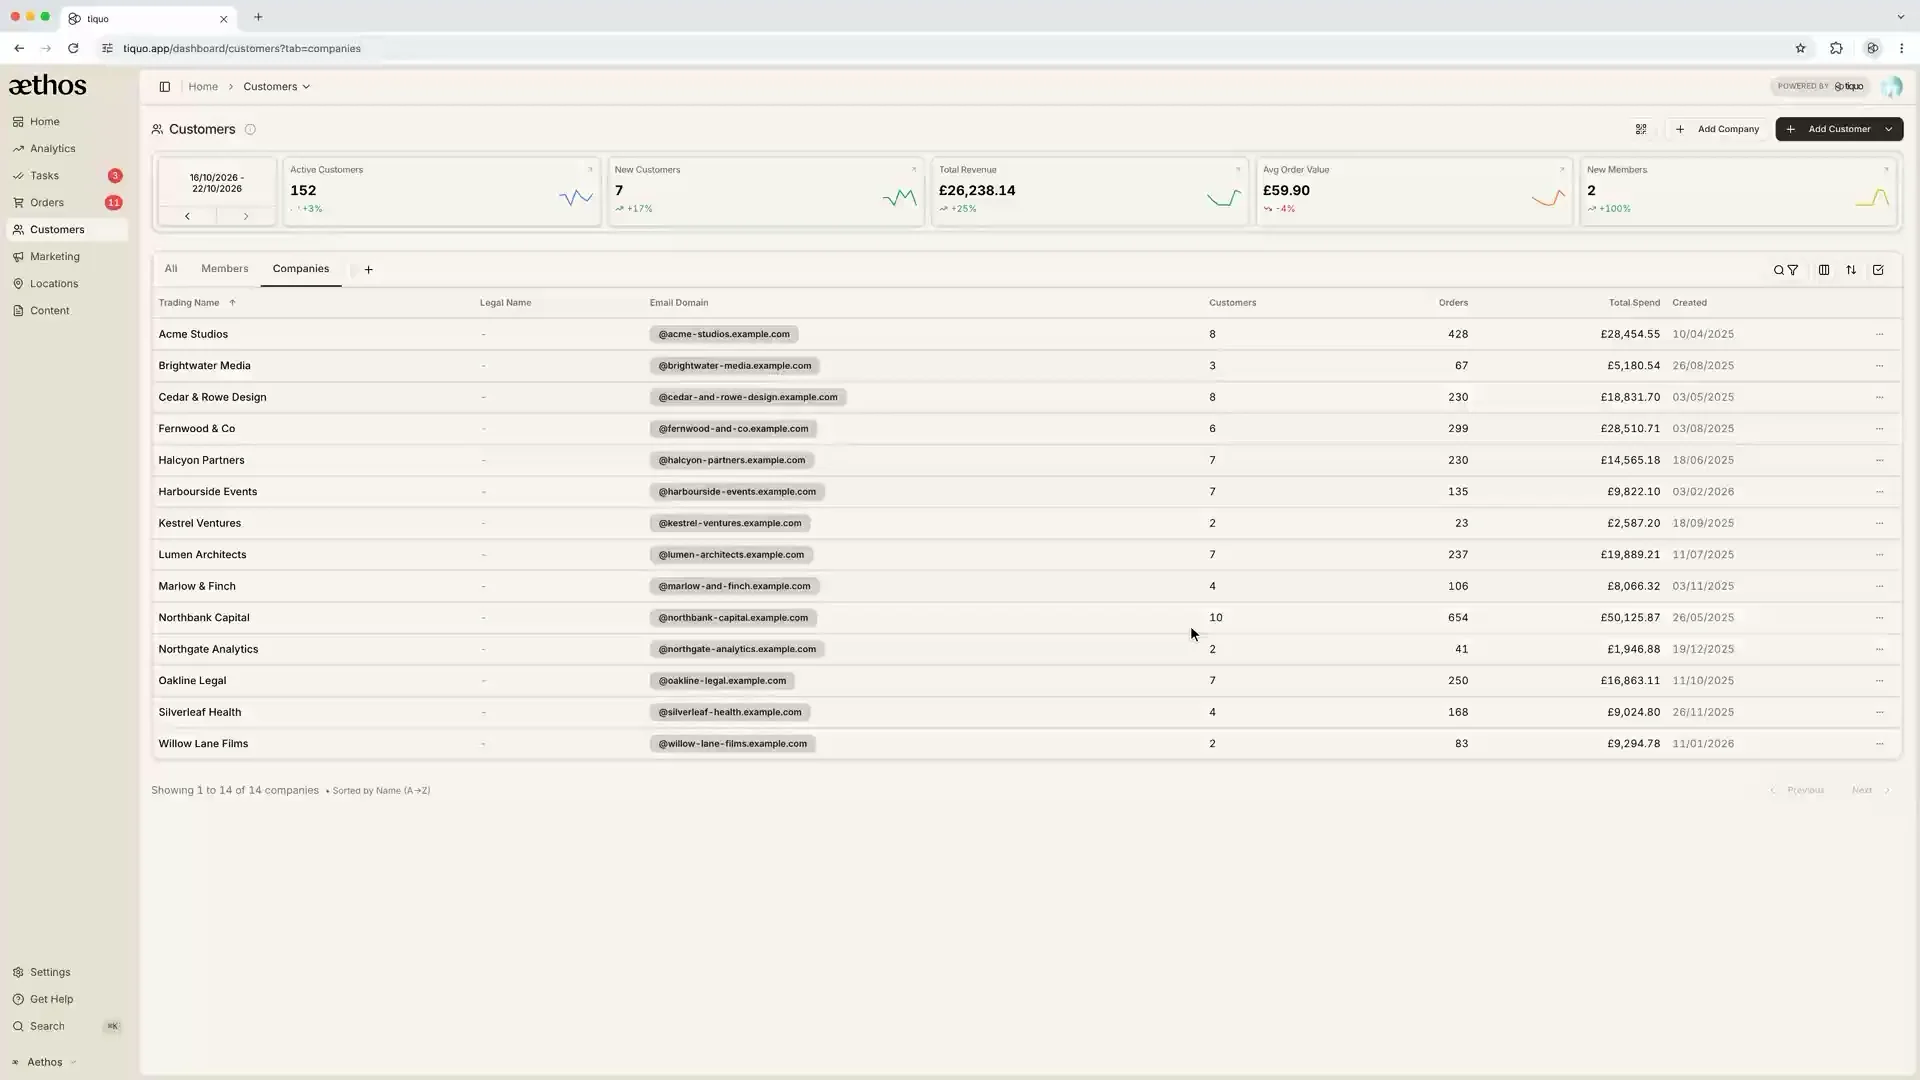
Tiquo samler flere driftsfunktioner omkring fælles kundeprofiler. Arbejdspladsbookinger, restaurantkøb, behandlinger, billetter og hotelophold kan håndteres i samme platform. Kontroller, om de enkelte funktioner passer til jeres opgaver.
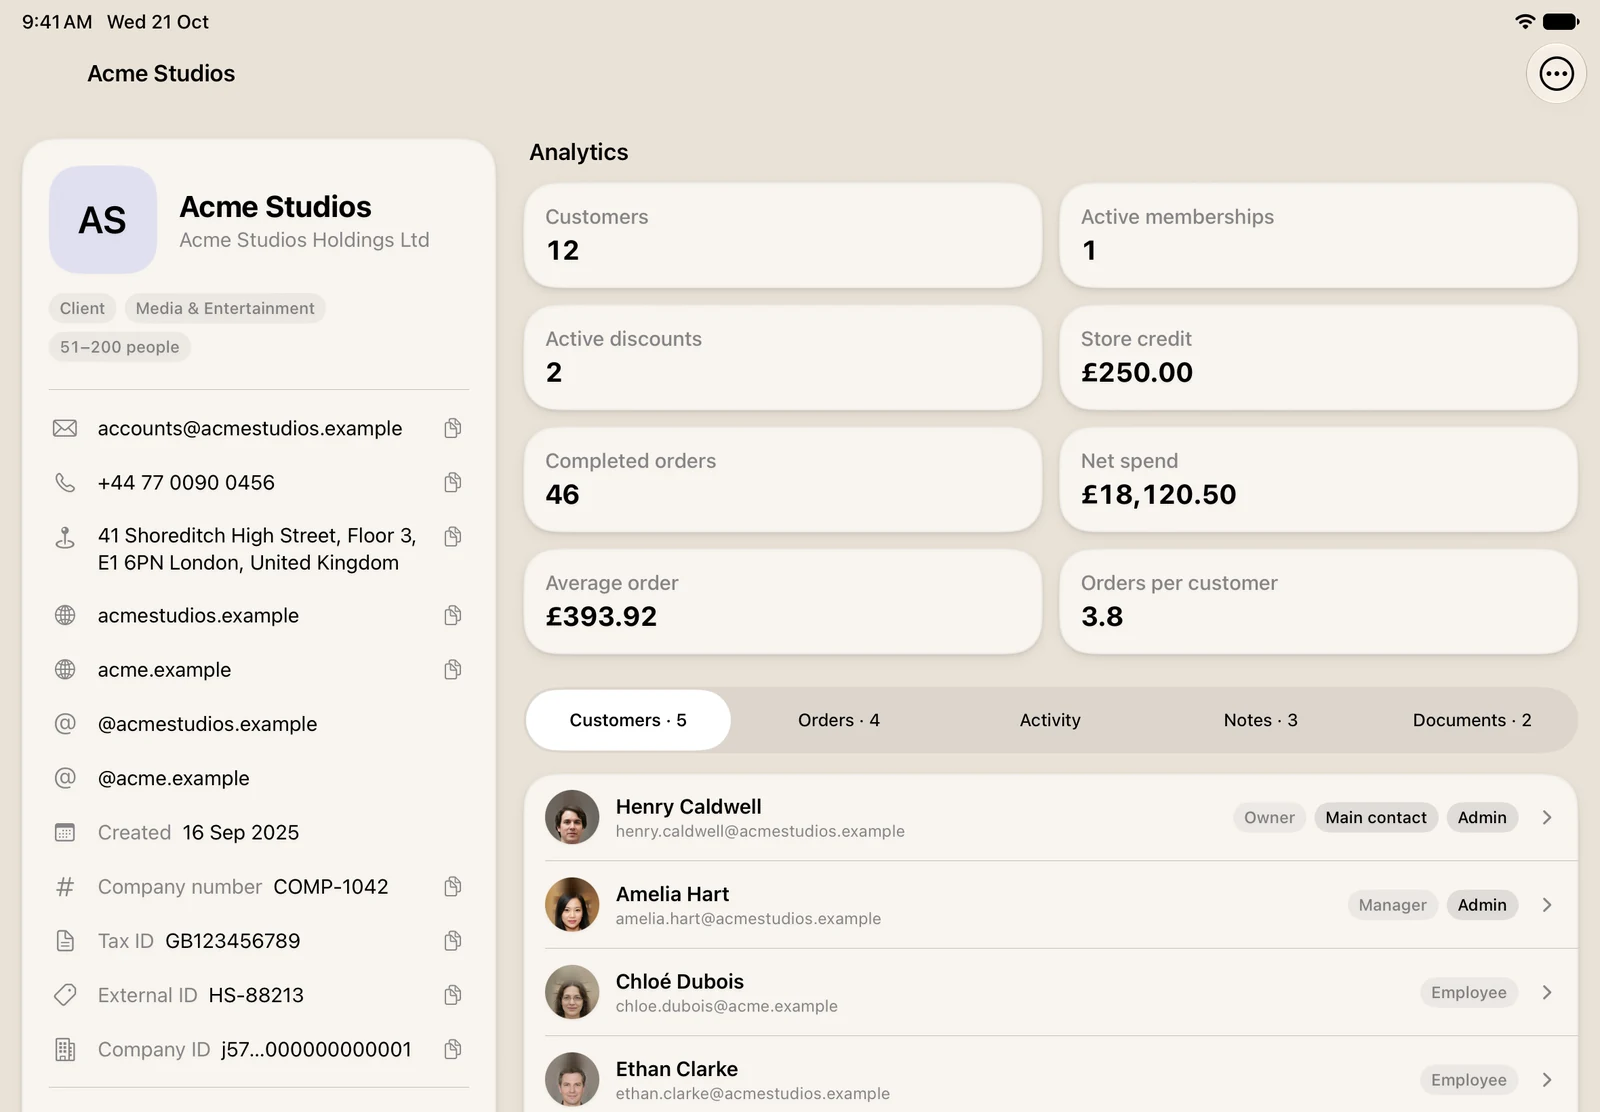
Kundeprofiler kan samle historik på tværs af aktiviteter. Analyseværktøjerne kan vise estimater for kundeværdi og næste ordre, som skal vurderes sammen med aktuelle oplysninger. Social Graph viser registrerede relationer mellem medlemmer og virksomheder.
For konfigurerede forbundne konti kan Tiquo fordele en betaling mellem betalingsdestinationer og knytte fordelingerne til ordren. Tiquo understøtter også forudbetalt saldo til tilladte produkter og tjenester. Gruppebetalinger kan deles ligeligt eller efter varer, procent og beløb i de understøttede forløb.
Medlems- og loyalitetsfordele kan gælde på tværs af de delområder, I vælger. Test optjening og indløsning med eksempler fra café, træning og arbejdspladser. I bestemmer også, hvilke brands og steder der accepterer gavekort.
Tiquo omfatter kasse, wellnessbookinger, arrangementer, hoteldrift og billetter. Brug et medlemsforløb med flere aktiviteter til at kontrollere, hvordan oplysningerne hænger sammen, og hvem der kan se dem.
Lad medarbejderne prøve Tiquo på det udstyr, I planlægger at bruge. Bekræft funktionerne på web, telefoner, tablets og kasseudstyr, og aftal oplæring efter rolle. Planlæg også, hvem der vedligeholder opsætningen.
Hvem bør stadig overveje Nexudus
Hvis arbejdspladser, kontrakter og medlemsadministration fortsat er kernen i driften, bør disse opgaver veje tungt i vurderingen. Sammenlign Nexudus og alternativerne på de samme eksempler, priser og supportvilkår.
Hvis virksomheden får flere aktiviteter, skal I også vurdere forløbene mellem dem. Beregn arbejdet og prisen ved at udvide den nuværende opsætning, og sammenlign med et skift, herunder dataflytning og oplæring.
Bed om et skriftligt tilbud og en plan for overgangen, før I beslutter jer. Et skift til Tiquo skal kunne begrundes med de opgaver, I har afprøvet, og de forbedringer, I forventer at følge op på.


Seneste historier

WebMCP explained: how AI agents can book through hospitality websites
What WebMCP is, how websites register tools that AI agents in the browser can call, where the standard and Chrome support stand in October 2026, and what it means for booking pages.

How to sell spa treatments and dining to hotel guests before they arrive
Pre-arrival upselling for hotels: when to send spa and dining offers, what to offer which guests, how to make offers bookable, and the UK consent rules for promotional messages.

How to split bills and move tabs between tables
How to split bills by item, seat, equal share or amount, and how to move a tab or selected items to another table without sending food to the kitchen twice or charging twice.